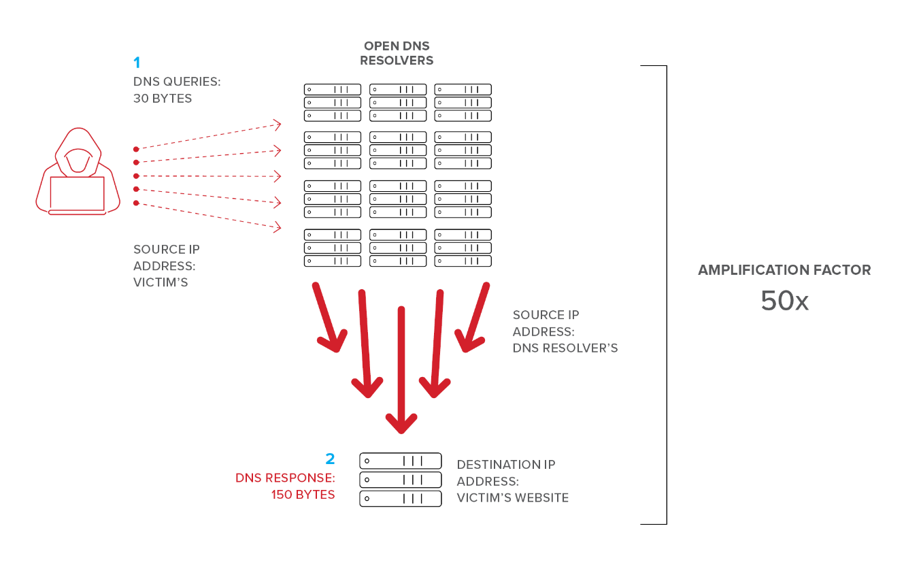
Une attaque par réflexion DNS, également appelée attaque par amplification DNS, est une forme d' attaque par déni de service distribué (DDoS) . Lors de cette attaque, les pirates informatiques utilisent des serveurs DNS ouverts pour amplifier leur trafic d'attaque jusqu'à 100 fois le trafic source initial. Ce type d'attaque DDoS peut transformer 100 Mo de requêtes DNS en 10 Go de trafic DDoS ciblant une ressource en ligne. À terme, cela peut entraîner une interruption de service pour les utilisateurs légitimes du système ou du site web ciblé.
TCP nécessite un protocole de transfert à trois voies. Cela empêche la plupart des attaques par usurpation de protocole TCP de fonctionner, car la pile TCP/IP peut efficacement envoyer des paquets RST (réinitialisation) à toute demande de transfert TCP entrante inattendue. Cependant, le DNS n'utilise généralement pas TCP pour communiquer en raison de la surcharge liée à l'établissement de protocoles de transfert à trois voies. DNS privilégie l'efficacité et la rapidité et privilégie le protocole UDP (User Datagram Packets). C'est pourquoi ce protocole fonctionne dans ces attaques par amplification DNS : les paquets UDP ne nécessitent pas de protocole de transfert à trois voies.
Lors d'une attaque par réflexion, plusieurs requêtes DNS usurpées sont envoyées à des serveurs DNS ouverts sur Internet, utilisant l'adresse IP source usurpée de la machine ciblée. Les serveurs DNS destinataires envoient consciencieusement les données de réponse demandées à l'adresse IP source usurpée. Dans cette attaque, les attaquants inondent le serveur DNS de ces requêtes altérées, surchargeant ainsi la machine ciblée avec un tel nombre de paquets UDP qu'elle ne peut plus répondre aux requêtes légitimes. Mais ce n'est pas toujours le cas. La gestion UDP est efficace. Elle nécessite donc de nombreuses connexions usurpées. Et si nous pouvions amplifier l'attaque d'une manière ou d'une autre ?
C'est là que les pirates informatiques deviennent sournois. Ils modifient l'attaque par réflexion : d'une simple réponse des serveurs DNS, ils demandent désormais l'intégralité du fichier ZONE d'un site DNS volumineux. Une requête de 1 octets de données peut alors être amplifiée, forçant un serveur DNS à répondre avec des paquets de données 30 fois plus volumineux.
Dans les attaques par amplification et réflexion DNS, les pirates informatiques contrôlant un petit nombre de systèmes de réseau de bots peuvent amplifier leur trafic d'attaque par 100 pour créer un déluge de données écrasant sur la machine ciblée, la mettant hors ligne.
Attendez. La pilule risque d'être difficile à avaler. En 25 ans d'expérience en cybersécurité, CyberHoot n'a pas constaté beaucoup d'attaques DDOS contre des PME. Ce type d'attaque ne figure pas dans le top 20 des attaques répertoriées par Verizon dans son rapport DBIR. Ce n'est pas parce que c'est possible que c'est probable. Si vous êtes victime d'une telle attaque, vous devrez immédiatement contacter un fournisseur de protection DDOS figurant dans la liste ci-dessous et mettre en œuvre l'une de ses solutions à la demande. La mise en place sera plus coûteuse en cas d'urgence, mais si vous n'êtes jamais attaqué, vous n'aurez jamais à payer.
Imperva | NetScout | Akamai | CloudFlare | Radware
Termes associés : réseaux de bots, gestionnaires de bots, maîtres de bots , déni de service distribué (DDoS)
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Que se passe-t-il ? Le jeudi 12 novembre 2026, vers 11 h (heure de l'Est), Microsoft Outlook a cessé de fonctionner…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Depuis des années, nous nous entraînons…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.

