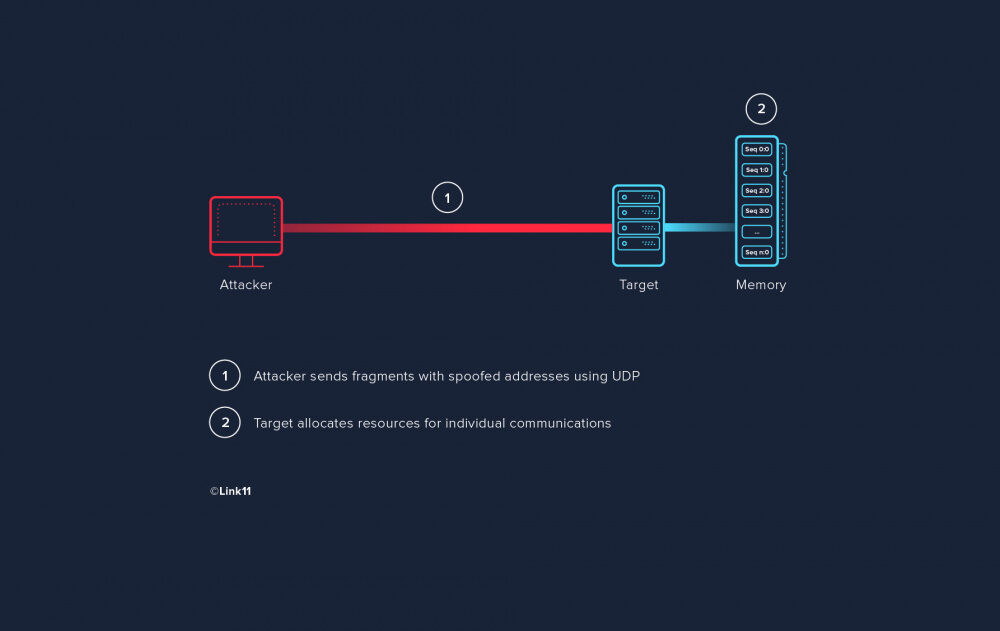
Une attaque par chevauchement de fragments, également appelée attaque par fragmentation IP, est une attaque qui exploite le fonctionnement du protocole Internet (IP) pour la transmission et le traitement des données. Il s'agit d'une forme d' attaque par déni de service (DoS) où l'attaquant surcharge un réseau en exploitant les mécanismes de fragmentation des datagrammes.
Pour comprendre le fonctionnement de cette attaque, il est essentiel de comprendre le fonctionnement de la fragmentation IP. La fragmentation IP est une opération de communication où les datagrammes IP sont décomposés en paquets plus petits, transmis sur un réseau, puis réassemblés pour former le datagramme d'origine. La fragmentation est essentielle à la transmission des données ; chaque réseau a ses propres limites de taille de paquets de datagrammes. Les datagrammes dont la taille est supérieure à l'unité de transmission maximale (MTU) doivent être fragmentés pour être transmis correctement.
Ces attaques sont menées de deux manières : premièrement, l'attaquant envoie des paquets frauduleux plus gros que ce que le MTU peut gérer ; ces paquets sont des faux et dans certains cas ne peuvent pas être réassemblés par le réseau récepteur, ce qui entraîne une surcharge du réseau et un déni de service.
La deuxième façon dont les attaques de fragmentation des données sont menées est par l'attaquant ciblant les systèmes d'assemblage IP, empêchant le réseau de reconstituer les paquets en envoyant des fragments dupliqués, des fragments non séquencés et des fragments avec des instructions de réassemblage forgées par erreur ; le serveur de réception est finalement à nouveau surchargé et une condition de déni de service s'ensuit.
Source : Imperva
Termes associés : Déni de service (DoS) , Déni de service distribué (DDoS) , Inondation
NetScout (anciennement Arbor Networks) , AT&T Cloud Protection , Verizon DDoS Prevention Services et Akamai DDoS Protection sont des solutions de protection contre les attaques DDoS . Les moyennes et grandes entreprises peuvent souscrire à des contrats de protection DDoS et préconfigurer ces services avec leurs solutions de réseau de diffusion de contenu (CDN) afin de pouvoir activer la protection en quelques secondes en cas d'attaque DDoS. Les PME, quant à elles, ne devraient pas s'en préoccuper.
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Que se passe-t-il ? Le jeudi 12 novembre 2026, vers 11 h (heure de l'Est), Microsoft Outlook a cessé de fonctionner…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Depuis des années, nous nous entraînons…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.