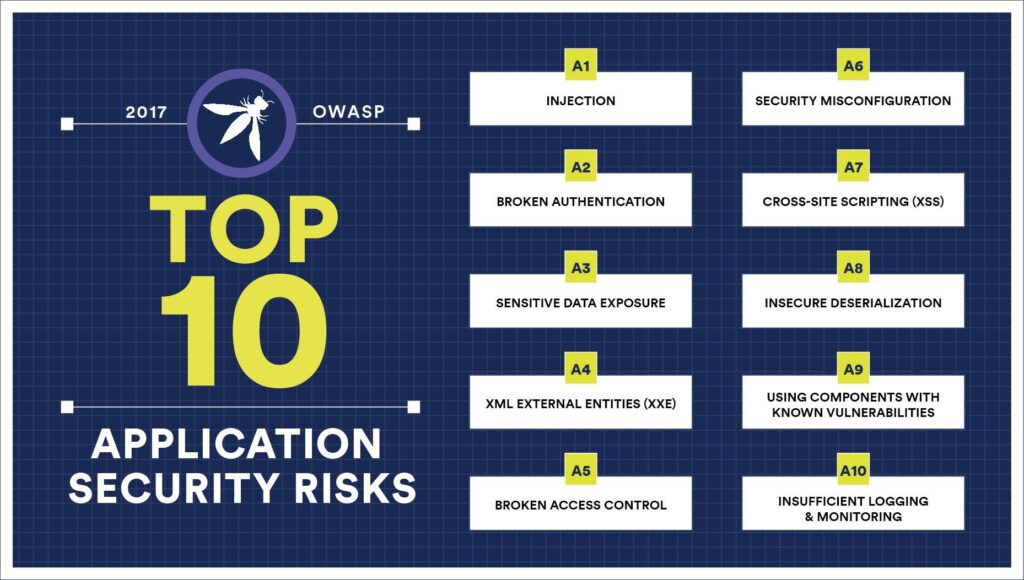
OWASP signifie Open Web Application Security Project (Projet ouvert pour la sécurité des applications web). Le document « OWASP Top 10 des risques de sécurité des applications » recense les erreurs de codage les plus fréquentes commises par les développeurs et susceptibles d'entraîner des failles de sécurité dans leurs applications. Il repose sur un large consensus concernant les risques de sécurité les plus critiques liés au codage. Les entreprises devraient prendre connaissance de cette ressource et s'assurer que leurs applications web prennent en compte ces risques potentiels.
L’utilisation du Top 10 de l’OWASP est peut-être la première étape la plus efficace pour changer la culture de développement logiciel au sein de votre organisation vers une culture qui produit du code plus sécurisé dès le départ.
Quels sont les 10 principaux risques de sécurité des applications Web ?
InjectionLes failles d'injection, telles que les injections SQL, NoSQL, OS et LDAP, se produisent lorsque des données non fiables sont envoyées à un interpréteur dans le cadre d'une commande ou d'une requête. Les données hostiles de l'attaquant peuvent inciter l'interpréteur à exécuter des commandes non souhaitées ou à accéder aux données sans autorisation.
Authentification briséeLes fonctions d'application liées à l'authentification et à la gestion des sessions sont souvent implémentées de manière incorrecte, ce qui permet aux attaquants de compromettre les mots de passe, les clés ou les jetons de session, ou d'exploiter d'autres failles d'implémentation pour assumer l'identité d'autres utilisateurs de manière temporaire ou permanente.
Exposition de données sensiblesDe nombreuses applications web et API ne protègent pas correctement les données sensibles, telles que les données financières, les données de santé et les informations personnelles identifiables. Des attaquants peuvent voler ou modifier ces données faiblement protégées pour commettre des fraudes à la carte bancaire, des vols d'identité ou d'autres délits. Sans protection supplémentaire, comme le chiffrement au repos ou en transit, les données sensibles peuvent être compromises et nécessitent des précautions particulières lors de leur échange avec le navigateur.
Entités externes XML (XXE)De nombreux processeurs XML anciens ou mal configurés évaluent les références d'entités externes dans les documents XML. Ces entités peuvent être utilisées pour divulguer des fichiers internes via le gestionnaire d'URI de fichier, les partages de fichiers internes, l'analyse de ports internes, l'exécution de code à distance et les attaques par déni de service.
Contrôle d'accès casséLes restrictions sur les actions autorisées aux utilisateurs authentifiés ne sont souvent pas correctement appliquées. Les attaquants peuvent exploiter ces failles pour accéder à des fonctionnalités et/ou des données non autorisées, comme accéder aux comptes d'autres utilisateurs, consulter des fichiers sensibles, modifier les données d'autres utilisateurs, modifier les droits d'accès, etc.
Mauvaise configuration de la sécuritéLa mauvaise configuration de sécurité est le problème le plus fréquent. Elle résulte généralement de configurations par défaut non sécurisées, de configurations incomplètes ou ad hoc, d'un stockage cloud ouvert, d'en-têtes HTTP mal configurés et de messages d'erreur détaillés contenant des informations sensibles. Tous les systèmes d'exploitation, frameworks, bibliothèques et applications doivent non seulement être configurés de manière sécurisée, mais aussi être corrigés ou mis à niveau rapidement.
XSS de scripts intersitesLes failles XSS se produisent lorsqu'une application inclut des données non fiables dans une nouvelle page web sans validation ni échappement appropriés, ou met à jour une page web existante avec des données fournies par l'utilisateur via une API de navigateur capable de créer du code HTML ou JavaScript. Les failles XSS permettent aux attaquants d'exécuter des scripts dans le navigateur de la victime, ce qui peut détourner des sessions utilisateur, dégrader des sites web ou rediriger l'utilisateur vers des sites malveillants.
Désérialisation non sécuriséeUne désérialisation non sécurisée conduit souvent à l'exécution de code à distance. Même si les failles de désérialisation n'entraînent pas d'exécution de code à distance, elles peuvent être exploitées pour réaliser des attaques, notamment par rejeu, par injection et par élévation de privilèges.
Utilisation de composants avec des vulnérabilités connuesLes composants, tels que les bibliothèques, les frameworks et autres modules logiciels, s'exécutent avec les mêmes privilèges que l'application. L'exploitation d'un composant vulnérable peut entraîner une perte de données importante ou une prise de contrôle du serveur. Les applications et API utilisant des composants présentant des vulnérabilités connues peuvent compromettre les défenses applicatives et permettre diverses attaques et impacts.
Journalisation et surveillance insuffisantesUne journalisation et une surveillance insuffisantes, associées à une intégration manquante ou inefficace avec la réponse aux incidents, permettent aux attaquants d'attaquer davantage les systèmes, de maintenir la persistance, de basculer vers d'autres systèmes et de falsifier, extraire ou détruire des données. La plupart des études sur les violations montrent qu'il faut plus de 200 jours pour les détecter, généralement par des parties externes plutôt que par des processus ou une surveillance internes.
En tant que propriétaire d’une PME, que dois-je faire ?
Les dirigeants de PME qui développent du code devraient former tous leurs développeurs aux 10 principaux risques OWASP liés au codage. Cela permettra d'éviter de nombreux problèmes coûteux à résoudre ultérieurement. CyberHoot propose un programme de formation au codage OWASP en 12 parties, destiné à toutes les entreprises de développement.
Restez informé des dernières nouveautés Informations sur la sécurité
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.