Le Département de la Défense (DoD) travaille à l'élaboration d'une nouvelle norme universelle appelée « Cybersecurity Maturity Model Certification » (CMMC). Ce modèle est en cours de développement en raison de la lente adoption de son prédécesseur, le Defense Acquisition Federal Regulation Supplement (communément appelé « DFARS »). Il est largement reconnu que les prescriptions universelles du DFARS ne fonctionnaient pas et incitaient les sous-traitants du DoD à prétendre faussement se conformer aux prescriptions qu'il contenait, alors qu'en réalité, ils ne s'y conformaient pas. Ce constat a conduit à la création d'une échelle de maturité en cybersécurité à cinq niveaux, sur laquelle les sous-traitants du DoD peuvent s'évaluer et obtenir une certification. Il s'agit de la norme CMMC.
Vous pouvez consulter la version préliminaire v0.7 du CMMC, disponible sur le site web du CMMC . Ce document explique comment les entreprises seront évaluées selon l'échelle de maturité NIST de 1 à 5, où 1 correspond à des pratiques de cybersécurité de base et 5 à un programme de cybersécurité avancé et progressif qui combine politiques, processus, reproductibilité et efficacité pour une protection proactive contre les cybermenaces. Le CMMC s'appuie sur les contrôles traditionnels de la norme NIST 8700-171 tout en y ajoutant quelques contrôles « autres » pour compléter ce programme spécifique du Département de la Défense. Les domaines de contrôle standard comprennent :
Bien que le CMMC soit encore en cours d'élaboration, les premières versions montrent que les organisations pourront se certifier conformes à l'un des cinq niveaux décrits ci-dessous. Le CMMC examinera et combinera diverses normes et bonnes pratiques de cybersécurité, puis cartographiera ces contrôles et processus selon plusieurs niveaux de maturité, allant de la cyberhygiène de base à la cybersécurité avancée. Voici ce que nous savons actuellement sur les niveaux du CMMC et leurs exigences respectives :
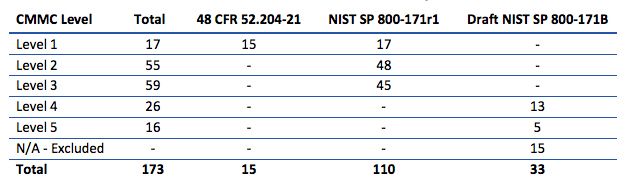
Il reste à déterminer le niveau de certification requis pour chaque sous-traitant du DoD pour traiter les informations non classifiées contrôlées (CUI) dans le cadre de ses activités de soutien à l'industrie de la défense. Des précisions seront apportées à ce sujet à mesure que les informations seront développées et rendues publiques grâce à cette nouvelle initiative législative et à cette nouvelle norme. Il est reconnu que les données CUI auxquelles un sous-traitant, un sous-traitant ou un sous-traitant principal a accès détermineront le niveau de conformité exigé de ce fournisseur.
Les donneurs d'ordre et les sous-traitants ne seront pas soumis aux mêmes exigences de sécurité CMMC pour tous les contrats : Source : FedScoop.com
La pandémie de COVID-19 a entraîné des retards dans de nombreux calendriers de mise en conformité CMMC, comme indiqué dans cet article . De nouvelles informations seront publiées dès qu'elles seront disponibles.
Tout d’abord, évaluez la conformité de vos opérations à la norme NIST 800-171 sur laquelle repose le CMMC (avec quelques contrôles supplémentaires).
En utilisant les 14 domaines de contrôle listés ci-dessus, évaluez-vous directement ou en faisant appel à un consultant en cybersécurité. Mesurez et publiez des rapports sur votre conformité dans chacun des 14 domaines de contrôle.
Deuxièmement, créez un plan de sécurité du système dans lequel vous décrivez vos protections actuelles en place, comme l’exigent les exigences du NIST 800-171.
Ce document vous permet de commencer à rédiger toutes les mesures de protection mises en place pour protéger vos informations contrôlées non classifiées (CUI).
Troisièmement, documentez vos plans de remédiation pour traiter les domaines dans lesquels vous n'êtes pas conforme à la norme NIST 800-171.
Cela se fait souvent sous la forme d’un registre des risques avec une liste hiérarchisée des lacunes en fonction de leur criticité, de leur impact et de leur importance pour votre organisation.
Quatrièmement, commencez à exécuter vos plans de remédiation et à combler les lacunes identifiées dans votre troisième étape ci-dessus.
Faire appel à un cabinet de conseil ou à un prestataire de services gérés (MSP) peut souvent vous offrir les solutions les plus rapides et efficaces pour remédier aux lacunes de votre programme de cybersécurité. En effet, le MSP est évalué sur la base des livrables. Tenter de gérer cette tâche en interne, avec toutes les autres exigences imposées à votre personnel, peut entraîner un épuisement professionnel et, dans un contexte économique marqué par un chômage très faible, une rotation du personnel. Soyez donc prudent lorsque vous essayez de mettre en œuvre cette nouvelle norme avec vos propres ressources internes.
Enfin, assurez-vous de documenter vos processus avec des artefacts qui peuvent être utilisés pour prouver que vous faites ce que vous dites faire.
Trop souvent, lors des audits, le processus est terminé, mais aucun moyen ni aucune preuve ne permet de prouver facilement son respect. Concevez votre programme de conformité de manière à conserver des preuves de son exécution. Par exemple, créez un processus de licenciement avec un enregistrement pour chaque employé ayant quitté votre emploi.
CyberHoot a été conçu pour garantir la conformité de tous vos employés en rappelant, en suivant et en signalant à la direction les cas de conformité à vos politiques, processus et formations en cybersécurité. Ce processus est entièrement automatisé : vous n'avez plus à courir après les documents administratifs, à effectuer des audits de dossiers RH individuels, etc. La simplicité de CyberHoot est illustrée par cette citation d'un client :
« J'ai accompli davantage en une seule journée avec CyberHoot qu'en un an avec notre ancien produit ! » — Daniel Rickman, J&L Cable
Visitez CyberHoot.com pour un essai gratuit et commencez à vous préparer aux audits et certifications CMMC.
Depuis 12 ans, Neoscope aide ses clients de Nouvelle-Angleterre et des États-Unis à surveiller, gérer et réparer leur infrastructure informatique. Nous le faisons en garantissant une piste d'audit et des processus à toute épreuve. Contactez Neoscope dès aujourd'hui pour discuter de vos besoins en matière de préparation à la certification CMMC. Votre approche proactive pourrait vous éviter de perdre des contrats gouvernementaux critiques en cas d'échec de la certification CMMC.
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Imaginez-vous sur l'autoroute, roulant à environ 20 km/h au-dessus de la limite autorisée, comme le reste du trafic. Plus loin, freinez…
Lire la suite
Que se passe-t-il ? Le jeudi 12 novembre 2026, vers 11 h (heure de l'Est), Microsoft Outlook a cessé de fonctionner…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.