L'argent liquide reste roi, pour l'instant. L'utilisation des applications de paiement électronique est en constante progression. Selon une récente enquête de la Réserve fédérale américaine , les paiements en espèces ne représentaient que 26 % de l'ensemble des paiements en 2020. Les cartes de paiement (crédit/débit) et les applications de paiement électronique ont été utilisées pour 65 % des transactions, les virements bancaires directs ne représentant que 9 % . La vague des paiements sans espèces et du commerce électronique a engendré la création de nombreuses applications de paiement. Apple Pay, Google Pay, PayPal, Venmo et Trello Pay figurent parmi les applications de paiement mobile les plus courantes. Cependant, ces applications comportent souvent des risques, les cybercriminels imaginant sans cesse de nouvelles arnaques pour nous soutirer de l'argent, qu'il soit virtuel ou physique.
Comme tout autre appareil, les smartphones peuvent être la cible de logiciels malveillants . L'une des méthodes utilisées par les cybercriminels pour obtenir vos informations sensibles consiste à utiliser des enregistreurs de frappe ( keyloggers ). Ce type de logiciel malveillant enregistre et envoie chaque action (même un simple clic) effectuée sur votre smartphone (ou ordinateur) aux pirates informatiques, leur permettant ainsi de consulter les identifiants de compte que vous saisissez dans n'importe quelle application ou site web que vous consultez. Les pirates peuvent également utiliser de fausses applications se faisant passer pour légitimes et exploiter vos applications de paiement. Un exemple est présenté à la fin de cet article : les chercheurs d'ESET ont découvert un cheval de Troie déguisé en outil d'optimisation de la batterie , ciblant les utilisateurs de l'application PayPal officielle et tentant de transférer 1 000 € (1 200 $) vers le compte du pirate.
La plupart des pirates informatiques exploitent les appareils et déploient des logiciels malveillants via des courriels d'hameçonnage . Les rançongiciels, en particulier, peuvent être diffusés par ce biais, paralysant votre entreprise en bloquant vos données sensibles et en menaçant de les divulguer publiquement si vous ne payez pas la rançon. Les cyberattaques peuvent être dévastatrices non seulement pour votre entreprise, mais aussi pour votre vie personnelle.
Lorsque vous utilisez un smartphone, plusieurs mesures peuvent vous aider à rester en sécurité, notamment lors des paiements mobiles. Suivez les bonnes pratiques de CyberHoot pour la sécurité de votre smartphone :
Il est important de comprendre les applications que vous utilisez, leur mode d'authentification et de désactiver le partage public des transactions. Le graphique ci-dessous présente les applications de paiement les plus courantes et les différentes manières dont elles tentent de garantir votre sécurité :
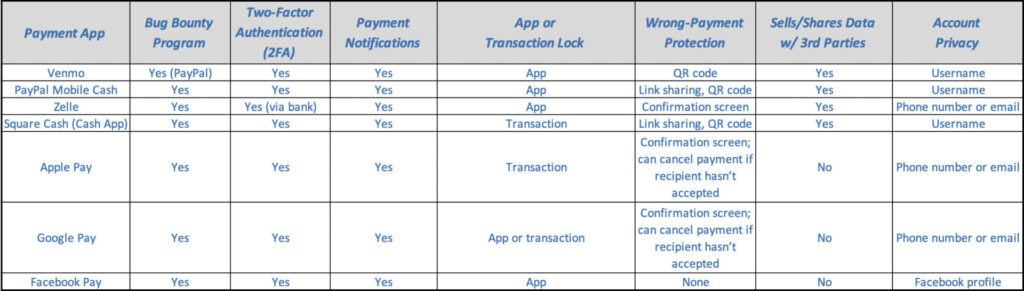
Définitions de la sécurité des paiements : Programme de primes aux bogues | Authentification à deux facteurs | Verrouillage des transactions
Bien que ces conseils soient essentiels pour l'utilisation de smartphones, vous devez également suivre ces pratiques supplémentaires pour l'utilisation d'ordinateurs, notamment au travail. CyberHoot recommande les bonnes pratiques suivantes pour se préparer aux cyberattaques, les limiter et parfois les éviter :
Commencez dès aujourd'hui à élaborer votre plan de cybersécurité robuste et à défense en profondeur avec CyberHoot.
Sources:
NY Times – Recherche sur les paiements mobiles
Lectures supplémentaires :
Des pirates informatiques diffusent de fausses applications de traçage des contacts
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : J’ai la chance d’avoir…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.