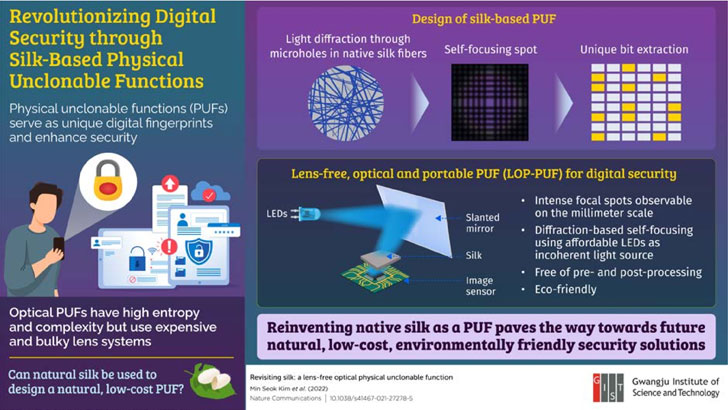
Une équipe de chercheurs de l'Institut des sciences et technologies de Gwangju (GIST), en Corée du Sud , a utilisé des fibres de soie naturelle provenant de vers à soie domestiques pour concevoir un système de sécurité numérique écologique qu'ils qualifient de « pratiquement inviolable ». Les chercheurs coréens exploitent la diffraction de la lumière à travers les micropores naturels de la soie pour créer une clé numérique sécurisée et unique, indispensable aux solutions de sécurité nécessitant un identifiant unique.
Fonctions physiques non clonables ou PUF Ces micro-trous sont nécessaires lorsqu'un dispositif de sécurité crée une clé de sécurité ou un marqueur d'identité unique. Les PUF doivent être imprévisibles ou aléatoires pour remplir leur fonction. Les chercheurs ont découvert que ces micro-trous de soie contiennent des différences microscopiques facilement enregistrées et identifiées par des équipements électroniques, ce qui les rend particulièrement adaptés à la création de clés uniques. identifiers (clés cryptographiques).
En d'autres termes, les PUF sont des fonctions unidirectionnelles non algorithmiques dérivées d'éléments non copiables pour créer des éléments incassables. identifiers pour une authentification forte. Au fil des ans, les PUF ont été largement utilisés dans les cartes à puce pour fournir des « empreintes digitales de silicium » permettant d'identifier de manière unique les titulaires de cartes sur la base d'un authentification par défi-réponse Pour comprendre le fonctionnement de cette nouvelle technologie, les chercheurs du GIST ont élaboré le schéma ci-dessous.
Si un tel système était déployé pour l'authentification des utilisateurs par carte à puce, les chercheurs affirment que falsifier une clé d'authentification générée par le module par une attaque par force brute prendrait jusqu'à 5 x 10⁴¹ ans pour la déchiffrer, la rendant cryptographiquement inviolable même face à la menace que représente l'informatique quantique pour les meilleures pratiques actuelles en cryptographie. En d'autres termes, les PUF de soie pourraient offrir une protection contre les attaques théoriques d'ordinateurs quantiques sur les fonctions de hachage cryptographiques actuelles.
La vérification des identités est une fonction essentielle pour toute entreprise. Il est essentiel de comprendre la gestion des identités et des accès dans votre PME. Pour y parvenir, il ne faut pas utiliser de PUF, mais des technologies existantes telles que l'authentification unique, les identités fédérées et des outils comme Azure AD et Okta. Ces solutions sont facilement accessibles aux MSP et aux PME.
Le chiffrement et la cryptographie sont essentiels aux PME et aux fournisseurs de services gérés (MSP) pour protéger la confidentialité et l'intégrité de leurs informations critiques et sensibles. Les PME et les MSP peuvent être soumis à des réglementations telles que la loi HIPAA ou la loi PCI, qui exigent la protection de certains types de données (dossiers médicaux, informations de carte bancaire) contre la divulgation (confidentialité) ou la manipulation (intégrité).
Une stratégie pour les PME face aux exigences de conformité sectorielles consiste à ne pas détenir ces données dès le départ. Par exemple, les obligations de conformité PCI peuvent souvent être contournées en s'associant à des services web en ligne qui effectuent l'autorisation de crédit en dehors de votre site web ou de votre boutique et fournissent simplement un code d'autorisation à la PME ou au MSP. Cependant, lorsqu'une PME ou un MSP doit collecter et stocker des données critiques et sensibles, il est impératif de les protéger par chiffrement. Aujourd'hui, cela implique l'utilisation du chiffrement AES (Advanced Encryption Standard), la méthode algorithmique la plus puissante pour produire des fonctions unidirectionnelles afin de protéger vos données contre toute compromission et exposition.
Les PME/MSP devraient chiffrer leurs ordinateurs portables et tablettes avec BitLocker de Microsoft ou FileVault d'Apple afin de protéger les données critiques et sensibles qu'ils contiennent contre toute compromission. Cela limite les pertes financières ou les coûts liés au vol ou à la perte d'un appareil, plutôt que les amendes plus élevées liées à une violation de données critiques ou sensibles réglementées (enregistrements HIPAA, PCI ou NPPI).
Comme pour les clés physiques, la gestion des clés logiques est importante. Assurez-vous de stocker les clés de déchiffrement dans un endroit sûr, et non sur l'appareil sur lequel la clé déchiffre les données. Cela reviendrait à cacher la clé sous le paillasson.
De plus, les recommandations ci-dessous vous aideront, vous et votre entreprise, à vous protéger contre les différentes menaces auxquelles vous pouvez être confrontés au quotidien. Toutes les suggestions ci-dessous sont accessibles en faisant appel aux services vCISO de CyberHoot.
Toutes ces recommandations sont intégrées au produit CyberHoot et aux services vCISO de CyberHoot. Avec CyberHoot, vous pouvez gérer, former, évaluer et tester vos employés. Rendez-vous sur CyberHoot.com et inscrivez-vous à nos services dès aujourd'hui. À défaut, continuez à vous former en vous abonnant à nos newsletters mensuelles sur la cybersécurité pour rester informé des dernières actualités.
Source:
Lectures complémentaires:
Des chercheurs coréens inventent un dispositif de sécurité à base de soie
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : J’ai la chance d’avoir…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.