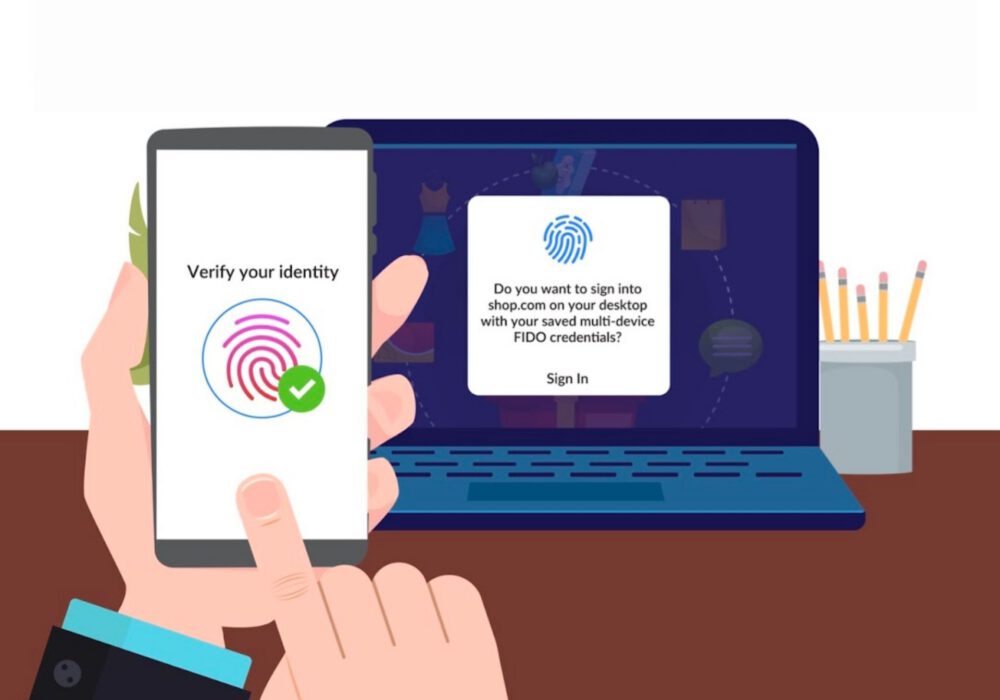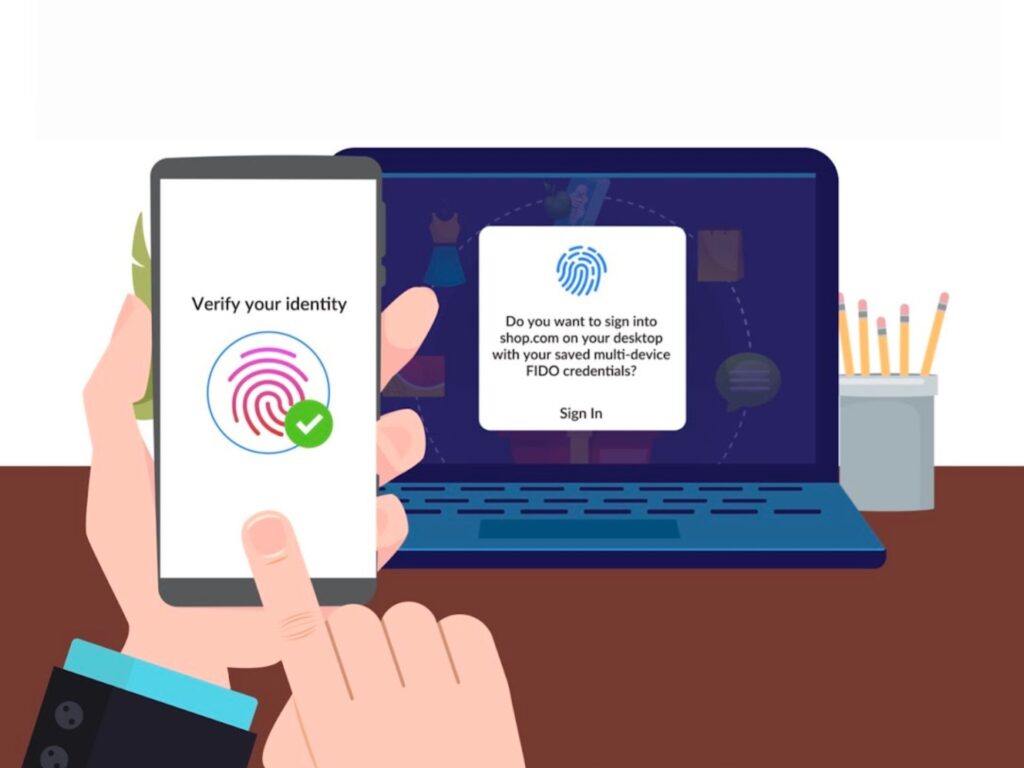
Début mai 2022, Google, Apple et Microsoft ont annoncé leur intention de prendre en charge une norme commune d'authentification sans mot de passe, créée par la FIDO Alliance (Fast Identity Online) et le W3C (World Wide Web Consortium ). CyberHoot a également adopté cette approche. Au lieu de saisir un mot de passe, nous utilisons un lien spécial envoyé à votre adresse e-mail (que vous consultez quotidiennement).
L’abandon du mot de passe permettra aux organisations d’offrir aux consommateurs une authentification sans mot de passe cohérente, sécurisée et simple, quel que soit l’appareil ou la plateforme. FIDO déclare :
« Les fonctionnalités étendues, basées sur des normes, permettront aux sites web et aux applications d'offrir une solution complète sans mot de passe. Les utilisateurs se connecteront en effectuant la même action que celle qu'ils effectuent plusieurs fois par jour pour déverrouiller leurs appareils, comme une simple vérification de leur empreinte digitale ou de leur visage, ou encore un code PIN. Cette nouvelle approche protège contre le phishing et la connexion sera nettement plus sécurisée que les mots de passe et les technologies multifacteurs traditionnelles, comme les codes à usage unique envoyés par SMS. »
Dans le secteur de la cybersécurité, il est bien connu que l'authentification par mot de passe uniquement représente un risque majeur pour la sécurité des particuliers et des entreprises. Pour les utilisateurs finaux, gérer autant de mots de passe pour autant de sites différents peut s'avérer quasiment impossible. Cela conduit le plus souvent à réutiliser le même mot de passe pour plusieurs comptes (c'est pourquoi CyberHoot recommande l'utilisation d'un gestionnaire de mots de passe ).
FIDO a constaté que les gestionnaires de mots de passe et l'authentification à deux facteurs (2FA) fonctionnent bien, mais qu'une collaboration à l'échelle de l'industrie est nécessaire pour créer une technologie de connexion plus pratique et plus sûre. CyberHoot observe fréquemment que de nombreux utilisateurs omettent de configurer des mots de passe robustes pour leurs gestionnaires de mots de passe ou oublient ou refusent d'activer la 2FA sur leurs comptes critiques, la jugeant contraignante. Cette initiative de FIDO pourrait donc s'avérer très bénéfique pour la cybersécurité globale des PME.
FIDO a annoncé que ce nouvel outil sans mot de passe offrira les fonctionnalités suivantes à l'avenir :
Même s'il serait formidable d'avoir un seul « passe-partout » comme décrit ci-dessus, il faudra peut-être encore des années avant que cela ne devienne monnaie courante. Craig Lurey, directeur technique et cofondateur de Keeper Security, évoque les défis liés à son adoption :
L’adoption lente de l’authentification multifacteur par les entreprises et les consommateurs – bien que l’authentification multifacteur soit un moyen pratique et très efficace de protéger les utilisateurs finaux contre les violations dues au vol d’informations d’identification – est un bon indicateur du délai d’adoption possible de la technologie sans mot de passe.
Tout d'abord, les fournisseurs doivent intégrer la technologie à leurs sites web et applications, puis les utilisateurs finaux doivent être formés à cette technologie, y faire confiance et l'adopter. Il est important de noter que cela implique que les utilisateurs s'habituent à utiliser leurs appareils mobiles.
Entre l'adoption par les organisations et les consommateurs, il faudra peut-être de nombreuses années avant que la technologie sans mot de passe ne se généralise. En résumé : nous continuerons à utiliser des mots de passe pendant au moins une décennie. La connexion à facteur unique sans mot de passe présente trop de problèmes fonctionnels, logistiques et de sécurité pour devenir la norme du jour au lendemain.
Cela signifie que vous devez continuer à suivre les recommandations de CyberHoot concernant la cybersécurité et les processus d'authentification jusqu'à ce que l'option sans mot de passe soit disponible et éprouvée. En attendant, exigez des mots de passe de 14 caractères, simples et permanents, stockés dans un gestionnaire de mots de passe. Il est également recommandé d'ajouter l'authentification multifacteurs (AMF) à tous les comptes critiques. Sensibilisez vos employés aux bonnes pratiques en matière de mots de passe et à l'utilisation de leur gestionnaire de mots de passe. C'est aussi simple que cela. Outre les mots de passe, CyberHoot recommande les mesures de cybersécurité essentielles suivantes.
Les recommandations suivantes vous aideront, vous et votre entreprise, à vous protéger contre les différentes menaces auxquelles vous pouvez être confrontés au quotidien. Toutes les suggestions ci-dessous peuvent être mises en œuvre en faisant appel aux services de développement du programme vCISO de CyberHoot.
Chacune de ces recommandations, à l'exception de la cyberassurance, est intégrée aux produits et services de DSI virtuel de CyberHoot. Avec CyberHoot, vous pouvez encadrer, former, évaluer et tester vos employés. Rendez-vous sur CyberHoot.com et inscrivez-vous dès aujourd'hui ! À défaut, continuez à vous informer en vous abonnant à nos newsletters mensuelles sur la cybersécurité afin de rester au fait des dernières actualités.
Source:
Lectures complémentaires:
Apple, Google et Microsoft s'associent pour des connexions sans mot de passe
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Imaginez-vous sur l'autoroute, roulant à environ 20 km/h au-dessus de la limite autorisée, comme le reste du trafic. Plus loin, freinez…
Lire la suite
Que se passe-t-il ? Le jeudi 12 novembre 2026, vers 11 h (heure de l'Est), Microsoft Outlook a cessé de fonctionner…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.