L'Agence américaine de cybersécurité et de sécurité des infrastructures (CISA) s'est associée au Centre australien de cybersécurité (ACSC), au Centre national britannique de cybersécurité (NCSC) et au Bureau fédéral d'enquête (FBI) des États-Unis pour rédiger un rapport détaillant les principales vulnérabilités exploitables par les pirates informatiques . Chaque vulnérabilité a été minutieusement documentée dans la base de données CVE (Common Vulnerabilities and Exposures) , une source de référence en matière de renseignements sur les menaces pour les professionnels de la sécurité informatique.
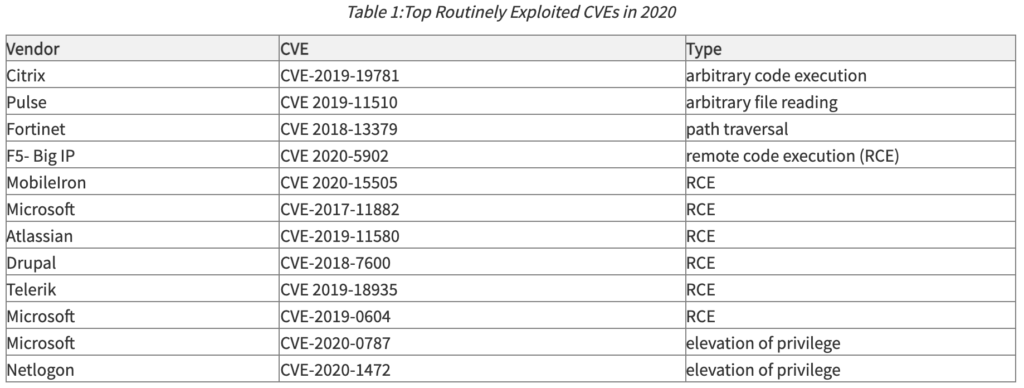
En 2020, le passage rapide au télétravail dû à la pandémie s'est transformé en une véritable aubaine pour les pirates informatiques. Les systèmes rapatriés à la hâte ont perdu l'accès à l'infrastructure de correctifs, ce qui a empêché les mises à jour Microsoft directes, au profit d'un déploiement contrôlé des correctifs sur les appareils de l'entreprise. Le problème est que, dans certains cas, il fallait contacter un contrôleur de domaine au siège social pour recevoir les correctifs. Le télétravail pendant six à neuf mois a entraîné l'absence de correctifs sur certains ordinateurs pendant six à neuf mois. Quatre des vulnérabilités les plus fréquemment ciblées en 6 concernaient des vulnérabilités Microsoft non corrigées.
Vous trouverez ci-dessous un tableau répertoriant les CVE les plus fréquemment exploitées par les pirates informatiques en 2020 :
Les entreprises doivent planifier leur infrastructure de correctifs pour s'adapter aux nouvelles réalités des télétravailleurs. Soit elles activent les mises à jour Microsoft directes, soit elles déploient une infrastructure cloud plus récente et accessible aux télétravailleurs. Les systèmes des sites de télétravail ne peuvent pas rester sans correctifs.
Les pirates ont continué à attaquer les systèmes non corrigés en 2021 avec une variété de vulnérabilités Microsoft (présentées ci-dessous), ainsi que les solutions de pare-feu observées en 2020 (Fortinet avec Accellion ajouté en 2021) et les solutions d'accès à distance (Pulse est resté sur la liste tandis que VM Ware a remplacé Citrix).
Le moyen le plus efficace de pallier de nombreuses vulnérabilités est de mettre à jour les versions logicielles dès la disponibilité des correctifs. Souvent, lors de la création d'un correctif, le fournisseur fournit des instructions pour des solutions de contournement temporaires permettant de maintenir la sécurité jusqu'à sa publication. Pour rester à jour en temps de pandémie, déployez une solution de gestion des correctifs basée sur le cloud afin de mettre à jour automatiquement vos logiciels, où et quand vous le souhaitez.
Parmi les solutions de gestion des correctifs couramment utilisées par les PME, on trouve ManageEngine et Automox. ManageEngine propose même un service de mise à jour gratuit pour un maximum de 25 appareils.
En plus d'adopter un système de gestion des correctifs, CyberHoot recommande les meilleures pratiques suivantes pour protéger les particuliers et les entreprises contre les cyberattaques en ligne et limiter les dommages causés par celles-ci :
https://youtube.com/watch?v=_zWJEsV4uV4
Sources:
Lectures supplémentaires :
Projet de loi bipartisan sur la cybersécurité imminent
Quel a été le cybercrime le plus coûteux de 2020 ?
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Depuis des années, nous nous entraînons…
Lire la suite
La plupart des tests d'hameçonnage trompent vos employés. Celui-ci dit bonjour d'emblée ! HootPhish annonce clairement la couleur : ceci est…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.

