Mais pas de panique, ce n'était qu'un test.
Avant d'arriver ici, vous avez cliqué sur un e-mail d'hameçonnage envoyé par votre entreprise pour vous tester. Ceci est important car, s'il s'agissait d'une attaque de pirate informatique, vos identifiants auraient pu être volés, un logiciel malveillant aurait pu être implanté sur votre machine, ce qui aurait pu entraîner une attaque par rançongiciel ou compromettre votre messagerie professionnelle. Dans les deux cas, ce sont des scénarios très risqués.
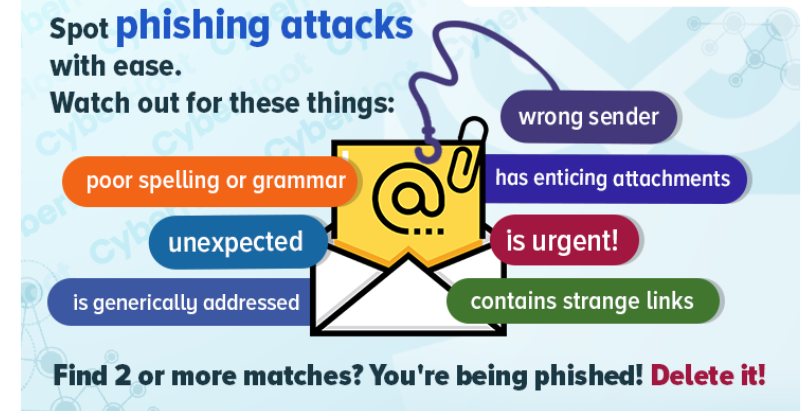
Notre entreprise exige de chacun la plus grande vigilance lors de l'examen des e-mails. Soyez attentifs aux signes révélateurs d'une attaque d'hameçonnage :
- DestinateurL'expéditeur est-il correct ? Vérifiez soigneusement les noms de domaine similaires avec une seule lettre d'écart. Pour plus d'informations sur cette attaque, consultez cette page web. Typosquattage.
- SujetL'objet du message n'est pas toujours un indicateur fiable d'une attaque de phishing. Cependant, soyez attentif aux sujets inattendus, trop beaux pour être vrais, urgents ou contenant des fautes d'orthographe ou de grammaire. Ces éléments indiquent une attaque de phishing potentielle.
- SalutationMéfiez-vous des salutations génériques telles que « Cher Monsieur/Madame » ou « Cher Client ». Elles indiquent généralement que vous êtes victime d'hameçonnage.
- Orthographe, ponctuation et grammaireL'anglais est parfois la deuxième langue des attaquants. La plupart des entreprises sérieuses vérifient rigoureusement les erreurs d'orthographe, de ponctuation et de grammaire. Soyez vigilant.
- Urgence et émotivitéLes pirates informatiques savent que les gens prennent de mauvaises décisions sous la pression du temps ou dans des situations émotionnellement chargées. C'est pourquoi leurs e-mails d'hameçonnage sont chargés d'émotion et imprégnés d'un sentiment d'urgence. Si vous voyez ce genre de message, méfiez-vous, vous pourriez être victime d'une attaque.
- Liens malveillantsCertains e-mails d'hameçonnage visent à voler vos identifiants. L'objectif est de vous inciter à cliquer sur le lien vers le site web d'un fournisseur courant, où vous tenterez de vous connecter. Le problème est que ce site web est un site d'hameçonnage qui volera vos identifiants et, s'il est bien conçu, vous redirigera vers le site web du fournisseur réel après avoir intercepté votre tentative de connexion.
- Pièces jointesDernier point, mais non des moindres, les pièces jointes des e-mails. Certaines contiennent des extensions dangereuses comme .bat ou .exe, ou des fichiers Office compatibles avec les macros (.docm ou .xlsm). D'autres ont des extensions apparemment sûres, comme un PDF, mais lorsque vous ouvrez le PDF pour consulter votre facture, il contient un lien vers le site web de facturation. Là encore, il s'agit d'une ruse. Ils cherchent à voler vos identifiants lorsque vous essayez de vous connecter à ce faux site web de facturation.
En apprenant ces sept astuces pour repérer et éviter les e-mails d'hameçonnage, vous maîtriserez votre cybersécurité et serez prêt à affronter les attaques de pirates informatiques qui touchent nos boîtes de réception chaque jour. Soyez prudent et restez vigilant.
Formation complémentaire sur la détection des attaques de phishing :
Attaques de spear-phishing
Repérer et éviter les attaques de phishing