¡Bienvenidos al boletín informativo de ciberseguridad de CyberHoot de marzo!
Los ciberdelincuentes siguen adaptando sus tácticas, aprovechándose de las herramientas y plataformas que las organizaciones utilizan a diario. Desde servicios de firma digital de confianza hasta aplicaciones móviles y extensiones de navegador, los atacantes encuentran formas ingeniosas de integrar la actividad maliciosa en los flujos de trabajo empresariales habituales. El resultado es un panorama de amenazas donde las herramientas conocidas pueden convertirse en puntos de entrada inesperados.
La buena noticia es que estos ataques siguen patrones. Una vez que comprenda cómo funcionan, podrá detectarlos antes, capacitar a sus usuarios de manera más eficaz e implementar las medidas de seguridad necesarias para detenerlos antes de que se agraven.
Este mes en CyberHoot, analizamos cuatro novedades que ponen de manifiesto cómo los atacantes están evolucionando sus métodos al tiempo que se centran en las mismas debilidades fundamentales: la confianza, la comodidad y los comportamientos humanos comunes.
Los ciberdelincuentes siguen explotando DocuSign mediante plantillas de phishing altamente personalizables que imitan fielmente las notificaciones de documentos legítimos. Estos mensajes parecen auténticos, son lo suficientemente comunes como para no levantar sospechas y, a menudo, son urgentes, lo que los hace especialmente efectivos para engañar a los usuarios y obtener sus credenciales o información confidencial. Analizaremos cómo funcionan estas campañas y qué señales debe tener en cuenta su equipo antes de interactuar con las solicitudes de firma de documentos.
Una nueva variante de malware para Android llamada PromptSpy está causando revuelo debido a su inusual capacidad: manipula de forma encubierta un asistente de IA para generar mensajes de phishing convincentes y personalizar la actividad maliciosa. Al alimentar a la IA con mensajes aparentemente inofensivos, engaña a un sistema normalmente útil para que, sin saberlo, apoye los ataques de los hackers. Esta combinación de malware y automatización basada en IA indica un nuevo nivel de sofisticación que los equipos de seguridad deben tener en cuenta.
El ransomware también está evolucionando . En lugar de depender únicamente de los vectores de ataque tradicionales, muchos operadores están recurriendo a nuevos puntos de entrada, como credenciales comprometidas, servicios expuestos y acceso de terceros. Comprender dónde consiguen los atacantes su acceso inicial es fundamental para fortalecer las defensas antes de que comiencen los rescates por cifrado.
Finalmente, una extensión maliciosa de Chrome, haciéndose pasar por una herramienta legítima de productividad empresarial, está recopilando silenciosamente datos confidenciales de usuarios desprevenidos. Los primeros informes provienen de rincones remotos de internet; sin embargo, dado su éxito inicial, es seguro que estos ataques se propagarán. Los ataques basados en el navegador como este son particularmente peligrosos porque operan dentro de entornos de confianza y a menudo eluden las defensas perimetrales tradicionales.
Cada una de estas amenazas refuerza una realidad simple: los ataques modernos rara vez parecen obviamente maliciosos. Tienen éxito porque se asemejan a la actividad comercial normal. Se aprovechan de las inclinaciones del usuario final.
Siga leyendo para descubrir cómo funcionan estas amenazas, qué significan para su organización y las medidas prácticas que puede tomar para adelantarse a ellas.
Craig
Director ejecutivo y cofundador de CyberHoot


En la sección vCISO Corner de este mes , Dave Stacy, CISSP, FLMI , comparte información sobre el reciente aumento de la actividad de los hackers vinculado al conflicto en curso en Oriente Medio y las precauciones que deben tomar las organizaciones. Su análisis destaca por qué estos eventos suelen desencadenar picos en las ciberamenazas y describe medidas prácticas que las empresas pueden adoptar para fortalecer sus defensas.
Dada la evolución de la situación en Oriente Medio, les recomiendo extremar la precaución y mantener un alto nivel de conocimiento de la situación respecto a la protección de los activos de información de la empresa . Ya hemos presenciado un importante ataque contra una empresa estadounidense (Stryker) que provocó una grave interrupción de las operaciones y la pérdida de datos, al borrarse gran cantidad de información de miles de dispositivos de Stryker. Según se informa, se solicitó a más de 50 000 empleados que se desconectaran de todas las redes y evitaran encender sus dispositivos corporativos.
Los ataques de borrado de datos suelen implicar software malicioso diseñado para sobrescribir cualquier dato existente en los dispositivos infectados. Una fuente confiable con conocimiento del ataque a Stryker, que habló bajo condición de anonimato, declaró a KrebsOnSecurity que los responsables en este caso parecen haber utilizado Microsoft Intune para emitir un comando de borrado remoto en todos los dispositivos conectados. Además, parece que los atacantes podrían haber obtenido una cuenta de administrador del sistema Intune con privilegios mediante una operación de phishing exitosa para lanzar este ataque. Irán se atribuyó la responsabilidad del ataque, afirmando que fue en represalia por la acción militar estadounidense contra su país.
Creo que es probable que veamos más ataques de este tipo por parte de hackers iraníes y sus simpatizantes, así como de oportunistas que intentarán aprovecharse del caos y la confusión. Mientras que los principales medios de comunicación se centran en las manifestaciones tradicionales de los conflictos militares (por ejemplo, barcos, aviones, bombas, misiles, etc.), es probable que el ciberespacio se convierta en un nuevo frente para los ataques contra redes gubernamentales y comerciales en Estados Unidos y países aliados. El objetivo es generar caos y causar dificultades financieras. En mi opinión, ninguna organización es inmune a esta amenaza.
En este entorno, la mejor opción es:

¿Te gusta CyberHoot? Necesitamos tu ayuda. ¡Déjanos una reseña usando los enlaces de abajo!
TrustPilot.com | G2.com | Capterra.com | Google.com | TrustRadius.com | Gartner.com

- G2
Para obtener más información sobre cómo dejar una reseña de CyberHoot, vea los breves videos explicativos a continuación. Nota: para evitar reseñas fraudulentas, cada sitio web de reseñas le pedirá que cree y valide su identidad mediante un proceso de registro de cuenta de correo electrónico.

Una base de datos vectorial , también llamada almacén vectorial , es un sistema de datos especializado diseñado para almacenar y buscar incrustaciones vectoriales , que son representaciones numéricas de texto, imágenes u otros datos creados por modelos de aprendizaje automático. Estas incrustaciones capturan el significado semántico, lo que permite a los sistemas encontrar información basándose en la similitud , no en palabras clave exactas.
Las bases de datos vectoriales son un componente fundamental de los sistemas de IA modernos, especialmente aquellos que utilizan búsqueda semántica y generación aumentada por recuperación (RAG) . En lugar de preguntar "¿contiene este documento estas palabras?", el sistema pregunta "¿qué documentos son más similares en significado a esta pregunta?".
¡Haga clic aquí para leer más!
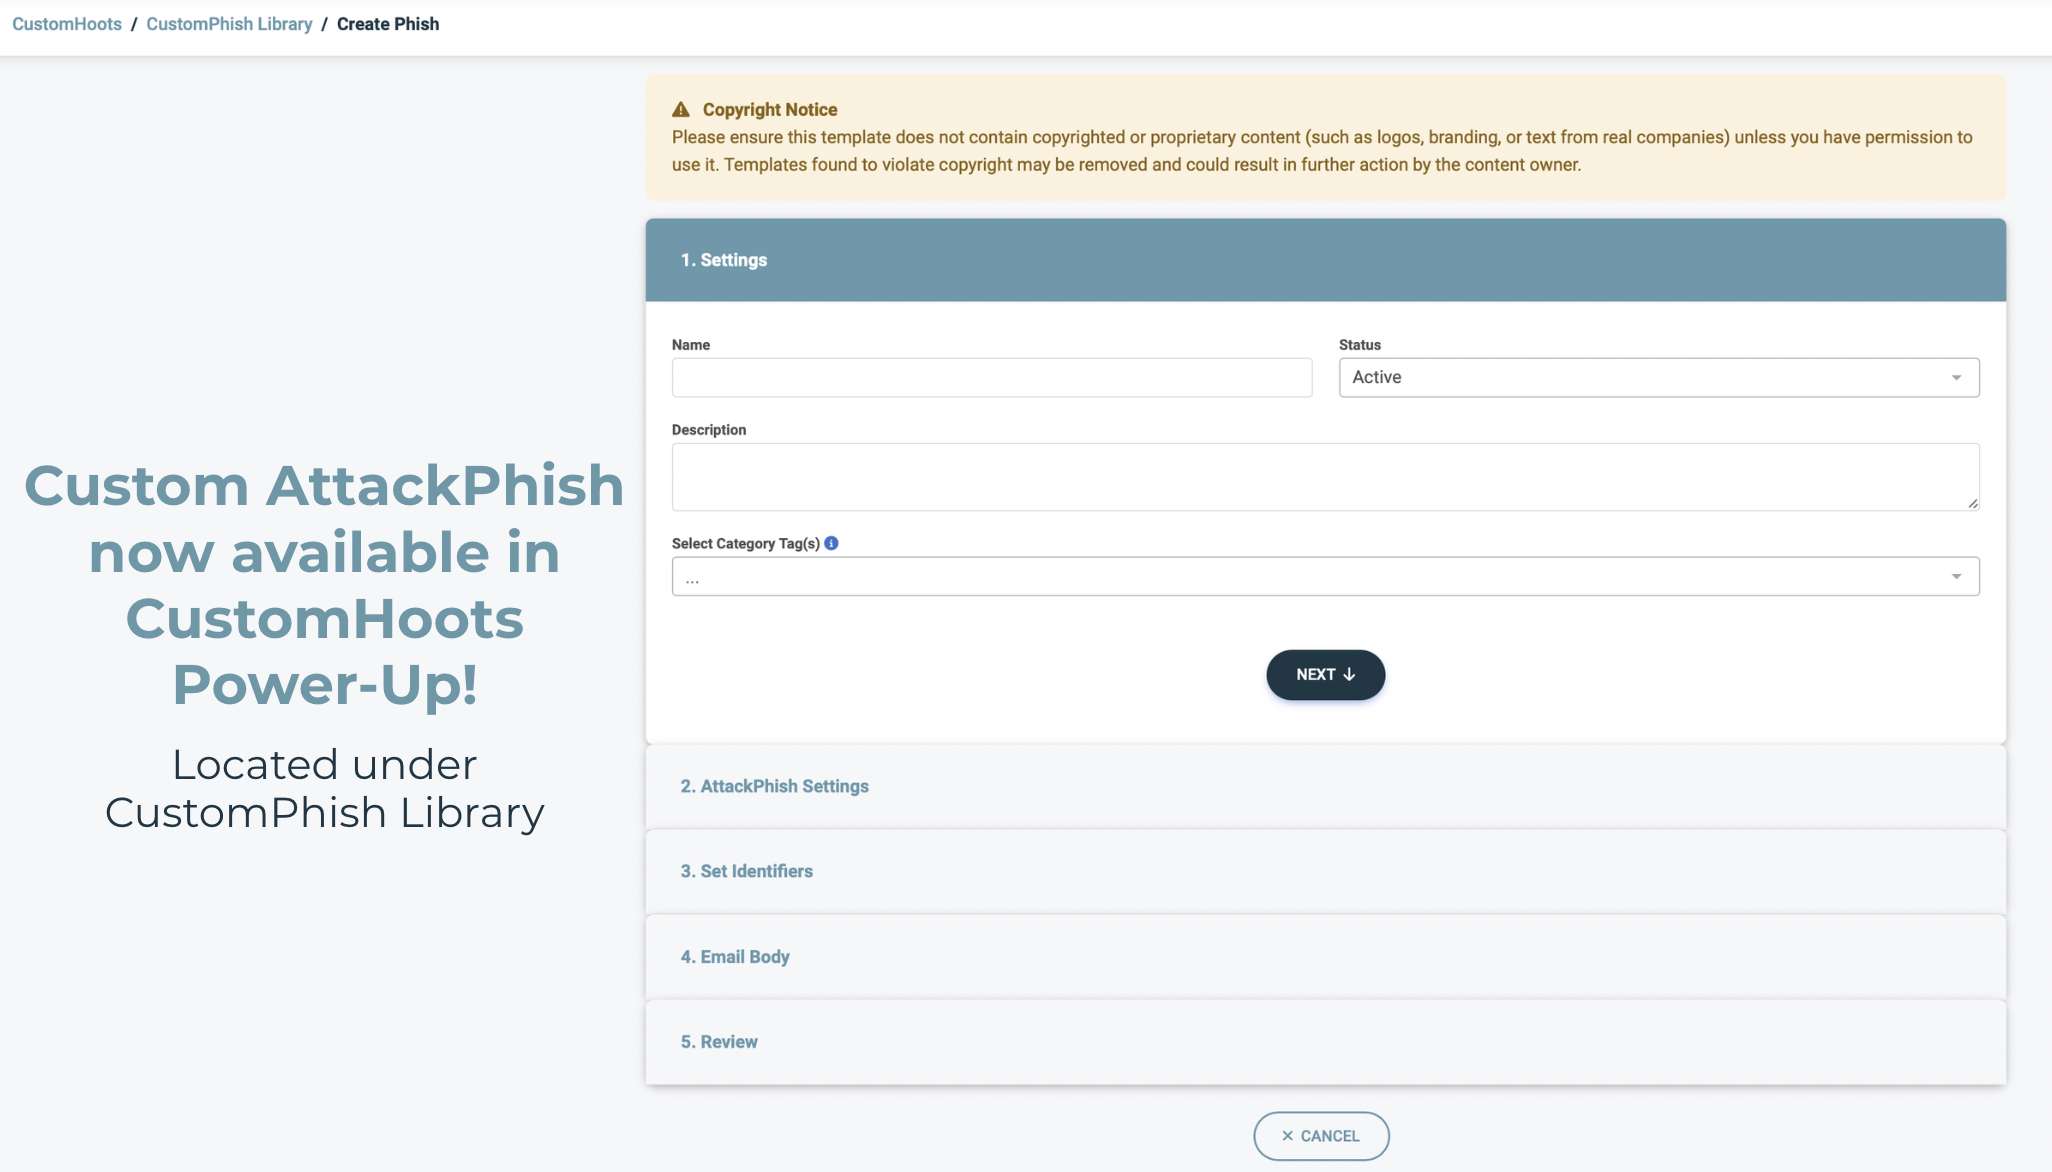
Nos complace presentar Custom AttackPhish , una nueva función de la plataforma Autopilot de CyberHoot que ofrece a los administradores mayor flexibilidad al ejecutar simulaciones de phishing. Con Custom AttackPhish ( disponible en nuestro complemento CustomHoots Power-Up ), los administradores pueden crear y lanzar campañas de phishing personalizadas que reflejen mejor las amenazas reales a las que pueden enfrentarse sus usuarios.
Esto ayuda a las organizaciones a impartir una formación más pertinente sobre concienciación en seguridad, al tiempo que mejora la capacidad de los usuarios para reconocer y responder a los intentos de phishing.
Si necesita ayuda adicional, siempre puede comunicarse con nuestro equipo de soporte en support@cyberhoot.com.
Únete hoy mismo al Programa de Referidos de CyberHoot y empieza a ganar el 20 % de todos los ingresos generados durante un año por quienes se registren a través de tu enlace de referido exclusivo. Como socio de referidos, no solo recibirás recompensas económicas, sino que también experimentarás la satisfacción de ayudar a otros a ser más conscientes de la seguridad y protegerse contra las amenazas cibernéticas. No lo dudes, regístrate ahora en https://cyberhoot.com/referral-program/.
Referencia a través del panel de control de Autopilot:
¡Únete a CyberHoot en nuestra misión de crear un mundo más consciente y seguro! Recomienda CyberHoot Autopilot a un amigo y disfrutará de un primer mes gratis. Por cada nuevo registro que use tu enlace de referencia, recibirás un mes gratis en tu cuenta. Esta oferta es exclusiva para quienes se registran por primera vez en CyberHoot.
¿Conoces a alguien que haya estado a punto de ser víctima de un ciberataque, un correo electrónico de phishing o una llamada telefónica de ingeniería social? Recomiéndale la capacitación gratuita en ciberseguridad de CyberHoot. Recibirán seis (6) videos (de 3 a 4 minutos cada uno) y una de nuestras simulaciones de phishing hiperrealistas con refuerzo positivo. Todo gratis.
Registro : https://cyberhoot.com/individuals
Descargar el informe técnico de CyberHoot: Cómo HootPhish mejora a AttackPhish
Novedades: Infografías sobre estadísticas de ciberseguridad para 2025
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Durante años hemos entrenado...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.