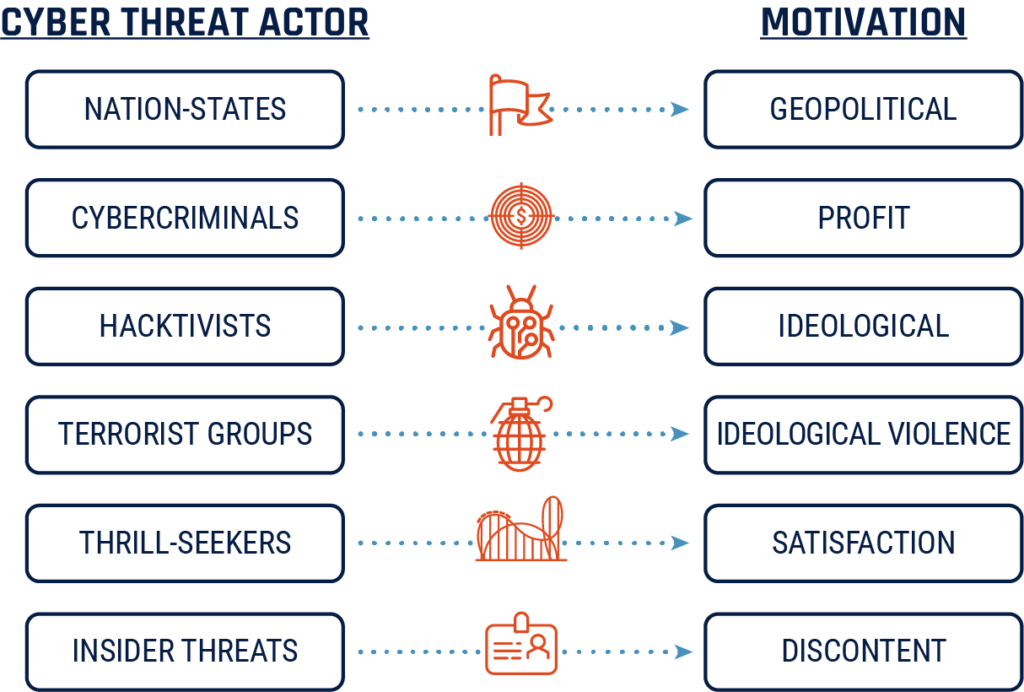
Un actor de amenazas es una persona o grupo que realiza acciones maliciosas u hostiles que causan daño a las computadoras, dispositivos, sistemas o redes de las víctimas. Los actores de amenazas se clasifican en grupos según sus motivaciones y afiliaciones. CyberHoot ha enumerado los cinco principales grupos de actores de amenazas a los que nos enfrentamos en línea hoy en día:
Empleados, contratistas o consultores actuales o anteriores que tienen acceso a las redes, sistemas o datos de una organización y que pueden dividirse en dos grupos específicos:
Amenazas internas maliciosas exceder o hacer mal uso intencional de su acceso de una manera que afecte negativamente la confidencialidad, integridad o disponibilidad de los datos y/o sistemas de información de la organización.
Amenazas internas accidentales causar daños involuntarios a los sistemas de información de su organización a través de sus acciones, como hacer clic en enlaces maliciosos en un correo electrónico de phishing, o por inacción, como no establecer restricciones de acceso a la Información personal no pública (NPPI) o Información de identificación personal (PII)
Actores de amenazas bien financiados y agresivos que atacan redes de los sectores público y privado para comprometer, robar, cambiar o destruir información.
Puede ser parte de un aparato estatal o recibir dirección, financiación o asistencia técnica de un estado-nación.
Los términos "estado-nación" y "estado-nación" se han utilizado indistintamente. Amenaza persistente avanzada (APT) y representan un oponente formidable contra el cual defenderse
Actores amenazantes con motivaciones políticas, sociales o ideológicas que atacan a las víctimas para obtener publicidad o lograr cambios, lo que puede dar lugar a eventos de alto perfil.
No suelen estar motivados por el lucro ni el robo de propiedad intelectual, sino que se dedican principalmente a la piratería con una causa. Las organizaciones terroristas a veces se incluyen en el grupo hacktivista.
Piratas informáticos menos cualificados que suelen comprar sus herramientas en mercados de la web oscura
Motivados por la notoriedad y más por ser molestos que destructivos. No motivados por el lucro, pero pueden provocar incidentes de seguridad muy costosos.
La mejor manera de defenderse de los actores de amenazas es simplemente practicar una buena higiene de ciberseguridad junto con las medidas técnicas adecuadas. Las pymes suelen ser blanco de estas amenazas, y los hackers saben que las empresas más pequeñas tienden a creer que no corren riesgo de ser atacadas, a menudo por carecer de medidas de ciberseguridad. Para minimizar las posibilidades de ser víctima de un ataque, siga las mejores prácticas de CyberHoot:
Capacite a sus empleados sobre los fundamentos de la ciberseguridad, ayudándolos a ser más conscientes de las amenazas que enfrentan al interactuar en línea (phishing, ataques de ingeniería social).
Empleados de Phish Test
Gobernar a los empleados con las políticas adecuadas, siguiendo las pautas del NIST (WISP, Uso aceptable, Política de contraseñas, etc.)
Utilice un administrador de contraseñas y exíjalo en su política de contraseñas
Habilite la autenticación de dos factores siempre que sea posible
Trabaje con su personal de TI o proveedores externos para garantizar que sus datos críticos se encripten correctamente.
Realice copias de seguridad periódicas de los datos críticos