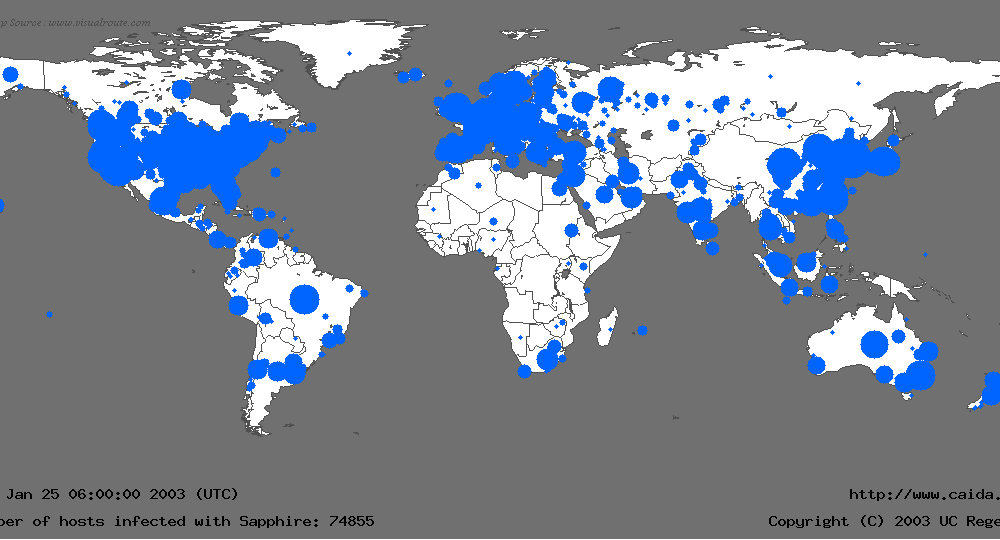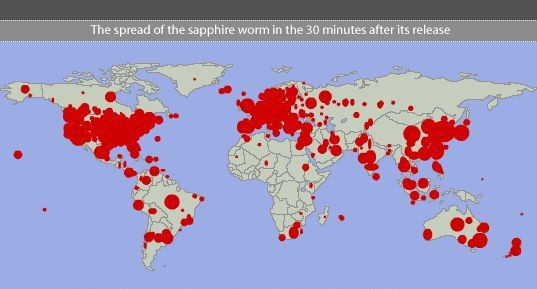
El virus SQL Slammer, también conocido como virus Sapphire, es un malware en forma de gusano que provocó una denegación de servicio en numerosos servidores de internet en 2003, causando miles de interrupciones en la red e incluso una drástica ralentización del tráfico de internet. El gusano se propagó rápidamente, infectando a la mayoría de sus 75 000 víctimas en tan solo diez minutos. Este gusano explotaba una vulnerabilidad en el servidor SQL de Microsoft.
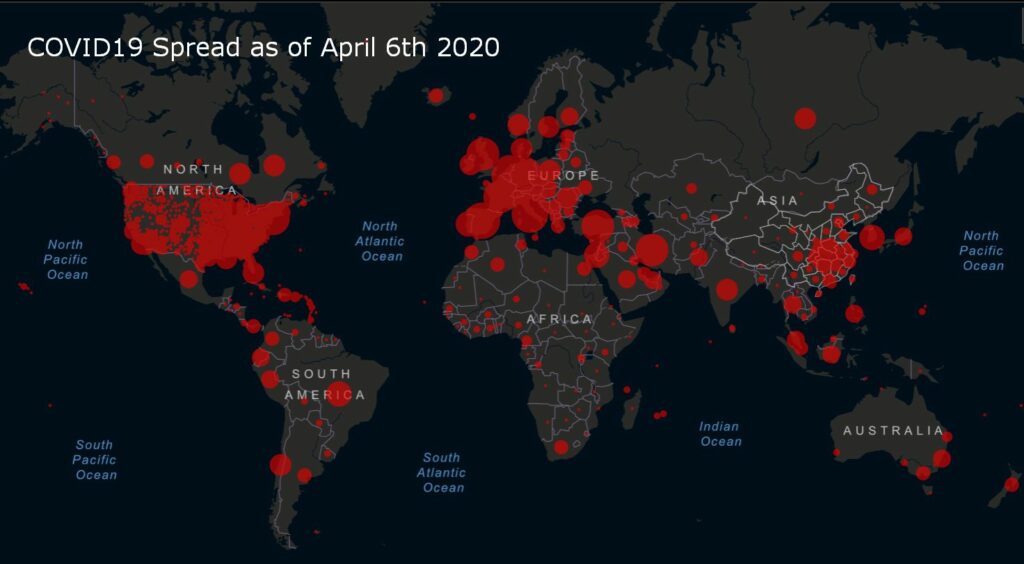
El aislamiento social fue la solución de 2020 para aplanar la curva de contagios de coronavirus. En 2003, prevenir la propagación de SQL Slammer requería el aislamiento de la red (bloqueando el puerto TCP 1434, el puerto de comunicaciones de SQL). Sin embargo, como lo demuestra el mapa similar al de la COVID-2003 de 19, debido a la velocidad de las infecciones informáticas, el aislamiento de la red no se pudo implementar con la suficiente rapidez para detener la propagación de SQL Slammer. Queda por ver si el mundo ha aprendido lo suficiente como para implementar el aislamiento social con la suficiente rapidez para frenar y detener la propagación de la COVID-XNUMX.
Temas relacionados : Virus ILOVEYOU , Aviso sobre el coronavirus
Fuente: Estudio de la Universidad Estatal de Carolina del Norte
Se estima que el gusano SQL Slammer ha causado daños a las empresas entre 750 y más de 1 millones de dólares. En este caso, los riesgos se habrían evitado fácilmente si las empresas hubieran parcheado sus sistemas. Por lo tanto, como propietario de un negocio, asegúrese de que su programa de ciberseguridad incluya las siguientes protecciones:
Estas siete medidas son estrategias de ciberseguridad de defensa en profundidad para reducir su riesgo.
https://www.youtube.com/watch?v=HH2_m4BqJZo
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Tengo la suerte de tener...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Recuerdo los primeros días de...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.