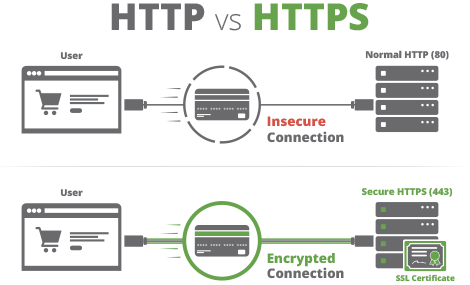
El protocolo SSL (Secure Socket Layer) fue desarrollado por Netscape en la década de 1990 para enviar información de forma segura (cifrada) a través de Internet. En sus inicios, los sitios web solo podían usar SSL, e incluso entonces, solo para áreas seguras, como las páginas de inicio de sesión o el proceso de compra en línea. Actualmente, SSL ha sido reemplazado por un nuevo estándar para el cifrado del tráfico web, conocido como TLS (Transport Layer Encryption). Este protocolo, que ha pasado por varias versiones, ha sustituido a SSL. El estándar actual es TLS versión 1.3 y todos los sitios web deberían migrar a él cuanto antes.
Antes, los sitios web utilizaban SSL y ahora TLS para cifrar todos los datos que se transmitían entre el navegador y el sitio web de destino. Esto impide que los piratas informáticos intercepten y lean las transmisiones. Sabrás que estás protegido por SSL o TLS cuando visites un sitio web y la barra de direcciones de tu navegador muestre un candado.
SSL y TLS logran su cifrado mediante el uso de certificados digitales especiales que se vinculan con la identidad y el propietario de la empresa o el comerciante en cuestión. Esto permite a los compradores en línea confiar en la seguridad y fiabilidad del sitio web.
Fuente: TechTerms – SSL , TechTerms – Certificado SSL
Lectura adicional: Qué hacer con el certificado SSL al fusionar dominios
Términos relacionados: Cifrado , Hackers , Seguridad de la capa de transporte (TLS)
El cifrado SSL y ahora TLS son la base de Internet. Es fundamental capacitar a sus empleados sobre las razones para usar el cifrado para evitar sitios web inseguros que no lo utilicen hoy. Educar a los usuarios sobre este y otros temas es la manera más sencilla y eficaz de crear una cultura de ciberseguridad en su empresa y reducir los riesgos para su negocio de una brecha de ciberseguridad catastrófica que dañe la marca. Si aloja un sitio web, asegúrese de adquirir un certificado SSL/TLS de un emisor de certificados de confianza. Consulte con el desarrollador de su sitio web si utiliza la versión más segura de TLS (versión 1.3) para proteger las comunicaciones de su sitio web. Por último, tenga en cuenta que existen tres (3) tipos diferentes de certificados SSL/TLS (con diferentes costos): DV, OV y EV. Ofrecen distintos niveles de autenticación, pero el mismo tipo de cifrado estándar de la industria. La clave para seleccionar el certificado SSL/TLS adecuado es decidir qué nivel de autenticación necesita. Los sitios web más pequeños que no recopilan información del usuario pueden obtener una mejor oferta al ahorrar dinero en un certificado DV. Los sitios web comerciales y de comercio electrónico deberían optar por un certificado OV o EV según su tamaño y su necesidad de autenticación.
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Durante años hemos entrenado...
LEER MÁS
La mayoría de las pruebas de phishing mienten a tus empleados. ¡Esta dice hola primero! HootPhish les dice a las personas de antemano: esto es...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.

