Virus de Melisa

5 de febrero de 2020 | Cybrary Virus de Melisa


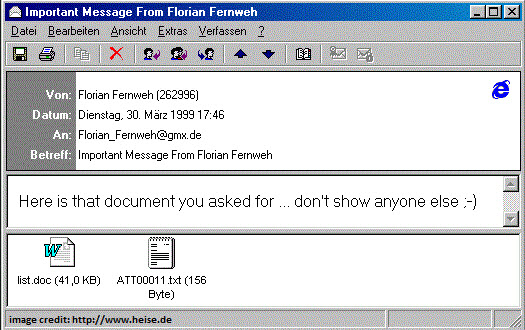
El virus Melissa es un malware que se propagó a finales de marzo de 1999. Un programador llamado David Lee Smith se apoderó de una cuenta de America Online (AOL) y la utilizó para publicar un archivo en un grupo de noticias de Internet. La publicación anunciaba credenciales de acceso gratuitas a sitios web con contenido para adultos, utilizando el archivo como cebo. Una vez que los usuarios del sitio web descargaban y abrían el archivo, se instalaba un virus en sus ordenadores. El virus pirateaba las cuentas de Microsoft Outlook de los usuarios y enviaba correos electrónicos con el mismo archivo malicioso a los primeros 50 contactos de la lista. Este fue uno de los primeros grandes ataques que captó la atención pública y uno de los primeros ataques de phishing reales . Este ataque fue un presagio de nuestro futuro en línea, ya que hoy en día seguimos sufriendo ataques de ingeniería social y phishing aún más sofisticados.

Como propietario de una PYME, ¿qué significa esto para mí?

El virus Melissa causó millones de dólares en daños a las empresas. Como propietario de un negocio, asegúrese de que su programa de ciberseguridad incluya las siguientes protecciones:

  1. Capacite a sus empleados, tenga un sólido programa de concientización para capacitarlos sobre cómo detectar y evitar ataques de phishing basados en correo electrónico, ingeniería social y muchos otros métodos modernos de ataque de piratas informáticos.
  2. Gobierne a sus empleados con políticas sobre manejo de información, uso aceptable de computadoras y contraseñas como mínimo.
  3. Realice una evaluación de riesgos en su empresa para comprender las posibles amenazas y vulnerabilidades que enfrenta y luego, una vez que decida un presupuesto, cree un plan de remediación para comenzar a reducir sus riesgos a un nivel aceptable.
  4. Pruebe a sus empleados con ataques de phishing al menos trimestralmente, preferiblemente con mayor frecuencia.
  5. Asegúrese de contar con protecciones técnicas para protegerse si su capacitación y gobernanza fallan, y usted y sus empleados hacen clic en un ataque de hackers. Antivirus, filtrado de spam, eliminación de... Derechos de administrador a sus escritorios de Windows e implementar un Administrador de contraseñas Son actividades iniciales sólidas para empresas con baja madurez en ciberseguridad. A medida que maduren, necesitarán incorporar soluciones técnicas adicionales para mejorar sus protecciones.
  6. Finalmente, este ataque de virus específico nos enseñó a desconfiar de los scripts de Microsoft VB. Virus posteriores explotaron las funciones de las macros en documentos de MS Office. Como consecuencia, muchas empresas ahora filtran los archivos adjuntos que contienen tanto scripts de VB como macros para eliminar riesgos como Melissa. La mayoría de las empresas y productos antivirus ahora protegen contra estos ataques.

Términos relacionados: Derechos de administrador, Phishing , Ingeniería social , Caballo de Troya , Virus

Lectura relacionada: Estafa de extorsión sexual por correo electrónico: No permita que lo victimicen.

Fuente: Artículo del FBI – 20º aniversario del virus Melissa

Para obtener más información sobre 5 de los peores virus de todos los tiempos, mira este breve vídeo:

¿Está haciendo lo suficiente para proteger su negocio?

Regístrate hoy en CyberHoot y duerme mejor sabiendo que tu

¡Los empleados están capacitados en ciberseguridad y en guardia!


¡Suscríbete hoy!

Últimos Blogs

Manténgase actualizado con lo último información de seguridad

Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

MDM corporativo: La aplicación de trabajo falsa que quería leer tus mensajes de texto

MDM corporativo: La aplicación de trabajo falsa que quería leer tus mensajes de texto

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...

LEER MÁS

Los programas falsos de ChatGPT están propagando malware. Aquí te explicamos cómo detectarlos.

Los programas falsos de ChatGPT están propagando malware. Aquí te explicamos cómo detectarlos.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...

LEER MÁS

Suplantación de identidad mediante consentimiento OAuth: proteja sus permisos, no solo su contraseña.

Suplantación de identidad mediante consentimiento OAuth: proteja sus permisos, no solo su contraseña.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Tengo la suerte de tener...

LEER MÁS

