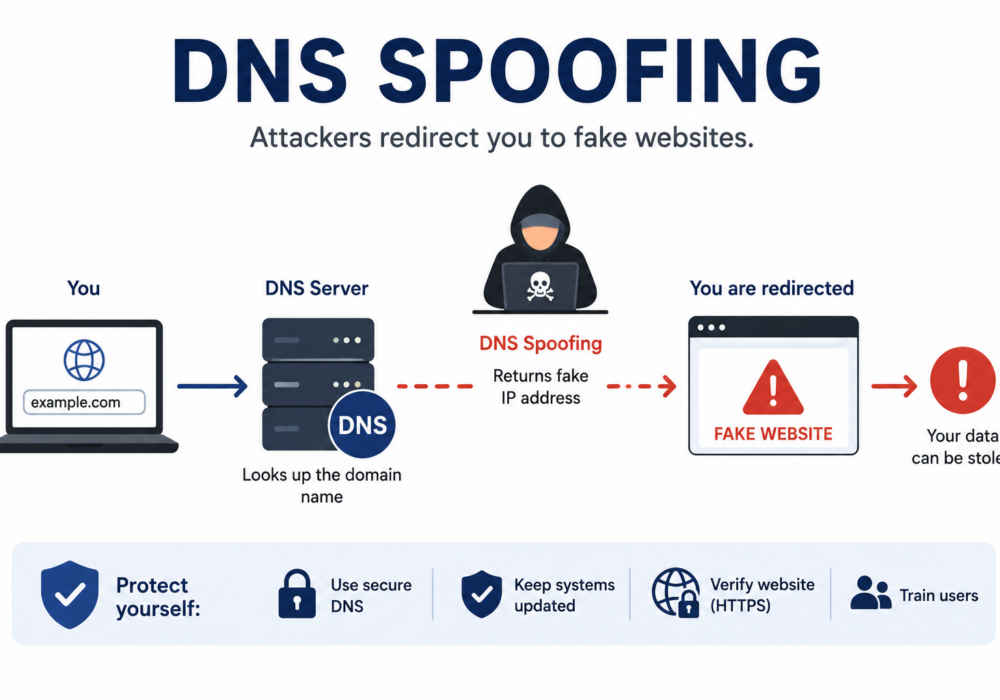
El envenenamiento de caché DNS , también conocido como suplantación de DNS , es un ciberataque en el que un atacante manipula el Sistema de Nombres de Dominio (DNS) para redirigir a los usuarios de un sitio web legítimo a uno malicioso. Dado que los usuarios suelen ver la dirección web correcta en su navegador, pueden introducir sin darse cuenta contraseñas, información financiera u otros datos confidenciales en un sitio web falso controlado por el atacante.
El DNS funciona como la "guía telefónica" de Internet, traduciendo nombres de dominio como example.com en direcciones IP que las computadoras utilizan para localizar sitios web. La suplantación de DNS corrompe este proceso al proporcionar una dirección IP falsa para un dominio legítimo.
Un ataque típico de suplantación de DNS sigue estos pasos:
Dado que el sitio web falso suele ser idéntico al real, es posible que los usuarios no se den cuenta de que han sido redirigidos.
Los atacantes utilizan la suplantación de DNS para:
Las pequeñas y medianas empresas dependen de servicios en la nube como Microsoft 365, Google Workspace, la banca en línea y las aplicaciones SaaS. Si los empleados son redirigidos a sitios web fraudulentos, los atacantes pueden robar las credenciales de la empresa y acceder a sistemas críticos.
Las posibles consecuencias incluyen:
Debido a que muchas pymes carecen de una seguridad DNS dedicada, los atacantes suelen considerarlas objetivos atractivos.
Los proveedores de servicios gestionados (MSP, por sus siglas en inglés) supervisan las redes y la infraestructura de internet de muchos clientes. Un ataque exitoso de suplantación de DNS contra un MSP o sus servicios DNS gestionados puede afectar a varias organizaciones clientes simultáneamente.
Los riesgos incluyen:
Proteger la infraestructura DNS es una parte fundamental de la seguridad en entornos gestionados.
Las organizaciones pueden reducir su riesgo mediante:
Aunque a menudo trabajan juntos, son ataques diferentes:
| DNS Spoofing | Phishing |
|---|---|
| Redirige a los usuarios manipulando los registros DNS. | Engaña a los usuarios para que hagan clic en enlaces maliciosos. |
| Las víctimas pueden escribir la dirección web correcta. | Las víctimas son atraídas mediante correos electrónicos o mensajes engañosos. |
| Se dirige al sistema de nombres de Internet. | Se dirige al comportamiento humano |
| A menudo invisible para el usuario | Se basa en la ingeniería social. |
La suplantación de DNS es un ataque que manipula el sistema de búsqueda de direcciones de internet para redirigir a los usuarios a sitios web maliciosos sin su conocimiento. Para las pymes, puede provocar el robo de credenciales, fraude financiero e infecciones de malware. Para los proveedores de servicios gestionados (MSP), el impacto puede extenderse a múltiples entornos de clientes si la infraestructura DNS se ve comprometida. El uso de servicios DNS seguros, la activación de DNSSEC, la implementación de una autenticación sólida y la formación de los usuarios son medidas clave para protegerse contra los ataques de suplantación de DNS.
Lecturas adicionales:
CyberHoot tiene otros recursos disponibles. A continuación, encontrará enlaces a todos nuestros recursos; no dude en consultarlos cuando lo desee:
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Durante años hemos entrenado...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.