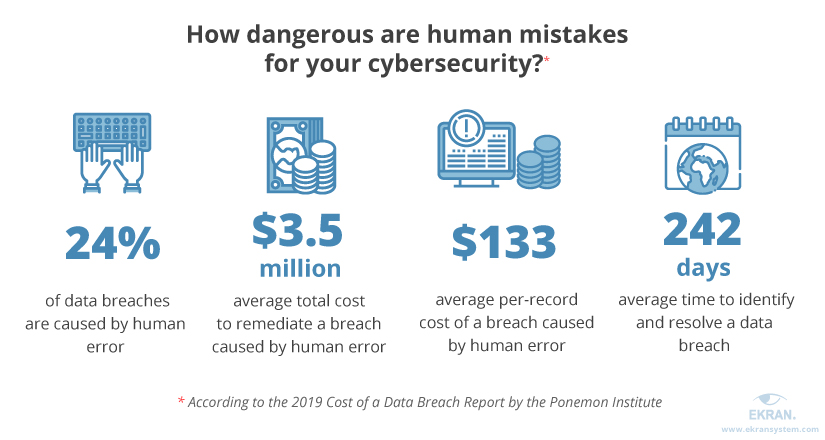
Una amenaza interna accidental se produce cuando las acciones de un empleado dañan un sistema o red, provocan la pérdida de datos críticos o confidenciales, o incluso cuando un empleado, actuando con buena intención, permite que un hacker acceda a un edificio seguro. Estos incidentes pueden ocurrir sin ninguna mala intención, lo que los convierte en accidentales, pero aun así pueden ser muy perjudiciales para la empresa en cuestión.
Algunos ejemplos son: que un empleado borre accidentalmente un documento importante; que un empleado sea víctima de un ataque de spear-phishing que introduzca ransomware en la red de la empresa; y cuando un empleado comparta accidentalmente más información con un cliente o un tercero de la que legalmente le está permitido.
Términos relacionados: Prevención de pérdida de datos , Amenaza interna , Amenaza interna maliciosa
Informe a sus empleados que los incidentes de ciberseguridad perpetrados por hackers externos a la empresa a menudo no pueden tener éxito sin que un empleado interno cometa un error. Existen amenazas internas tanto accidentales como maliciosas. Educar a su personal para que esté alerta ante amenazas o errores internos es fundamental en el programa de concienciación sobre ciberseguridad de su pyme.
Cualquier amenaza contra su empresa, ya sea un empleado descontento o simplemente un empleado sin la capacitación adecuada, puede tener consecuencias muy perjudiciales. Aquí tiene algunos consejos de prevención para reducir el riesgo:
Hay otras medidas que se pueden tomar, pero las cuatro anteriores representan un buen punto de partida para que los propietarios de pymes creen un programa de ciberseguridad sólido. La concienciación conlleva una mejor seguridad.
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Durante años hemos entrenado...
LEER MÁS
La mayoría de las pruebas de phishing mienten a tus empleados. ¡Esta dice hola primero! HootPhish les dice a las personas de antemano: esto es...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.

