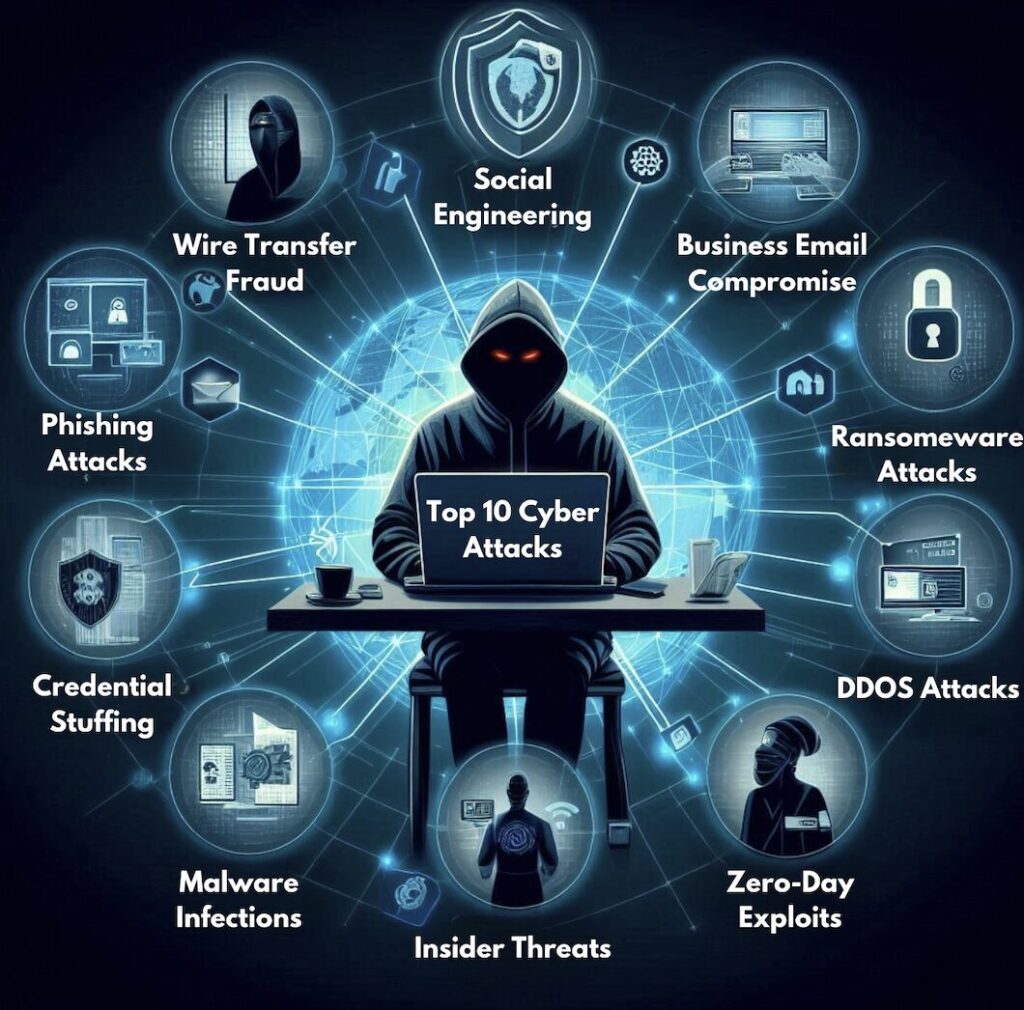
Cada día laboral trae nuevos desafíos y sorpresas, especialmente en materia de ciberseguridad. Esta guía ayuda a los empleados a reconocer las señales de alerta clave de ciberataques comunes y a responder eficazmente. Las pequeñas y medianas empresas (PYMES) suelen tener recursos limitados y medidas de seguridad menos robustas que las grandes empresas. Por ello, la concienciación de los empleados es fundamental. A continuación, leerá sobre los 10 principales ciberataques a los que se enfrenta y cómo usted, como empleado y la primera línea de defensa, puede combatirlos.
Analizaremos en profundidad las situaciones que usted, como usuario final, podría experimentar durante estos ataques y las medidas inmediatas que debe tomar para mitigar el ataque y evitar daños adicionales. Esta guía le brindará conocimientos prácticos para detectar y responder a estas amenazas, así como para saber cuándo involucrar a otros (como su proveedor de servicios gestionados o su banco) para ayudarle a mantener la seguridad de su negocio.
Experiencia: Acabas de realizar una transferencia bancaria para un pedido grande, pero algo no te cuadra. El número de cuenta al que enviaste los fondos no parece correcto ni familiar.
Pasos inmediatos
BONIFICACIÓN : La rapidez es tu única herramienta aquí. Cuanto más rápido puedas escalar la situación y detenerla, mayores serán tus posibilidades de evitar esta catástrofe. Cada minuto cuenta.
Experiencia: Recibes un correo electrónico inusual de tu director ejecutivo (o compañero de trabajo) solicitando urgentemente una transferencia de fondos a un nuevo proveedor. El correo parece completamente legítimo, sin errores perceptibles en la dirección ni en el contenido, salvo que la solicitud es un tanto extraña.
Pasos inmediatos
Consejo adicional : A menudo, una estafa BEC puede derivar en correos electrónicos con facturas falsas que te piden que ingreses tus credenciales de correo electrónico en un sitio de phishing. Mantente alerta ante solicitudes inusuales y verifícalas a través de canales seguros para evitar ser víctima de estas sofisticadas estafas.
Experiencia: Intentas acceder a tus archivos, pero en su lugar, te encuentras con una nota de rescate que exige criptomonedas para descifrarlos.
Pasos inmediatos
Consejo adicional : Los ataques de ransomware como este suelen comenzar con un clic accidental en un enlace o archivo malicioso recibido por correo electrónico. Repase mentalmente la actividad reciente de su computadora para identificar el punto de entrada del ataque y el correo electrónico o la acción realizada.
Experiencia: Recibes un correo electrónico que parece provenir de tu banco (o de un proveedor habitual) solicitándote que verifiques los datos de tu cuenta. El correo es ligeramente diferente, con algunos errores tipográficos o con un tono de urgencia o emotivo.
Pasos inmediatos
Consejo adicional : Los hackers y los profesionales de la ciberseguridad saben que todos cometemos más errores cuando reaccionamos rápidamente sin pensar. Cualquier correo electrónico urgente o emotivo debe revisarse detenidamente antes de actuar en consecuencia.
Experiencia: Se le notificará sobre intentos de inicio de sesión inusuales en su cuenta desde diferentes ubicaciones e incluso países.
Pasos inmediatos
Extra : Un nuevo ransomware solo requiere un clic para eludir la autenticación por contraseña y MFA robando el token de sesión activa (que evita que tengas que autenticar cada acción en tu bandeja de entrada). Ten mucho cuidado al hacer clic y estudia las señales de un ataque de phishing.
Experiencia: Una persona amable llama, diciendo ser del soporte técnico informático, solicitando tus credenciales de acceso para "solucionar" un problema.
Pasos inmediatos
Extra : No toda la ingeniería social se realiza por correo electrónico. El vishing se refiere a los ataques de phishing por voz. El smishing se refiere a los mensajes de texto de ingeniería social enviados por SMS. Y el quishing se refiere a los ataques de phishing mediante códigos QR. Haz clic en los enlaces para obtener más detalles sobre cada uno.
Experiencia: Su sitio web deja de responder y recibe quejas de clientes que no pueden acceder a sus servicios.
Pasos inmediatos
Extra : Aunque menos frecuentes en las pymes, algunos ataques DDoS ocurren cuando los hackers ponen a prueba sus capacidades. No siempre existe una motivación económica detrás de los ataques DDoS.
Experiencia: Su computadora comienza a comportarse de manera extraña, funciona lentamente y muestra anuncios emergentes inusuales.
Pasos inmediatos
Ventaja adicional : Los servicios de detección y respuesta en los puntos finales pueden ir más allá del software antivirus tradicional, ofreciendo monitorización en tiempo real de ataques y colaboración en cientos de miles de dispositivos.
Experiencia: Usted observa que un compañero de trabajo accede a archivos confidenciales sin la debida autorización.
Pasos inmediatos
Experiencia: Su proveedor de software lanza un parche de emergencia para una vulnerabilidad crítica que está siendo explotada activamente.
Pasos inmediatos
Ventaja adicional : los servicios de análisis de vulnerabilidades y de red proporcionan listados actualizados de todo el software y hardware que se ejecuta en su entorno. Esto le permite reaccionar con rapidez o, si lo prefiere, no reaccionar en absoluto ante alertas críticas, con total confianza.
En el panorama digital actual, protegerse contra las ciberamenazas es una prioridad absoluta para todas las empresas. Comprender estos 10 ciberataques principales y saber cómo responder puede reducir significativamente el riesgo y el impacto de un incidente cibernético. Los primeros pasos que tome al identificar una amenaza potencial son cruciales para mitigar los daños y proteger su negocio. Manténgase alerta, informado y preparado para actuar con rapidez ante cualquier hallazgo sospechoso.
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Imagínate en la autopista, circulando a unos 20 km/h por encima del límite de velocidad, al igual que el resto del tráfico. Más adelante, frena...
LEER MÁS
¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁSOfrezca a su personal una visión más aguda, con un enfoque positivo que supera las pruebas de phishing tradicionales.


