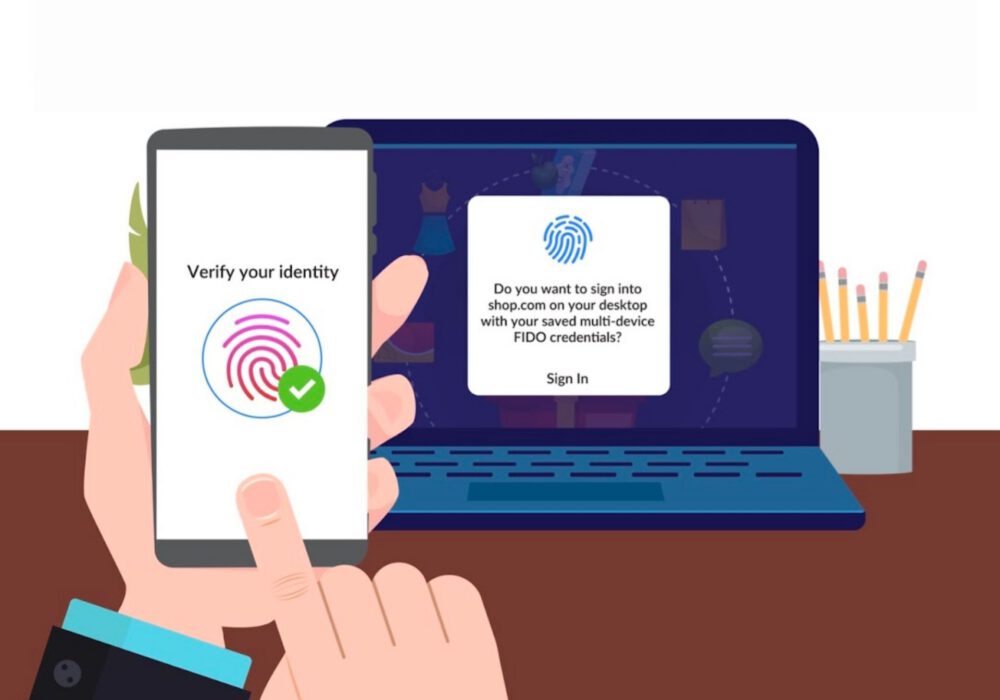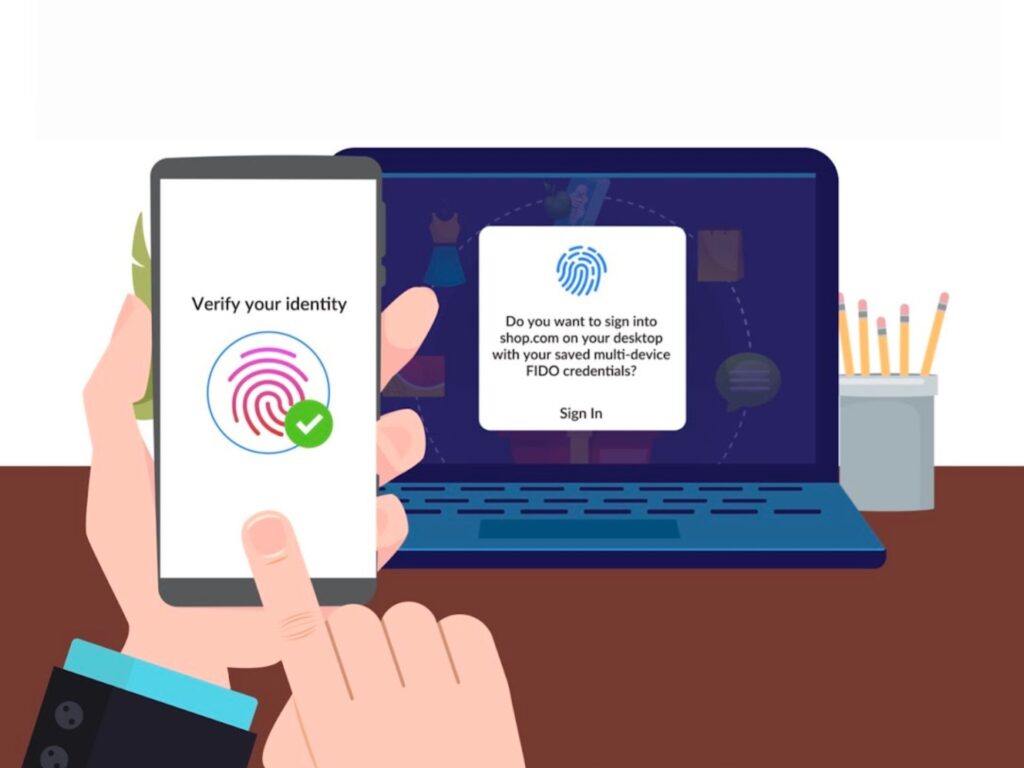
A principios de mayo de 2022, Google, Apple y Microsoft anunciaron sus planes para respaldar un estándar común de inicio de sesión sin contraseña, creado por la Alianza Fast Identity Online (FIDO) y el Consorcio World Wide Web . CyberHoot también ha adoptado la eliminación de las contraseñas. En lugar de una contraseña, utilizamos un enlace especial que se envía a tu correo electrónico (al que accedes diariamente).
La eliminación de contraseñas permitirá a las organizaciones ofrecer inicios de sesión sin contraseña consistentes, seguros y sencillos a los consumidores en todos los dispositivos y plataformas. FIDO afirma :
Las capacidades ampliadas basadas en estándares permitirán a los sitios web y aplicaciones ofrecer una opción integral sin contraseña. Los usuarios iniciarán sesión con la misma acción que realizan varias veces al día para desbloquear sus dispositivos, como una simple verificación de su huella dactilar o facial, o un PIN. Este nuevo enfoque protege contra el phishing y el inicio de sesión será mucho más seguro en comparación con las contraseñas y las tecnologías multifactor tradicionales, como los códigos de acceso de un solo uso enviados por SMS.
En el sector de la ciberseguridad es bien sabido que la autenticación basada únicamente en contraseñas supone un gran riesgo para la seguridad de particulares y empresas. Para los usuarios finales, gestionar tantas contraseñas en tantos sitios web diferentes puede resultar prácticamente imposible. Esto suele conllevar la reutilización de la misma contraseña en varias cuentas (por eso CyberHoot recomienda usar gestores de contraseñas ).
FIDO señaló que los gestores de contraseñas y la autenticación de dos factores (2FA) funcionan bien, pero ha habido una colaboración en todo el sector para crear una tecnología de inicio de sesión más cómoda y segura. CyberHoot observa con frecuencia que muchos no configuran contraseñas seguras para sus gestores de contraseñas o que los usuarios olvidan o se niegan a activar la 2FA en cuentas importantes porque la consideran incómoda. Por lo tanto, esta iniciativa de FIDO podría ser muy beneficiosa para la ciberseguridad general de las pymes.
FIDO anunció que esta nueva herramienta sin contraseña proporcionará las siguientes capacidades en el futuro:
Si bien sería fantástico tener una "clave de acceso" como la descrita anteriormente, aún faltan años para que esto se generalice. Craig Lurey, director de tecnología y cofundador de Keeper Security, analiza los desafíos de su adopción:
La lenta adopción de la autenticación multifactor por parte de empresas y consumidores (a pesar de que la MFA es una forma práctica y muy eficaz de proteger a los usuarios finales de infracciones debido al robo de credenciales) es un buen indicador del posible plazo de adopción de la tecnología sin contraseña.
Primero, los proveedores deben integrar la tecnología en sus sitios web y aplicaciones, y luego, los usuarios finales deben familiarizarse con ella, adquirir confianza y adoptarla. Cabe destacar que esto incluye que los usuarios se acostumbren a usar sus dispositivos móviles.
Entre la adopción tanto por parte de las organizaciones como de los consumidores, podrían pasar muchos años hasta que la tecnología sin contraseñas se generalice. En resumen: Seguiremos usando contraseñas durante al menos otra década. El inicio de sesión de un solo factor y sin contraseña presenta demasiados problemas funcionales, logísticos y de seguridad como para convertirse en la norma de la noche a la mañana.
Esto significa que debe seguir las recomendaciones de CyberHoot sobre ciberseguridad y procesos de autenticación hasta que la opción sin contraseña esté disponible y bien probada. Hasta entonces, exija contraseñas de 14 caracteres, sencillas y que no caduquen, almacenadas en un gestor de contraseñas. Además, debe añadir la autenticación multifactor (MFA) a todas las cuentas críticas. Capacite a los empleados sobre la importancia de una buena higiene de contraseñas y el uso de su gestor de contraseñas. Es así de sencillo. Más allá de las contraseñas, CyberHoot recomienda las siguientes recomendaciones mínimas esenciales de ciberseguridad.
Las siguientes recomendaciones le ayudarán a usted y a su empresa a mantenerse seguros frente a las diversas amenazas cotidianas. Todas las sugerencias que se enumeran a continuación se pueden obtener contratando los servicios de desarrollo del programa vCISO de CyberHoot.
Cada una de estas recomendaciones, excepto el seguro cibernético, está integrada en el producto y los servicios virtuales de Director de Seguridad de la Información (CIO) de CyberHoot. Con CyberHoot, puede gestionar, capacitar, evaluar y poner a prueba a sus empleados. Visite CyberHoot.com y regístrese hoy mismo. Como mínimo, continúe aprendiendo suscribiéndose a nuestros boletines mensuales de ciberseguridad para mantenerse al día con las últimas novedades.
Fuente:
Lecturas adicionales:
Apple, Google y Microsoft se unen para iniciar sesión sin contraseña
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Tengo la suerte de tener...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.