Autora : Katie Boquetti | Edición : Craig Taylor
Un CAPTCHA debería comprobar si eres humano. No debería ponerte a prueba para el departamento de informática.
Si “demostrar que eres humano” significa abrir PowerShell, el único comando que necesitas es: cerrar la pestaña.
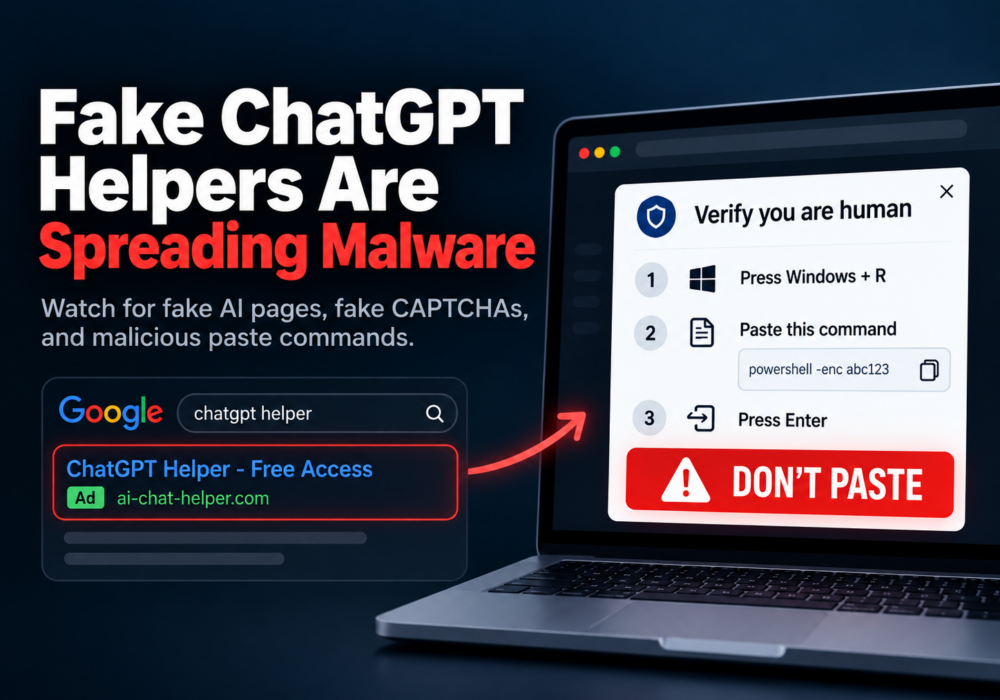
Los delincuentes llaman a estas instrucciones "solución". Los investigadores de seguridad llaman a esta táctica "ClickFix" . Un CAPTCHA falso o un mensaje de error te lleva a ejecutar un comando que instala malware.
¿Ya conoces este truco? Ayuda a proteger a la próxima persona que no lo conozca. Informa a tu equipo de TI y luego usa el canal de reporte adecuado:
Asimismo, denuncie el GPT falso, el anuncio engañoso y la página alojada a través de las herramientas de denuncia de abusos de sus plataformas.
Informe la URL exacta de la página o carga útil sospechosa. No informe sobre un dominio de alojamiento legítimo completo.
Utilice las pruebas que ya tiene. No ejecute el comando, no vuelva a visitar el sitio ni descargue malware para investigar. ¿Ya lo ejecutó? Desconéctese de la red y póngase en contacto con el departamento de informática.
La ciberseguridad es un trabajo en equipo. Un aviso rápido puede ayudar a los defensores a proteger a la próxima persona ocupada que intenta terminar su trabajo.
Para quienes conozcan ClickFix por primera vez, recuerden: nunca ejecuten un comando para demostrar que son humanos. Recoger bicicletas es molesto. Entregarles su computadora a delincuentes es mucho peor.
— Craig
A finales de septiembre de 2026, Huntress investigó los resultados patrocinados de Google para búsquedas como "chatgpt". Estos resultados condujeron a GPT personalizadas creadas por el atacante, llamadas "Plus 5.6", en chatgpt.com.
Un aviso de servicio falso redirigía a los visitantes a una página de "copia de seguridad" de Google Sites. Su falso CAPTCHA de Cloudflare les indicaba que pegaran y ejecutaran un comando de PowerShell. Dicho comando iniciaba una infección de troyano de acceso remoto.
Huntress informó de al menos 40 incidentes relacionados con ese dominio de Google Sites. Se confirmó que dos de ellos habían accedido a través de una publicación GPT personalizada.
Un troyano de acceso remoto (RAT, por sus siglas en inglés) permite a los atacantes controlar un ordenador infectado. Este RAT puede acceder a cámaras y micrófonos, buscar archivos e instalar software malicioso adicional.
No es necesario memorizar su funcionamiento interno. Reconocer una solicitud inesperada para ejecutar comandos es una habilidad útil para el empleado.
A continuación, presentamos cinco lecciones clave para los lectores, cuyo objetivo es mantenerlos seguros en línea.
Los GPT personalizados son versiones adaptadas de ChatGPT. Pueden incluir instrucciones, archivos de referencia y herramientas sin que el creador tenga que escribir código.
Las páginas GPT y de Google Sites creadas por el usuario pueden alojarse en dominios conocidos. Un servidor de confianza no determina la identidad ni las intenciones del creador.
Ahora te toca a ti: examina lo que te pide la página. Ten cuidado cuando un supuesto asistente te pida credenciales, descargas o comandos.
Un resultado etiquetado como "Patrocinado" es un anuncio pagado. Los delincuentes también compran anuncios.
Ahora te toca a ti: escribe chatgpt.com, usa un marcador de confianza o abre la aplicación oficial. Haz lo mismo para la banca, la nómina y las herramientas de uso diario.
Un marcador te ayuda a acceder al servicio deseado. Aun así, una vez que llegues, deberás evaluar el contenido creado por los usuarios.
Una comprobación de verificación humana nunca debería requerir la ejecución de comandos en la aplicación Ejecutar de Windows, PowerShell o la Terminal.
Tu turno: cierra la pestaña e informa de la solicitud. No sigas las instrucciones de pulsar Windows + R, pegar un comando y ejecutarlo.
La documentación técnica legítima a veces incluye comandos. Las instrucciones inesperadas para la resolución de problemas requieren verificación a través de su canal de soporte técnico habitual.
Nunca ejecutes un comando para demostrar que eres humano.
Un servicio sobrecargado y un atajo inmediato pueden hacer que una instrucción arriesgada parezca útil. Detente cuando ese atajo te lleve a un lugar desconocido. Detente cuando te incite a actuar de inmediato, confirme su autoridad para obligarte a actuar o busque una implementación silenciosa en lugar de seguir el proceso "por conveniencia".
Ahora te toca a ti: reactiva tú mismo el servicio oficial. Verifica el problema a través de su canal de soporte oficial, tu equipo de TI o un número de confianza al que puedas llamar.
Incluso las personas inteligentes y cuidadosas cometen errores. Informar rápidamente les da a los equipos de respuesta una mejor oportunidad de limitar los daños.
Su turno: desconéctese del Wi-Fi y desconecte cualquier cable de red. Utilice otro dispositivo para ponerse en contacto con el departamento de TI o con su proveedor de servicios gestionados de inmediato.
Comparte la página web, la hora aproximada y el código que pegaste o ejecutaste. No vuelvas a ejecutar el comando ni intentes otra solución proporcionada por la página web.
Siga las instrucciones del departamento de TI para la recuperación y cualquier cambio de contraseña o revocación de sesión que sea necesario. Mantenga el dispositivo desconectado hasta que los responsables lo liberen.
Líderes: agradezcan a quien reporte la situación y, si lo hacen públicamente, reconozcan su mérito. Faciliten la solicitud de ayuda. El miedo a la vergüenza nunca debe retrasar una advertencia útil.
Estos hábitos funcionan mejor junto con la protección técnica. La concienciación permite a las personas tomarse un tiempo para reflexionar. Los controles técnicos ofrecen oportunidades adicionales para prevenir o detectar un ataque.
Los programas falsos de ChatGPT están propagando malware. Puedes ayudar a tu equipo a detectar la trampa sin necesidad de convertirte en analista de malware.
Enseña un hábito esta semana: nunca ejecutes un comando para demostrar que eres humano. Celebra a las personas que se detienen y reportan.
Las lecciones breves y dinámicas de CyberHoot, junto con las simulaciones de phishing con refuerzo positivo, ayudan a los equipos a tomar decisiones más seguras. Empieza con una lección y compártela con un compañero.
¡Ríe, aprende y diviértete!
ClickFix es una técnica de ingeniería social que utiliza errores falsos o solicitudes de verificación para engañar a las personas y que ejecuten comandos maliciosos. Nunca ejecute un comando para demostrar que es humano. Verifique las instrucciones de solución de problemas inesperadas con su equipo de TI.
Un GPT personalizado es una versión adaptada de ChatGPT con instrucciones, archivos de referencia o herramientas. Se puede crear sin necesidad de programar. Los GPT creados por los usuarios pueden aparecer en chatgpt.com; el hecho de que estén alojados allí no implica que OpenAI haya creado o respaldado sus instrucciones.
Escribe chatgpt.com, usa un marcador de confianza o abre la aplicación oficial. Evita usar resultados patrocinados como atajo. Acceder al sitio web oficial no garantiza la fiabilidad de todos los GPT creados por usuarios.
Si ejecutaste el comando, o si no estás seguro de si se ejecutó, desconecta el dispositivo de la red. Ponte en contacto con el departamento de TI o con tu proveedor de servicios gestionados inmediatamente desde otro dispositivo. Indica de dónde provino el comando y cuándo ocurrió. No lo vuelvas a ejecutar ni reconectes el dispositivo hasta que el departamento de TI lo borre.
Ver una página o copiar texto no prueba que se haya ejecutado malware. Cierra la página e infórmalo. Informa al departamento de informática si también pegaste el contenido en Ejecutar o en una terminal, descargaste o abriste un archivo, o ingresaste credenciales. Si tienes dudas, solicita ayuda.
Comuníquelo primero al departamento de TI. Google Safe Browsing cuenta con formularios específicos para phishing y malware. Microsoft SmartScreen acepta informes de sitios web inseguros. Los expertos en seguridad informática pueden enviar URL activas de distribución directa de malware a URLhaus. Denuncie los delitos cibernéticos en EE. UU. al FBI IC3. Utilice los enlaces que aparecen al inicio de este artículo.
Comience con una guía clara, marcadores confiables, capacitación efectiva e informes sencillos. Mantenga activadas las protecciones del navegador y de los dispositivos. Consulte con el departamento de TI qué controles y monitoreo de aplicaciones se ajustan mejor a su negocio. Los costos varían; la concientización y los controles técnicos deben trabajar en conjunto.
Política de envío de URLhaus ; Guía de informes de Navegación Segura de Google ; Guía de informes de sitios inseguros de Microsoft ; Centro de Denuncias de Delitos en Internet del FBI.
Cazadora: Los atacantes abusan de los GPT personalizados de ChatGPT para distribuir RAT a través de ClickFix : investigación principal de la campaña.
The Hacker News: Atacantes abusan de GPT personalizados de ChatGPT para distribuir RAT mediante señuelos ClickFix — Cobertura del 30 de septiembre de 2026.
Microsoft: Piensa antes de hacer clic (corrección) : técnica y medidas de seguridad técnicas.
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Imagínate en la autopista, circulando a unos 20 km/h por encima del límite de velocidad, al igual que el resto del tráfico. Más adelante, frena...
LEER MÁS
¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.

