El malware EvilProxy evita la MFA para apoderarse de la cuenta de correo electrónico de las víctimas.
Actualización del 29 de agosto de 2024: Este hilo de Reddit proporciona instrucciones valiosas sobre cómo prevenir estos ataques en sus entornos de O365, sin necesidad de una licencia E2 o superior.
Una licencia Microsoft E2 o superior permite habilitar el acceso condicional denominado " Requerir protección de token para las sesiones de inicio de sesión ", que previene ataques de repetición de tokens de autenticación como este. ¿Por qué Microsoft no incluye esta protección en todos los niveles de licencia?
¿Cómo protegerse contra ataques de token de autenticación posterior en O365 sin licencia E2 o superior?
Según el usuario de Reddit LookingatCrows, puedes configurar tus políticas de acceso condicional en O365 para evitar la reutilización de tokens de autenticación robados. Para ello, sigue estos pasos:
1. Requerir dispositivo compatible
Los dispositivos compatibles deben cumplir con los requisitos específicos establecidos en Intune. Solo los dispositivos en Intune pueden tener políticas de cumplimiento asignadas, a lo que se refiere la configuración de acceso condicional.
2. Bloquear plataformas no permitidas para el usuario
Configure sus dispositivos (a) con integración híbrida, (b) con Entra o (c) con integración desde otro MDM. También bloquee la inscripción personal de dispositivos. Esto permite iniciar sesión en una plataforma desde miles de millones de dispositivos, solo con los que posee la empresa.
3. Restringir por ubicaciones de la organización siempre que sea posible.
Se trata de las protecciones de geolocalización que evitarían que los usuarios inicien sesión de forma remota desde países o ubicaciones no permitidas.
Actualización del 7 de febrero de 2024: Los piratas informáticos están incorporando enlaces proxy maliciosos en enlaces de "Cancelar suscripción" de apariencia inofensiva.
Una experiencia reciente en CyberHoot reveló enlaces maliciosos para cancelar la suscripción que robaban cookies de sesión de las cuentas de correo electrónico y bancarias de un usuario. El hacker robó la sesión de correo electrónico y un token de sesión bancaria, lo que supuso la ruina del ataque. Al actualizar la dirección de correo electrónico de la cuenta bancaria y cambiar la contraseña de inicio de sesión, el departamento de Fraude Bancario llamó en cuestión de minutos para preguntar sobre la actividad. El incidente se resolvió en 30 minutos.
Lecciones aprendidas del incidente:
Nunca bajes la guardia ante ningún correo electrónico que recibas. Puede ser un aviso general, de tu organización benéfica favorita o un anuncio de un gimnasio. No tiene por qué ser urgente ni emotivo. Antes de hacer clic en "Cancelar suscripción", aplica TODO el entrenamiento de phishing que has aprendido. HootPhish (u otros). Empieza por buscar typo-squatted dominios
Asegúrese de tener habilitada la autenticación multifactor en todas sus cuentas para cada actividad, incluido el restablecimiento de contraseñas.
Presente sus impuestos con anticipaciónEn este incidente, el hacker tuvo acceso al número de seguro social, fecha de nacimiento y dirección del usuario. Todo lo que necesitaban para robar su identidad o declarar impuestos y obtener un reembolso considerable, enviado a la dirección que eligieran.
10 de agosto de 2023: Microsoft informó que una gran cantidad de cuentas fueron pirateadas a pesar de tener MFA habilitada; evilproxy es el culpable.
Los vCISO de CyberHoot sufrieron dos (2) vulneraciones de cuentas de M365 en las últimas 24 horas. Investigamos qué podría estar sucediendo para vulnerar las cuentas con MFA habilitada. Esto es lo que descubrimos. Ayer, Bleeping Computer informó sobre un incidente en el que hackers desconocidos, presuntamente de Grecia, atacaron más de 120 000 cuentas de correo electrónico de Microsoft 365 utilizando el malware “EvilProxy”.
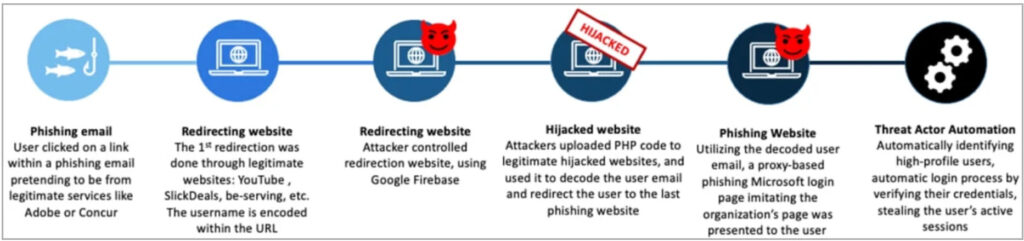
Descripción general de cómo funciona Evil Proxy:
La razón por la que esto funciona tan bien es que las sesiones de la víctima parecen funcionar correctamente al iniciar sesión en su cuenta de 365. La clave de sesión robada del hacker le permite eludir la MFA, lo que le permite configurar un nuevo token de MFA, cambiar las reglas de reenvío y hacer lo que quiera, ya que se le ha otorgado acceso a la cuenta de correo electrónico de O365 del usuario pirateado. AdvertenciaSi no te preocupa simplemente porque no eres usuario de una cuenta O365, piénsalo otra vez. EvilProxy también tiene versiones de cliente que atacan cuentas de correo electrónico de Apple, Google, Twitter, GitHub, GoDaddy y PyPI.
Una vez que los hackers entran, ¿qué pasa después?
Una vez que se ve comprometida una cuenta de Microsoft 365, los actores de amenazas agregan su propio método de autenticación multifactor (a través de la aplicación Authenticator con notificación y código) para establecer la persistencia.
También pueden añadir "Reglas" de correo electrónico para ocultar su presencia y las comunicaciones que realizan. A menudo, recopilan todas las direcciones de correo electrónico con las que se ha comunicado el usuario y comienzan a enviar una campaña de phishing similar para explotar la confianza depositada por los contactos del titular de la cuenta comprometida.Este correo electrónico proviene del director financiero de la empresa. Confío en esa persona. Haré clic en su documento de Adobe o en su PDF adjunto y me autenticaré para verlo."
Cómo mejorar la protección contra EvilProxy en sus sistemas de correo electrónico:
Implemente el acceso condicional a su correo electrónico mediante su licencia de Microsoft para limitar los inicios de sesión a dispositivos y ubicaciones geográficas específicos. Si su licencia lo permite, considere habilitar "Viajes imposibles" restricciones.
Si está disponible, utilice Microsoft InTune para denegar el acceso a dispositivos que no sean de confianza (configure dicha política en su solución específica de administración de dispositivos móviles).
Habilite y aproveche métodos de autenticación sin contraseña, como Windows “Hello” para empresas (pero tenga en cuenta que su organización debe tener dispositivos con capacidad de identificación biométrica [reconocimiento de rostro, huellas dactilares o iris]).
Considere usar un token de hardware para el método MFA (llaves de seguridad FIDO2). Tenga en cuenta que esto también requiere dispositivos de usuario final con capacidad biométrica.
Otras medidas a considerar:
Capacite a los empleados sobre cómo detectar y eliminar ataques de phishing.
Evalúe a sus empleados con simulaciones de phishing innovadoras, como HootPhish de CyberHoot. Se trata de una simulación y prueba de phishing positiva, educativa y basada en tareas. La simulación proporciona a los empleados una mayor alfabetización cibernética, capaces de detectar ataques de phishing de forma independiente, segura y eficiente.
¿Qué hacer después de un ataque?
Restablecer la contraseña de la víctima y revocar todas las sesiones iniciadas. Por favor, tenga en cuenta: Microsoft 365 no puede revocar sus tokens de sesión. Por lo tanto, un hacker puede permanecer activo en la cuenta entre una hora y un día..
Revocar todos los cambios inesperados en las configuraciones de MFA en la cuenta.
Busque y elimine todas las “Reglas” de manipulación de la bandeja de entrada inesperadas.
Deshabilitar reglas de reenvío externas (Nota: Esto se puede hacer a nivel de dominio para todas las cuentas de usuario y podría ser una buena decisión de cara al futuro. Asegúrese de obtener las aprobaciones pertinentes antes de desactivar cualquier reenvío.)
Tenga cuidado con los correos electrónicos que contienen typo-squatted dominios
Búsqueda de evidencia de identificaciones de sesión robadas.
Actividad anormal desde direcciones IP o ubicaciones inusuales en los registros de auditoría de correo de cuentas comprometidas.
Ejecute un análisis de malware en el dispositivo en cuestión. Si bien no suele asociarse con malware, estos eventos suelen propagarse a otras vías de riesgo, como el depósito de malware.