
Σε μια ανησυχητική εξέλιξη για τους χρήστες Android, ειδικοί στον κυβερνοχώρο αποκάλυψαν μια νέα καμπάνια κακόβουλου λογισμικού γνωστή ως FireScam. Αυτό το κακόβουλο λογισμικό είναι μεταμφιεσμένο σε μια premium έκδοση της εφαρμογής ανταλλαγής μηνυμάτων Telegram. Στόχος του είναι να κλέβει δεδομένα και να διατηρεί τον απομακρυσμένο έλεγχο των μολυσμένων συσκευών.
Η χρονική στιγμή αυτής της επίθεσης FireScam σε ανυποψίαστους (και πιθανώς άγνωστους) χρήστες του Telegram δεν θα μπορούσε να είναι χειρότερη. Στις ΗΠΑ, το Ομοσπονδιακό Γραφείο Ερευνών (FBI) προειδοποίησε τον γενικό πληθυσμό να σταματήσει να χρησιμοποιεί SMS και δίκτυα κινητής τηλεφωνίας και αντ' αυτού να στραφεί σε κρυπτογραφημένες επικοινωνίες σε ασφαλή κρυπτογραφημένα δίκτυα όπως το What's App ή το Signal . Ωστόσο, ορισμένοι αναμφίβολα θα στραφούν στο Telegram (η ασφάλεια του οποίου έχει ήδη αμφισβητηθεί εδώ και εδώ ), ελπίζοντας ότι αυτό είναι καλύτερο από τα SMS. Δυστυχώς, δεν φαίνεται ασφαλές υπό το πρίσμα αυτής της επίθεσης και των αμφισβητήσιμων πρακτικών ασφαλείας.
Με απλά λόγια, η επίθεση FireScam έχει προγραμματιστεί άψογα για να εκμεταλλευτεί χρήστες που αναζητούν ασφαλέστερες πλατφόρμες επικοινωνίας σε απάντηση στην προειδοποίηση του FBI, αλλά δεν είναι σίγουροι ποιες επιλογές να εμπιστευτούν. Ας εξερευνήσουμε τι είναι το FireScam, πώς λειτουργεί και πώς μπορείτε να προστατευτείτε από αυτό.
Το FireScam είναι ένα κακόβουλο κακόβουλο λογισμικό για Android που προσποιείται ότι είναι το Telegram. Μόλις εγκατασταθεί, μπορεί να κλέψει ευαίσθητες πληροφορίες, να παρακολουθήσει τη δραστηριότητα των χρηστών, ακόμη και να αποκτήσει πρόσβαση σε ιδιωτικά δεδομένα που είναι αποθηκευμένα στη συσκευή σας. Η παραπλανητική του φύση το καθιστά σημαντική απειλή, ειδικά για χρήστες που κατεβάζουν εφαρμογές από ανεπίσημες πηγές.
Το FireScam χρησιμοποιεί κλασικές τεχνικές ηλεκτρονικού "ψαρέματος" (phishing) για να παρασύρει τα θύματα να κατεβάσουν την ψεύτικη εφαρμογή Telegram. Δείτε πώς εξελίσσεται η επίθεση:
Ο κύριος κίνδυνος του FireScam έγκειται στην ικανότητά του να μοιάζει και να συμπεριφέρεται σαν την πραγματική εφαρμογή Telegram. Πολλοί χρήστες δεν θα παρατηρήσουν ότι χρησιμοποιούν μια πλαστή έκδοση μέχρι να παραβιαστούν οι λογαριασμοί ή οι συσκευές τους. Η ικανότητα του κακόβουλου λογισμικού να εξαπλώνεται μέσω συνδέσμων ηλεκτρονικού "ψαρέματος" (phishing) αυξάνει επίσης την εμβέλειά του, θέτοντας σε κίνδυνο αμέτρητους χρήστες.
Η προστασία από το FireScam απαιτεί επαγρύπνηση και υιοθέτηση καλών πρακτικών κυβερνοασφάλειας:
Η καμπάνια κακόβουλου λογισμικού FireScam υπογραμμίζει τους κινδύνους της λήψης εφαρμογών από ανεπίσημες πηγές. Η έξυπνη μεταμφίεσή της ως Telegram υπογραμμίζει τον τρόπο με τον οποίο οι κυβερνοεγκληματίες εκμεταλλεύονται την εμπιστοσύνη για να παραβιάσουν την ασφάλεια των τελικών χρηστών.
Κατά ειρωνικό τρόπο, στην προσπάθειά τους για ασφαλή επικοινωνία, οι χρήστες πέφτουν θύματα του FireScam—ένα κακόβουλο αντίγραφο της ήδη αμφισβητήσιμης ασφάλειας του Telegram—ενώ παρακάμπτουν πλατφόρμες όπως το Signal και το WhatsApp που συνιστώνται από το FBI.
Μείνετε ασφαλείς στο διαδίκτυο χρησιμοποιώντας αξιόπιστα καταστήματα εφαρμογών, επαληθεύοντας πηγές και ενημερώνοντας (όπως διαβάζοντας αυτό το άρθρο). Προστατέψτε τη συσκευή και τα προσωπικά σας στοιχεία από απειλές όπως το FireScam. Μείνετε ένα βήμα μπροστά από τους κυβερνοεγκληματίες - μείνετε σε εγρήγορση για να παραμείνετε ασφαλείς.
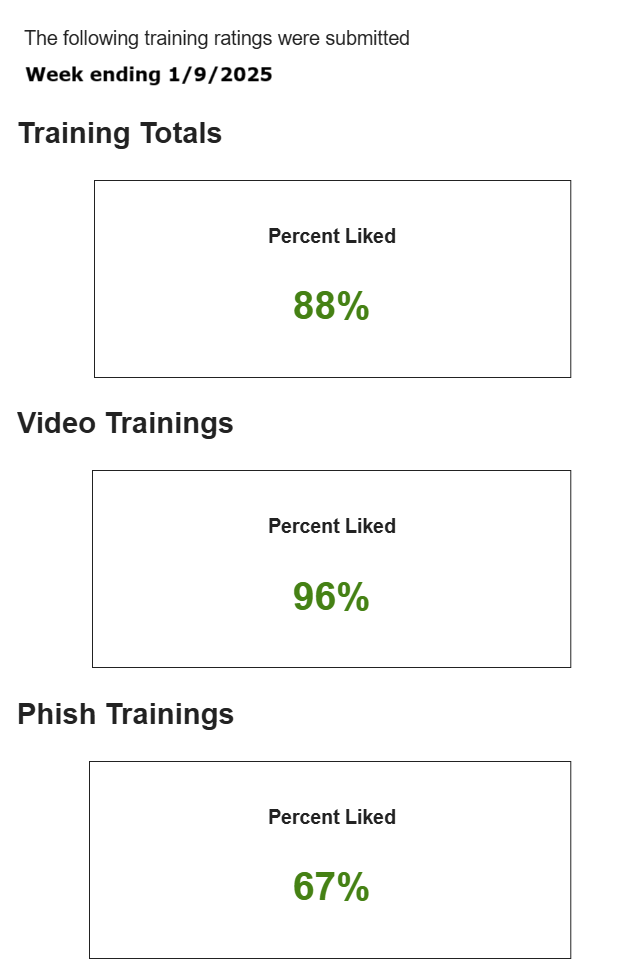
Οι παραπάνω αξιολογήσεις εκπαίδευσης αφορούσαν κάθε σχόλιο που έλαβε η CyberHoot για την εβδομάδα που έληξε στις 9 Ιανουαρίου 2025. Αυτό αντιπροσωπεύει πρωτοφανείς θετικές αξιολογήσεις για τα βίντεο ευαισθητοποίησης και, το πιο σημαντικό, για τις προσομοιώσεις θετικού ενισχυτικού ηλεκτρονικού ψαρέματος (phishing). Σε σύγκριση με το σχεδόν μηδενικό 0% για τις παραδοσιακές δοκιμές ηλεκτρονικού ψαρέματος με ψεύτικα email.
~~~~~~~~~~~~~~~~~~~~
Δεν είστε έτοιμοι να εγγραφείτε ακόμα, αλλά θέλετε να μάθετε περισσότερα; Παρακολουθήστε το μηνιαίο διαδικτυακό μας σεμινάριο για να δείτε μια επίδειξη του CyberHoot, να κάνετε ερωτήσεις και να μάθετε τι νέο υπάρχει. Κάντε κλικ στο Πράσινο Πλαίσιο παρακάτω για να Εγγραφείτε. Θέλετε, το νιώθω!
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Σοβαρότητα: ΚΡΙΣΙΜΗ (CVSS 9.2) | Έκδοση: 22 Οκτωβρίου 2026 Στις 21 Οκτωβρίου, εντοπίστηκαν δύο κρίσιμα ελαττώματα στην PHP,...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ακόμα και πριν ο Claude Code φτιάξει...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).