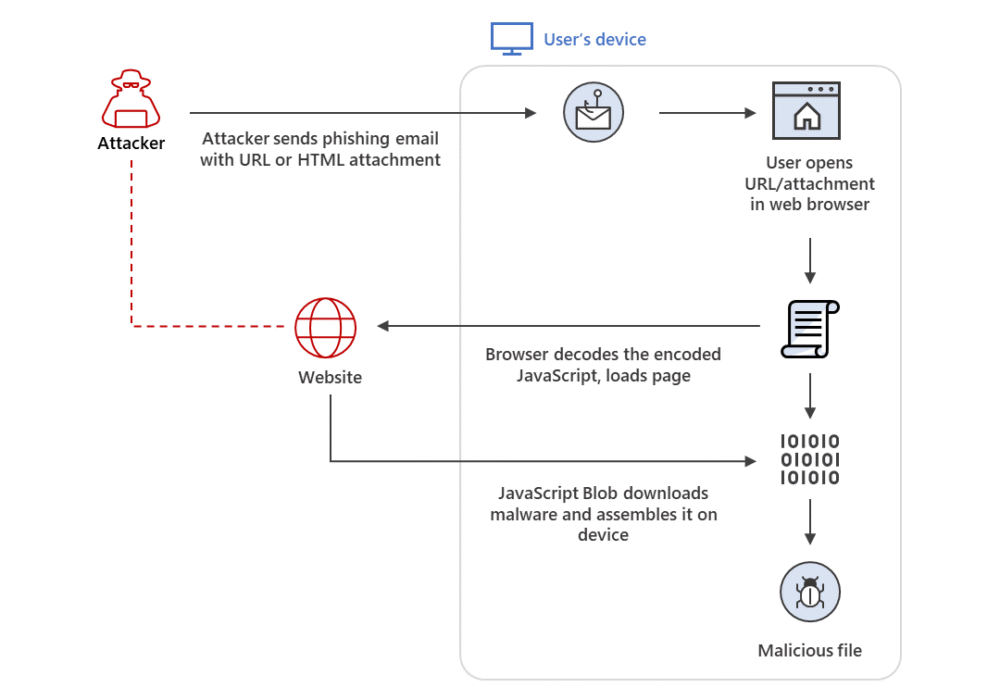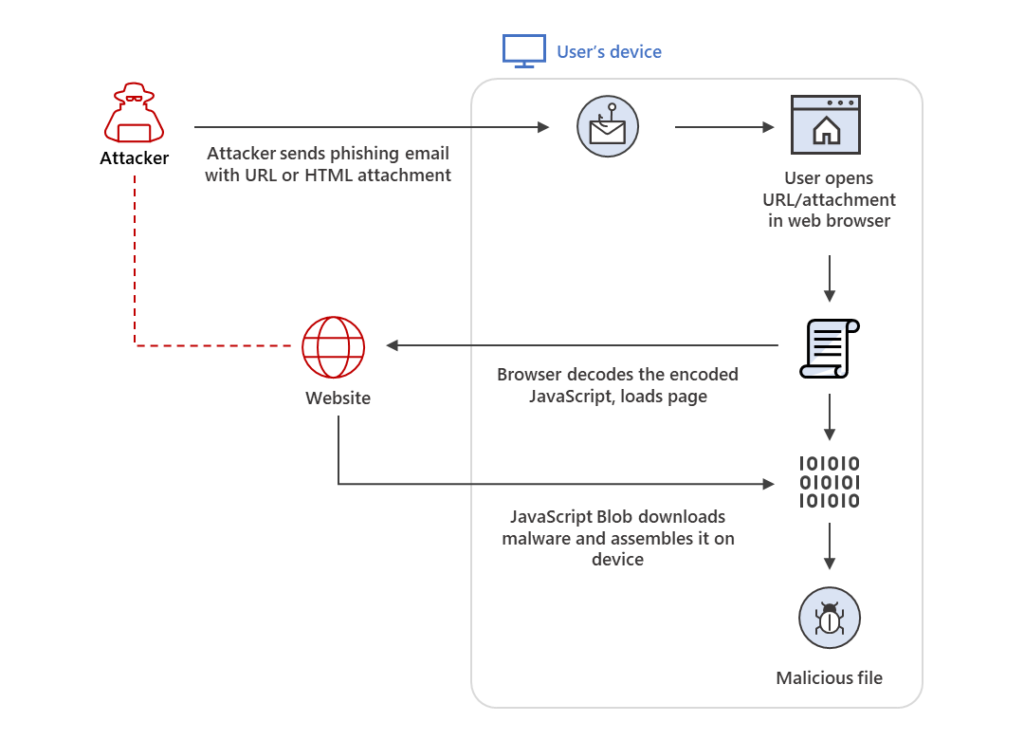
Η λαθραία μεταφορά HTML είναι μια τεχνική αποφυγής κακόβουλου λογισμικού που αξιοποιεί νόμιμες λειτουργίες HTML5 και JavaScript για την ανάπτυξη τραπεζικού κακόβουλου λογισμικού, Trojans απομακρυσμένης πρόσβασης (RAT) και άλλων κακόβουλων φορτίων για τη διεξαγωγή στοχευμένης επίθεσης. Όπως υποδηλώνει το όνομα, η λαθραία μεταφορά HTML επιτρέπει σε έναν εισβολέα να «μεταφέρει λαθραία» ένα κωδικοποιημένο κακόβουλο σενάριο μέσα σε ένα ειδικά κατασκευασμένο συνημμένο HTML ή ιστοσελίδα σε μια εταιρεία παρακάμπτοντας τις συνήθεις άμυνές της. Όταν ένας χρήστης-θύμα ανοίγει το HTML στο πρόγραμμα περιήγησης ιστού του, το πρόγραμμα περιήγησης αποκωδικοποιεί ένα αβλαβές σενάριο, το οποίο στη συνέχεια φτάνει στο Διαδίκτυο για να κατεβάσει το πραγματικό κακόβουλο σενάριο. Αυτό, με τη σειρά του, παράγει ή ανακατασκευάζει ένα επικίνδυνο κομμάτι κακόβουλου λογισμικού στη συσκευή του θύματος. Στην πορεία, επειδή όλες οι επικοινωνίες ήταν κρυπτογραφημένες εκ σχεδιασμού, το κακόβουλο λογισμικό μεταφέρθηκε λαθραία στον υπολογιστή του χρήστη-στόχου.
Η παράνομη διακίνηση HTML καθίσταται δυνατή με το χαρακτηριστικό HTML5 'download' για τις ετικέτες αγκύρωσης. Όταν ένας χρήστης κάνει κλικ στον σύνδεσμο HTML, ενεργοποιείται η λήψη του αρχείου που αναφέρεται στην ετικέτα 'href'. Για παράδειγμα:
Πατήστε
Όταν ένας χρήστης κάνει κλικ στον σύνδεσμο, το αρχείο 'evil.doc' θα αποθηκευτεί στη συσκευή και θα ονομαστεί 'innocent.doc'. Το ίδιο μπορεί να επιτευχθεί χρησιμοποιώντας Javascript:
var myAnchorElement = document.createElement('a'); myAnchorElement.download = 'innocent.doc';
Η παράνομη διακίνηση κακόβουλου λογισμικού πέρα από τις άμυνες της εταιρείας μέσω αυτών των επιθέσεων αποτελεί παράδειγμα της κούρσας εξοπλισμών στο hacking και στις άμυνες της εταιρείας. Όσο περισσότερες άμυνες εφαρμόζονται σε μια μέση εταιρεία, τόσο περισσότερη εξελιγμένη τεχνολογία χρησιμοποιούν οι χάκερ για να παρακάμψουν αυτά τα προστατευτικά μέτρα. Τι μπορεί να κάνει μια ΜΜΕ για να αποτρέψει αυτές τις μορφές επιθέσεων; Ας συνεχίσουμε να διαβάζουμε για να μάθουμε.
Υπάρχουν δύο βασικές αρχές που μπορούν να βοηθήσουν σημαντικά σε περιπτώσεις όπως η λαθραία χρήση HTML. Πρώτον, σκεφτείτε να εφαρμόσετε την Τμηματοποίηση Δικτύου για να μειώσετε την πλευρική κίνηση σε περίπτωση που ένας εισβολέας εισέλθει στο δίκτυό σας. Δεύτερον, εφαρμόστε την Αρχή των Ελάχιστων Προνομίων (αφαίρεση δικαιωμάτων διαχειριστή από τους τελικούς χρήστες), έτσι ώστε εάν οι χάκερ επιχειρήσουν να θέσουν σε κίνδυνο τον υπολογιστή ενός τελικού χρήστη, ίσως αποτύχουν επειδή τα προνόμια δεν υπάρχουν για να εκμεταλλευτούν. Ωστόσο, εάν επιτύχουν, ο υπολογιστής του χρήστη δεν θα έχει πρόσβαση σε όλα, γεγονός που περιορίζει την πιθανή ζημιά (τουλάχιστον αρχικά). Άλλες ενέργειες που μπορούν να ληφθούν περιλαμβάνουν εκπαίδευση ευαισθητοποίησης σχετικά με την ασφάλεια, για να εντοπίσετε αυτές τις μορφές επίθεσης και να τις αποτρέψετε από την αρχή. Διαβάστε παρακάτω για περισσότερα προστατευτικά μέτρα που μπορούν να λάβουν οι εταιρείες που δεν θα σας κοστίσουν πολλά.
Οι ακόλουθες συστάσεις θα βοηθήσουν εσάς και την επιχείρησή σας να παραμείνετε ασφαλείς απέναντι στις διάφορες απειλές που ενδέχεται να αντιμετωπίζετε καθημερινά. Όλες οι προτάσεις που αναφέρονται παρακάτω μπορούν να αξιοποιηθούν προσλαμβάνοντας τις υπηρεσίες ανάπτυξης του προγράμματος vCISO της CyberHoot.
Κάθε μία από αυτές τις συστάσεις, εκτός από την ασφάλιση στον κυβερνοχώρο, είναι ενσωματωμένη στο προϊόν της CyberHoot και στις εικονικές υπηρεσίες Chief Information Security Officer. Με το CyberHoot μπορείτε να διαχειρίζεστε, να εκπαιδεύετε, να αξιολογείτε και να ελέγχετε τους υπαλλήλους σας. Επισκεφθείτε το CyberHoot.com και εγγραφείτε στις υπηρεσίες μας σήμερα. Τουλάχιστον, συνεχίστε να μαθαίνετε εγγραφόμενοι στα μηνιαία ενημερωτικά δελτία μας για την κυβερνοασφάλεια , για να παραμένετε ενημερωμένοι για τις τρέχουσες ενημερώσεις στον κυβερνοχώρο.
Πηγές:
Πρόσθετες Πληροφορίες:
Το Emotet επανεμφανίζεται ως το κορυφαίο κακόβουλο λογισμικό σε κυκλοφορία
Σχετικοί Όροι:
Ηλεκτρονικό ψάρεμα (spear phishing)
Το CyberHoot διαθέτει και άλλους πόρους διαθέσιμους για χρήση από εσάς. Παρακάτω θα βρείτε συνδέσμους προς όλους τους πόρους μας, μη διστάσετε να τους ελέγξετε όποτε θέλετε:
Σημείωση: Αν θέλετε να εγγραφείτε στο ενημερωτικό μας δελτίο, επισκεφθείτε οποιονδήποτε σύνδεσμο παραπάνω (εκτός από τα infographics) και εισαγάγετε τη διεύθυνση email σας στη δεξιά πλευρά της σελίδας και κάντε κλικ στην επιλογή « Αποστολή ενημερωτικών δελτίων».
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Σοβαρότητα: ΚΡΙΣΙΜΗ (CVSS 9.2) | Έκδοση: 22 Οκτωβρίου 2026 Στις 21 Οκτωβρίου, εντοπίστηκαν δύο κρίσιμα ελαττώματα στην PHP,...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ακόμα και πριν ο Claude Code φτιάξει...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).