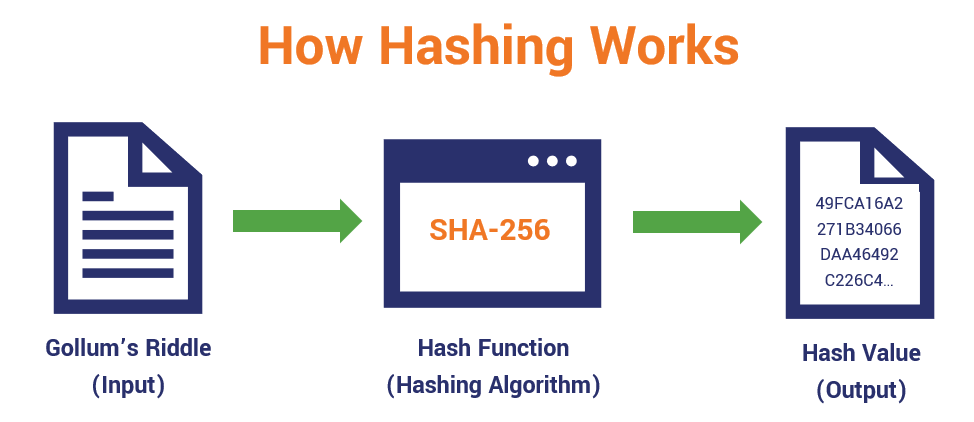
Ο κατακερματισμός είναι η διαδικασία μετατροπής μιας εισόδου ως κλειδιού σε έναν κώδικα εξόδου ομοιόμορφου μήκους. Το κλειδί εισόδου μπορεί να έχει σταθερό μήκος, όπως ένας ακέραιος αριθμός, ή μεταβλητό μήκος, όπως ένα όνομα ή ένας κωδικός πρόσβασης. Η έξοδος είναι ένας κώδικας κατακερματισμού που χρησιμοποιείται για την ευρετηρίαση ενός πίνακα κατακερματισμού που περιέχει τα δεδομένα ή τις εγγραφές ή τους δείκτες προς αυτά.
Οι συναρτήσεις κατακερματισμού μπορούν να εκτελέσουν τρεις (3) συγκεκριμένες λειτουργίες:
Οι ισχυρές συναρτήσεις κατακερματισμού διασφαλίζουν δύο πράγματα:
Οι πίνακες κατακερματισμού δημιουργούν μια λίστα όπου αποθηκεύονται όλα τα ζεύγη τιμών και είναι εύκολα προσβάσιμα μέσω του ευρετηρίου τους. Το αποτέλεσμα είναι μια τεχνική για την πρόσβαση σε βασικές τιμές σε έναν πίνακα βάσης δεδομένων με πολύ αποτελεσματικό τρόπο, καθώς και μια μέθοδος για τη βελτίωση της ασφάλειας μιας βάσης δεδομένων μέσω κρυπτογράφησης.
Μία από τις πιο σημαντικές χρήσεις των αλγορίθμων κατακερματισμού συμβαίνει στους διαχειριστές κωδικών πρόσβασης. Σε αυτό το άρθρο, το Cyberhoot περιγράφει πώς η αποθήκευση κωδικών πρόσβασης θα πρέπει να γίνεται με salt και hashing, ώστε να αποτρέπεται η δυνατότητα των χάκερ να ανακατασκευάσουν έναν κωδικό πρόσβασης από την καταχώρισή του στον πίνακα κατακερματισμού. Αυτό επιτυγχάνεται χρησιμοποιώντας την έξοδο μιας συνάρτησης κατακερματισμού ως είσοδο για τον επόμενο υπολογισμό κατακερματισμού, αναδρομικά, ξανά και ξανά. Στην περίπτωση ενός Κύριου Κωδικού Πρόσβασης, αυτό μπορεί να γίνει δεκάδες χιλιάδες φορές για να παρέχει τη μέγιστη προστασία στον κάτοχο του κύριου κωδικού πρόσβασης. Όταν οι ιστότοποι δεν εκτελούν κατάλληλες αναδρομικές συναρτήσεις κατακερματισμού στους κωδικούς πρόσβασής μας, οι κωδικοί πρόσβασής μας γίνονται διαθέσιμοι σε χάκερ για επαναχρησιμοποίηση σε επιθέσεις εναντίον μας.
Τι πρέπει να κάνει η ΜΜΕ ή ο MSP μου;
Ο κατακερματισμός και η κρυπτογράφηση είναι σημαντικά για μια ΜΜΕ ή έναν MSP, προκειμένου να προστατεύεται η εμπιστευτικότητα κρίσιμων και ευαίσθητων πληροφοριών. Οι ΜΜΕ/MSP ενδέχεται να εμπίπτουν σε νομοθετικούς ελέγχους όπως ο HIPAA ή ο PCI, οι οποίοι απαιτούν την προστασία συγκεκριμένων μορφών δεδομένων (αρχεία υγείας, πληροφορίες PAN πιστωτικής κάρτας) από την αποκάλυψη (προστασία του απορρήτου).
Η καλύτερη στρατηγική για τις ΜΜΕ για την αντιμετώπιση τέτοιων απαιτήσεων είναι να ΜΗΝ έχουν στην κατοχή τους τέτοια δεδομένα. Για παράδειγμα, οι υποχρεώσεις συμμόρφωσης με το PCI μπορούν συχνά να αποφευχθούν μέσω της συνεργασίας με διαδικτυακές υπηρεσίες ιστού που εκτελούν την εξουσιοδότηση πίστωσης εκτός του ιστότοπου ή του καταστήματός σας και απλώς παρέχουν στην ΜΜΕ/MSP έναν κωδικό εξουσιοδότησης.
Σε περίπτωση που μια μικρομεσαία επιχείρηση/πάροχος υπηρεσιών (MSB/MSP) πρέπει να συλλέξει και να αποθηκεύσει τέτοια κρίσιμα και ευαίσθητα δεδομένα, τότε θα ήταν σκόπιμο να γίνει αναδρομικός κατακερματισμός (hash) των δεδομένων και ενδεχομένως κρυπτογράφηση. Απλώς φροντίστε να προστατεύσετε τα κλειδιά αποκρυπτογράφησης.
Επιπλέον, οι παρακάτω συστάσεις θα βοηθήσουν εσάς και την επιχείρησή σας να παραμείνετε ασφαλείς απέναντι στις διάφορες απειλές που ενδέχεται να αντιμετωπίζετε καθημερινά. Όλες οι παρακάτω προτάσεις μπορούν να αξιοποιηθούν προσλαμβάνοντας τις υπηρεσίες ανάπτυξης του προγράμματος vCISO της CyberHoot.
Όλες αυτές οι συστάσεις είναι ενσωματωμένες στο προϊόν CyberHoot ή στις Υπηρεσίες vCISO της CyberHoot. Με το CyberHoot μπορείτε να διαχειρίζεστε, να εκπαιδεύετε, να αξιολογείτε και να δοκιμάζετε τους υπαλλήλους σας. Επισκεφθείτε το CyberHoot.com και εγγραφείτε στις υπηρεσίες μας σήμερα. Τουλάχιστον, συνεχίστε να μαθαίνετε εγγραφόμενοι στα μηνιαία ενημερωτικά δελτία μας για την κυβερνοασφάλεια , για να παραμένετε ενημερωμένοι για τις τρέχουσες ενημερώσεις στον κυβερνοχώρο.
Σχετικός όρος:
Επιπλέον Ανάγνωση :
Πώς να κάνετε ασφαλή κατακερματισμό κωδικών πρόσβασης
Wikipedia: Συναρτήσεις κατακερματισμού
Πηγές :
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Φανταστείτε τον εαυτό σας στον αυτοκινητόδρομο, να κινείστε με περίπου 20 δευτερόλεπτα πάνω από το όριο μαζί με την υπόλοιπη κυκλοφορία. Μπροστά, φρενάρετε...
Διαβάστε περισσότερα
Τι συμβαίνει Την Πέμπτη, 12 Νοεμβρίου 2026, γύρω στις 11 π.μ. ανατολική ώρα, το Microsoft Outlook σταμάτησε να λειτουργεί...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: «Η εξουσία τείνει να διαφθείρει,...»
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).

