Willkommen zum CyberHoot-Newsletter zur Cybersicherheit im März!
Cyberkriminelle passen ihre Taktiken ständig an und nutzen dabei genau die Tools und Plattformen aus, auf die Unternehmen täglich angewiesen sind. Von vertrauenswürdigen digitalen Signaturdiensten über mobile Apps bis hin zu Browsererweiterungen – Angreifer finden immer neue Wege, um Schadsoftware in normale Geschäftsprozesse einzuschleusen. Das Ergebnis ist eine Bedrohungslandschaft, in der vertraute Tools zu unerwarteten Einfallstoren werden können.
Die gute Nachricht ist, dass diese Angriffe bestimmten Mustern folgen. Sobald Sie deren Funktionsweise verstehen, können Sie sie frühzeitig erkennen, Ihre Nutzer effektiver schulen und die richtigen Sicherheitsvorkehrungen treffen, um sie zu stoppen, bevor sie sich ausweiten.
In diesem Monat untersuchen wir bei CyberHoot vier Entwicklungen, die verdeutlichen, wie Angreifer ihre Methoden weiterentwickeln und dabei dieselben grundlegenden Schwächen ausnutzen: Vertrauen, Bequemlichkeit und gängige menschliche Verhaltensweisen.
Cyberkriminelle nutzen DocuSign weiterhin aus, indem sie hochgradig anpassbare Phishing-Vorlagen verwenden, die legitimen Dokumentbenachrichtigungen täuschend ähnlich sehen. Diese Nachrichten wirken authentisch, sind so häufig, dass sie keinen Verdacht erregen, und oft dringend, wodurch sie besonders effektiv sind, um Nutzer zur Preisgabe von Zugangsdaten oder sensiblen Informationen zu verleiten. Wir erklären Ihnen, wie diese Kampagnen funktionieren und auf welche Warnsignale Ihr Team achten sollte, bevor es auf Anfragen zur Dokumentensignatur reagiert.
Eine neue Android-Malware namens PromptSpy sorgt aufgrund ihrer ungewöhnlichen Fähigkeiten für Aufsehen: Sie nutzt heimlich einen KI-Assistenten, um überzeugende Phishing-Nachrichten zu generieren und schädliche Aktivitäten gezielt auszulösen. Indem sie die KI mit harmlos wirkenden Eingabeaufforderungen füttert, verleitet sie ein normalerweise hilfreiches System dazu, unwissentlich Hackerangriffe zu unterstützen. Diese Kombination aus Malware und KI-gesteuerter Automatisierung signalisiert eine neue Stufe der Raffinesse, derer sich Sicherheitsteams bewusst sein müssen.
Auch Ransomware entwickelt sich weiter . Anstatt sich ausschließlich auf traditionelle Angriffsmethoden zu verlassen, verlagern viele Angreifer ihren Fokus auf neuere Einfallstore wie kompromittierte Zugangsdaten, ungeschützte Dienste und den Zugriff Dritter. Zu verstehen, wo Angreifer ihren ersten Zugang gewinnen, ist entscheidend, um Ihre Abwehr zu stärken, bevor es überhaupt zu Lösegeldforderungen durch Verschlüsselung kommt.
Schließlich sammelt eine bösartige Chrome-Erweiterung, die sich als legitimes Produktivitätstool für Unternehmen ausgibt , unbemerkt sensible Daten von ahnungslosen Nutzern. Erste Meldungen kamen aus entlegenen Winkeln des Internets, doch angesichts des frühen Erfolgs ist mit einer schnellen Verbreitung dieser Angriffe zu rechnen. Browserbasierte Angriffe dieser Art sind besonders gefährlich, da sie in vertrauenswürdigen Umgebungen operieren und häufig herkömmliche Sicherheitsvorkehrungen umgehen.
Jede dieser Bedrohungen unterstreicht eine einfache Tatsache: Moderne Angriffe wirken selten offensichtlich bösartig. Sie sind erfolgreich, weil sie normalen Geschäftsaktivitäten ähneln. Sie nutzen die Neigungen der Endnutzer aus.
Lesen Sie weiter, um zu erfahren, wie diese Bedrohungen funktionieren, was sie für Ihr Unternehmen bedeuten und welche praktischen Schritte Sie unternehmen können, um ihnen einen Schritt voraus zu sein.
Craig
CEO, Mitgründer CyberHoot


In der diesmonatigen Ausgabe von vCISO Corner gibt Dave Stacy, CISSP, FLMI , Einblicke in den jüngsten Anstieg der Hackeraktivitäten im Zusammenhang mit dem anhaltenden Konflikt im Nahen Osten und erläutert, worauf Unternehmen achten sollten. Sein Ratschlag verdeutlicht, warum solche Ereignisse häufig zu einem Anstieg von Cyberbedrohungen führen, und beschreibt praktische Maßnahmen, die Unternehmen ergreifen können, um ihre Abwehr zu stärken.
Angesichts der sich zuspitzenden Lage im Nahen Osten rate ich Ihnen zu erhöhter Wachsamkeit und ständiger Aufmerksamkeit hinsichtlich des Schutzes der Unternehmensdaten . Wir haben bereits einen größeren Angriff auf ein US-amerikanisches Unternehmen (Stryker) erlebt, der erhebliche Betriebsstörungen und Datenverluste verursachte, als große Datenmengen von Tausenden von Stryker-Geräten gelöscht wurden. Berichten zufolge wurden über 50,000 Mitarbeiter aufgefordert, die Verbindung zu allen Netzwerken zu trennen und ihre Firmengeräte nicht einzuschalten.
Wiper-Angriffe nutzen in der Regel Schadsoftware, die darauf ausgelegt ist, alle vorhandenen Daten auf infizierten Geräten zu überschreiben. Eine vertrauenswürdige Quelle mit Kenntnissen über den Stryker-Angriff teilte KrebsOnSecurity unter der Bedingung der Anonymität mit, dass die Täter in diesem Fall offenbar Microsoft Intune verwendet haben , um einen Befehl zum „Remote-Löschen“ aller verbundenen Geräte auszuführen. Weiterhin scheint es, dass die Angreifer sich über eine erfolgreiche Phishing-Attacke ein privilegiertes Intune-Systemadministratorkonto verschafft haben, um diesen Angriff zu starten. Der Iran hat die Verantwortung für den Angriff übernommen und erklärt, er sei eine Vergeltungsmaßnahme für die US-Militäraktion gegen das Land.
Ich halte es für wahrscheinlich, dass wir künftig mehr Angriffe dieser Art von iranischen Hackern und ihren Unterstützern erleben werden, aber auch von Opportunisten, die das entstehende Chaos ausnutzen wollen. Während die Mainstream-Medien sich auf die traditionellen Formen militärischer Konflikte konzentrieren (z. B. Schiffe, Flugzeuge, Bomben, Raketen usw.), dürfte der Cyberspace zu einer neuen Front für Angriffe auf Regierungs- und Wirtschaftsnetzwerke in den USA und ihren Verbündeten werden. Ziel ist es, Chaos zu stiften und finanzielle Not zu verursachen. Meiner Meinung nach ist keine Organisation vor dieser Bedrohung gefeit.
In dieser Situation ist Ihre beste Vorgehensweise:

Gefällt Ihnen CyberHoot? Wir brauchen Ihre Hilfe. Hinterlassen Sie uns gerne eine Bewertung über die unten stehenden Links!
TrustPilot.com | G2.com | Capterra.com | Google.com | TrustRadius.com | Gartner.com

- G2
Weitere Informationen zum Verfassen einer CyberHoot-Bewertung finden Sie in den kurzen Video-Übersichten unten. Hinweis: Um betrügerische Bewertungen zu verhindern, müssen Sie auf jeder Bewertungswebsite Ihre Identität per E-Mail-Registrierung bestätigen.

Eine Vektordatenbank , auch Vektorspeicher genannt , ist ein spezialisiertes Datensystem zum Speichern und Durchsuchen von Vektoreinbettungen . Diese numerischen Repräsentationen von Texten, Bildern oder anderen Daten werden von Modellen des maschinellen Lernens erzeugt. Die Einbettungen erfassen die semantische Bedeutung und ermöglichen es Systemen, Informationen anhand von Ähnlichkeiten und nicht anhand exakter Schlüsselwörter zu finden.
Vektordatenbanken sind ein Kernbestandteil moderner KI-Systeme, insbesondere solcher, die semantische Suche und Retrieval-Augmented Generation (RAG) nutzen . Anstatt zu fragen „Enthält dieses Dokument diese Wörter?“, fragt das System „Welche Dokumente sind inhaltlich am ehesten mit dieser Frage vergleichbar?“.
Klicken Sie hier, um mehr zu lesen!
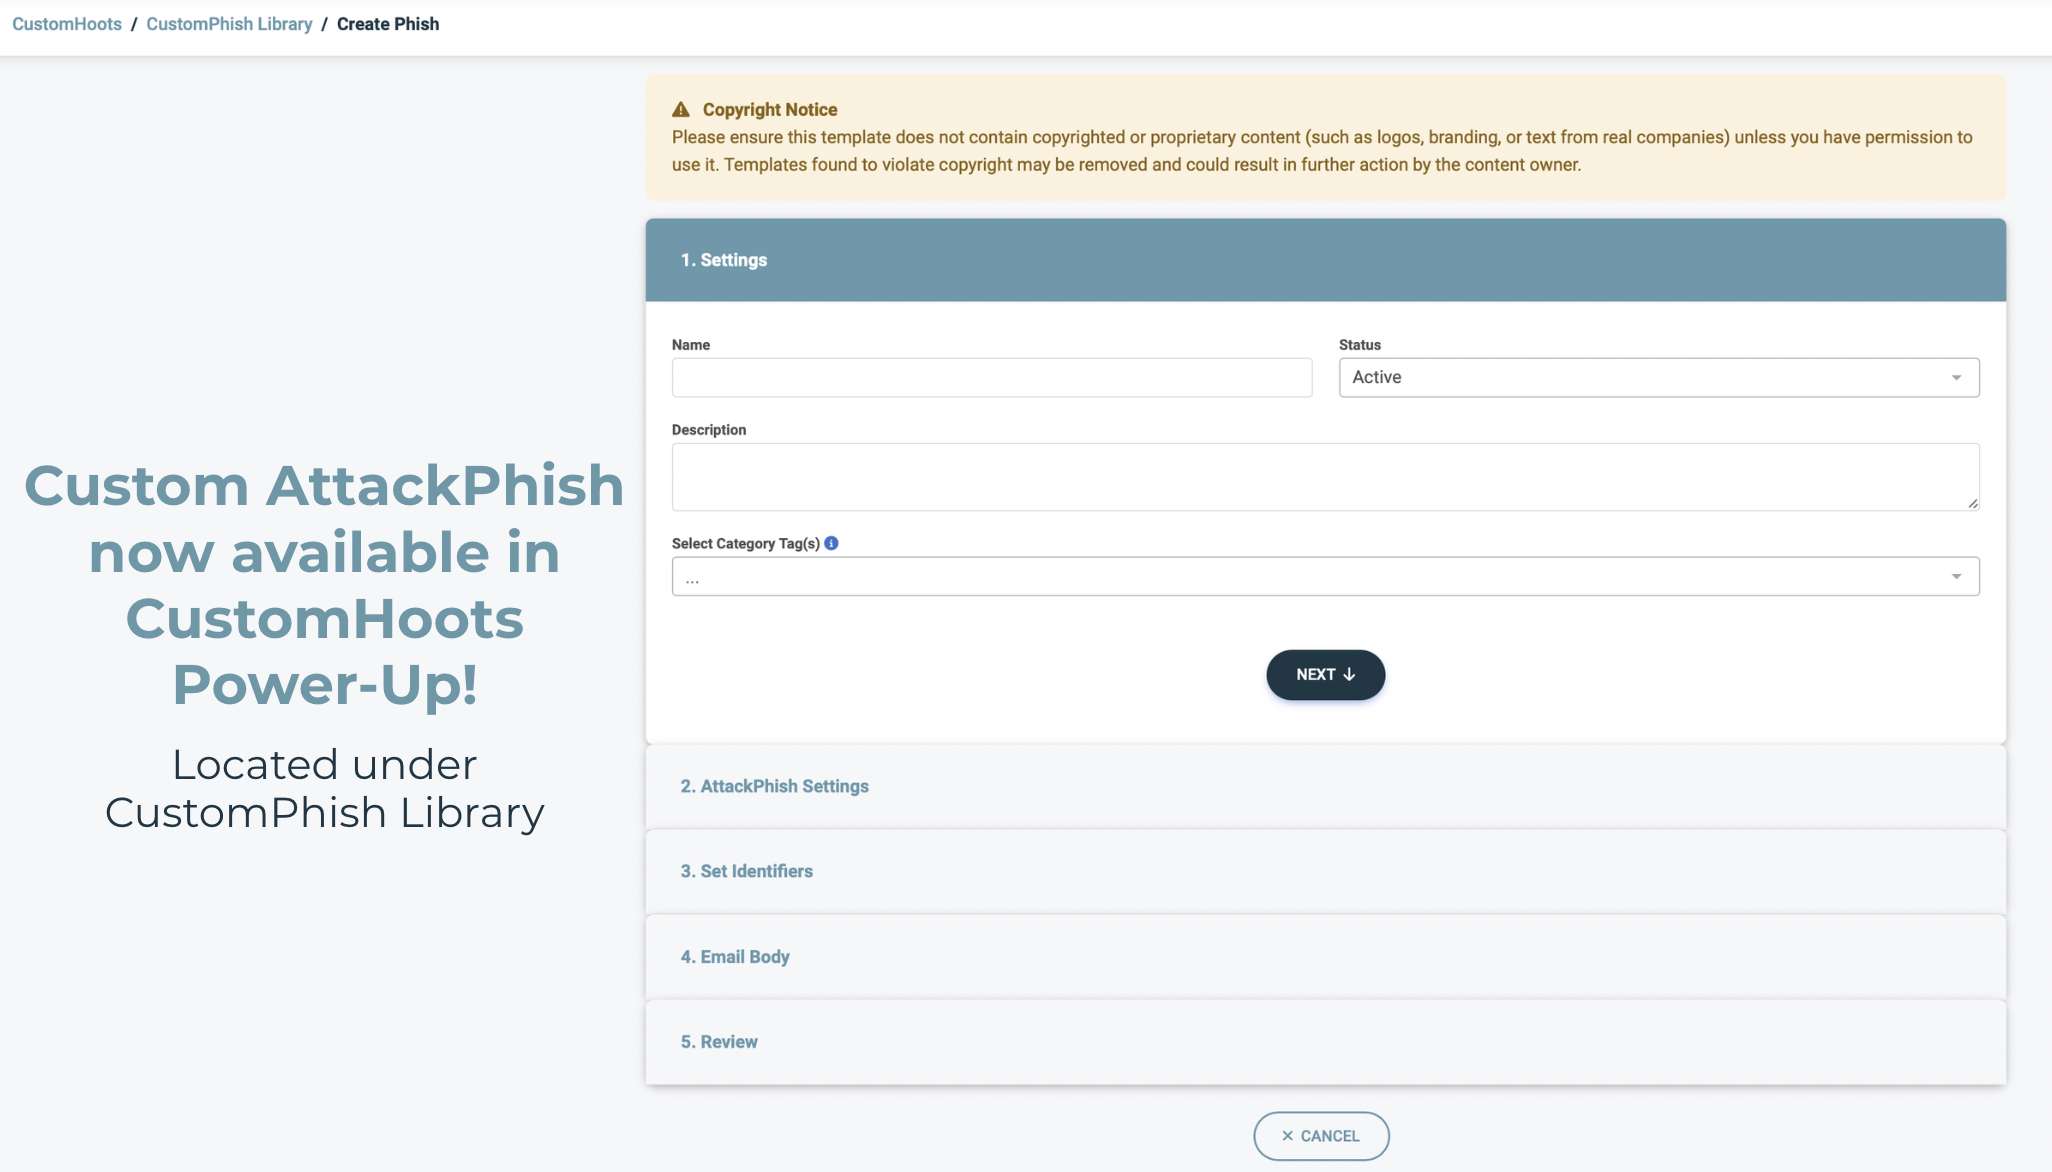
Wir freuen uns, Custom AttackPhish vorzustellen , eine neue Funktion der CyberHoots Autopilot-Plattform , die Administratoren mehr Flexibilität bei der Durchführung von Phishing-Simulationen bietet. Mit Custom AttackPhish ( im CustomHoots Power-Up ) können Administratoren individuelle Phishing-Kampagnen erstellen und starten, die die realen Bedrohungen, denen ihre Benutzer ausgesetzt sein können, besser widerspiegeln.
Dies hilft Organisationen dabei, relevantere Schulungen zur Sensibilisierung für IT-Sicherheit anzubieten und gleichzeitig die Fähigkeit der Benutzer zu verbessern, Phishing-Versuche zu erkennen und darauf zu reagieren.
Wenn Sie weitere Hilfe benötigen, können Sie unser Support-Team jederzeit unter support@cyberhoot.com erreichen.
Melden Sie sich noch heute für das CyberHoot-Empfehlungsprogramm an und sichern Sie sich ein Jahr lang 20 % aller Umsätze, die durch Anmeldungen über Ihren exklusiven Empfehlungslink generiert werden. Als Empfehlungspartner erhalten Sie nicht nur finanzielle Vorteile, sondern erleben auch die Befriedigung, anderen zu mehr Sicherheitsbewusstsein zu verhelfen und sie vor Cyberbedrohungen zu schützen. Zögern Sie nicht und registrieren Sie sich jetzt unter https://cyberhoot.com/referral-program/.
Empfehlung über das Dashboard von Autopilot:
Unterstützen Sie CyberHoot bei unserer Mission, eine bewusstere und sicherere Welt zu schaffen! Empfehlen Sie CyberHoot Autopilot einem Freund und freuen Sie sich über einen kostenlosen ersten Monat. Für jede Neuanmeldung über Ihren Empfehlungslink erhalten Sie einen kostenlosen Monat auf Ihr Konto gutgeschrieben. Dieses Angebot gilt exklusiv für CyberHoot-Erstregistrierungen.
Kennen Sie jemanden, der kürzlich beinahe Opfer eines Cyberangriffs, einer Phishing-E-Mail oder eines Social-Engineering-Anrufs geworden wäre? Empfehlen Sie das kostenlose Cybersicherheitstraining von CyberHoot. Die Person erhält sechs Videos (je 3–4 Minuten lang) und eine unserer hyperrealistischen Phishing-Simulationen mit positiver Verstärkung. Alles kostenlos.
Anmeldung : https://cyberhoot.com/individuals
CyberHoot Whitepaper herunterladen – Wie HootPhish AttackPhish verbessert
Ganz neu: Infografiken zu Cybersicherheitsstatistiken 2025
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.