Autorin : Katie Boquetti | Redaktion : Craig Taylor
Der Blogbeitrag dieser Woche enthält ein verstecktes Lob für die Hardware-Sicherheit von Apple. Kriminelle stehlen zwar schon lange iPhones, geben aber nun praktisch zu, dass sie Apples Hardware-Sicherheit (die sogenannte Secure Enclave ) nicht überwinden können, um das gestohlene Telefon zu nutzen. Anstatt also das Telefon anzugreifen, um in es einzudringen, attackieren sie die eine Komponente, die Apple nicht patchen kann: uns alle. 🙂
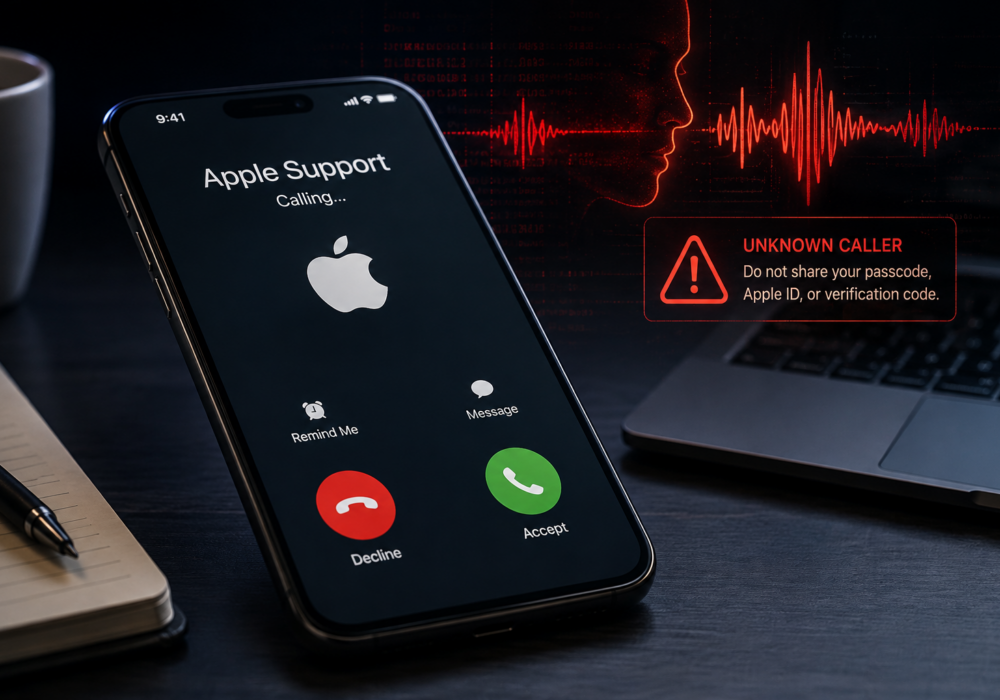
Lernen Sie „Alice vom Apple Support“ kennen. Sie ist eine KI-Sprachassistentin, spricht drei Sprachen, kennt Ihr genaues Handymodell und dessen aktuellen Standort und ist stets höflich, während sie Sie durch die Eingabe Ihres Passcodes führt. Sie ist allerdings nur eine Simulation und kostet ihre Mitarbeiter etwa zehn Cent pro Anruf.
Der Preis ist nur ein weiterer Aspekt der eigentlichen Geschichte. Über ein Jahrzehnt lang, seit der Veröffentlichung des iPhones, brauchte ein überzeugender Betrug an einem Telefon einen geschickten Menschen, der sich um jedes einzelne Opfer kümmerte. Künstliche Intelligenz hat dieses Handwerk nun in ein Abonnementprodukt verwandelt, das in großem Umfang, in Ihrer Sprache und mit Ihren Daten funktioniert. Die alten Warnsignale, die wir den Leuten beigebracht haben – schlechte Grammatik und die Standardanrede „Sehr geehrter Kunde“ – sind größtenteils verschwunden.
Bevor Sie mit dem Artikel fortfahren, empfehle ich Ihnen, den „Schutz vor Gerätediebstahl“ von Apple zu aktivieren. Diese Funktion ist standardmäßig deaktiviert. Die Aktivierung erfordert iOS 17.3 oder neuer und dauert nur wenige Minuten. Weitere Informationen zu dieser Funktion finden Sie hier: https://support.apple.com/en-us/102568 . Die Aktivierungsschritte sind in der folgenden Checkliste aufgeführt.
Wird Ihr iPhone gestohlen und „Mein iPhone suchen“ kann es nicht orten (Diebe legen es oft in eine billige Faraday-Tasche , um das Signal zu unterbrechen), müssen Sie damit rechnen, dass Sie irgendwann einen KI-generierten Anruf erhalten, in dem versucht wird, Ihnen Ihren Passcode zu entlocken. Lassen Sie sich nicht darauf ein und ersparen Sie sich diese zusätzliche Belastung! Merken Sie sich einfach immer wieder: „ Niemand, der seriös ist, fragt jemals nach Ihrem Passcode, Passwort oder Bestätigungscode .“ Apple hat dies hier deutlich erklärt . Lehnen Sie diese eine Anfrage ab, und die gesamte Operation hat keine Chance mehr.
Apple hat die Hardware so konstruiert, dass sie am schwersten zu hacken und anzugreifen ist – deshalb greifen Hacker jetzt stattdessen Sie an! Seien Sie wachsam und achten Sie auf KI-generierte Anrufe, wenn Ihr Telefon gestohlen wurde.
— Craig Taylor, CEO CyberHoot
Hier ist ein Szenario, das Sie kennen sollten, bevor es Ihnen oder jemandem in Ihrem Büro passiert: Ihr iPhone geht verloren oder wird gestohlen, und ein paar Tage später erhalten Sie einen Anruf von jemandem, der sich wie eine ruhige und freundliche Apple-Supportmitarbeiterin anhört. Sie kennt Ihr iPhone-Modell und weiß, wo sich Ihr iPhone gerade befindet. Sie fragt nach Ihrem Passcode, um die Sperre aufzuheben.
Sie arbeitet nicht für Apple. Sie ist nicht einmal ein Mensch. Sie ist eine KI-Sprachausgabe, die von einem Kriminellen angeheuert wurde und darauf ausgelegt ist, Ihnen mit höflichen Sätzen Ihren Passcode, Ihr Apple-ID-Passwort und Ihren Zwei-Faktor-Code zu entlocken.
Sicherheitsforscher von SOCRadar haben diese Operation kürzlich dokumentiert. Sie trägt den Namen AnonyMousKIT und ist unabhängig von der Größe Ihres Unternehmens einige Minuten Ihrer Aufmerksamkeit wert.
AnonyMousKIT ist ein Phishing-Dienst, der nur einem Zweck dient: gestohlene iPhones zu entsperren, indem er den Besitzer dazu bringt, seine Zugangsdaten preiszugeben. Apples Aktivierungssperre verknüpft ein Telefon mit der Apple-ID seines Besitzers, sodass ein gestohlenes Telefon unbrauchbar bleibt, bis der Dieb diese Sperre entfernt. Anstatt die Aktivierungssperre zu umgehen, bezahlen Kriminelle für den Zugang zu einer ausgeklügelten Plattform, die Opfer direkt kontaktiert und höflich um ihre Zugangsdaten bittet.
Die Plattform funktioniert wie ein kleines Softwareunternehmen. Sie verkauft Guthabenpakete, bietet verschiedene Abonnementstufen an und erreicht Opfer über fünf Kanäle mit den Daten eines einzigen gestohlenen Telefons: E-Mail, SMS, WhatsApp, ein aufgezeichnetes Sprachgespräch und ein KI-gestützter Sprachassistent.
Die KI-gesteuerte Stimme hinter diesen Anrufen nennt sich „Alice vom Apple Support“ und spricht je nach Zielperson Englisch, Spanisch oder Portugiesisch. Forscher konnten 200 Anrufprotokolle dieser Stimme sichern, die meisten davon an Telefonnummern in Brasilien im Zeitraum von August 2025 bis Mai 2026.
Ein typischer Anruf folgt einem einfachen Ablauf. Alice bestätigt, dass sie mit dem Besitzer des Telefons spricht, fragt nach dem vier- oder sechsstelligen Passcode und liest ihn zur Überprüfung noch einmal vor. Anschließend erklärt sie, dass jemand einen Apple Store aufgesucht hat, um die Aktivierungssperre zu entfernen, und fragt, ob bereits eine Wiederherstellungs-SMS eingegangen ist. Diese Frage leitet die nächste Anfrage ein: das Apple-ID-Passwort und einen aktiven Zwei-Faktor-Code.
Die Durchführung aller 200 Anrufe kostete den Betreiber insgesamt weniger als 20 Dollar. Überzeugende, mehrsprachige Telefonbetrügereien kosten heutzutage nur noch etwa 10 Cent pro Versuch. Dieser Preisverfall verdient Ihre Aufmerksamkeit mehr als jede noch so hohe Opferzahl.
Der Betrug funktioniert, weil er echte Daten direkt vom gestohlenen Gerät verwendet, darunter die genaue Apple-Modellnummer und den aktuellen Standort laut „Wo ist?“. Opfer, die auf einen Link in der Nachricht klicken, landen auf einer Seite, die wie eine offizielle Apple-Website aussieht, inklusive einer animierten Karte, die den aktuellen Standort ihres Telefons anzeigt.
E-Mail ist nach wie vor der wichtigste Kanal in dieser Masche. Die häufigsten Betreffzeilen lauten „Ihr Gerät wurde gefunden“ und „Warnung“ und stammen von Konten, die wie Apple, „Wo ist?“ oder Apple Support aussehen. Viele dieser E-Mails laufen über ein einziges kostenloses Gmail-Konto, und die meisten enthalten den Namen einer realen Stadt, in der das Opfer wohnt. Dadurch wirkt die Massennachricht persönlich.
AnonyMousKIT gehört zu einer größeren Familie ähnlicher Kits. Forscher fanden Dutzende verwandter Installationen auf verschiedenen Domains, von denen einige innerhalb derselben Sekunde starteten und sich die Backend-Infrastruktur teilten – ein Hinweis darauf, dass einige wenige Betreiber mehrere Marken-Shops gleichzeitig betreiben.
Hier findet sich ein wirklich ermutigendes Detail im Bericht: Die von diesen Anbietern beworbenen „Entsperrtools“ dienen meist nur als Köder. Fast alle betroffenen Smartphones sind mit so neuen Apple-Chips ausgestattet, dass keine öffentlich bekannte Sicherheitslücke die Secure Enclave erreicht. Die Kriminellen benötigen Ihren Passcode und Ihre Anmeldedaten, da es keine Abkürzung gibt, um Apples Hardware-Schutz zu umgehen. Ihr bester Schutz ist bereits aktiv.
Apple hat klargestellt, dass das Unternehmen niemals nach Ihrem Passwort, Ihrem Gerätecode oder einem Zwei-Faktor-Code fragen und Sie niemals auffordern wird, eine Zwei-Faktor-Abfrage mit „Akzeptieren“ zu bestätigen. Behandeln Sie jeden Anruf, jede SMS oder E-Mail, in der nach diesen Daten gefragt wird, als Betrug, unabhängig davon, wie viele korrekte Informationen über Ihr Gerät darin enthalten sind.
Neben der Aktivierung des Diebstahlschutzes ( haben Sie das nicht schon getan? ), teilen Sie diese Tipps und bewährten Vorgehensweisen weiterhin mit Ihrem Team. Die wichtigste Regel: Geben Sie niemals, wirklich niemals, Ihren Passcode, Ihr Passwort oder Ihren Verifizierungscode an jemanden weiter, der Sie anruft, Ihnen eine SMS schreibt oder eine E-Mail sendet – selbst wenn die Person freundlich klingt und Details zu Ihrem Telefon zu kennen scheint. Teilen Sie diesen Artikel diese Woche mit Ihrem Team, sprechen Sie fünf Minuten darüber in Ihrem nächsten Meeting, und Sie sind schon heute sicherer als gestern.
Fragt Apple jemals per Anruf, SMS oder E-Mail nach meinem Passcode oder Zwei-Faktor-Code? Nein. Apple hat klargestellt, dass es niemals nach Ihrem Passwort, Gerätepasscode oder Zwei-Faktor-Code fragen wird und Sie niemals auffordert, bei einer Zwei-Faktor-Abfrage auf „Akzeptieren“ zu tippen. Behandeln Sie jede Anfrage nach diesen Daten als Betrug.
Woher kannte der Betrüger mein Handymodell und meinen Standort? Die Betrugsmasche bezieht diese Informationen direkt von Ihrem gestohlenen Gerät, einschließlich der Apple-Modellnummer und des aktuellen „Wo ist?“-Status. Durch diese Genauigkeit wirkt die Nachricht authentisch, obwohl sie von einem Kriminellen und nicht von Apple stammt.
Klingt eine KI-Stimme wirklich überzeugend genug, um Menschen zu täuschen? Ja, und das sollte man ernst nehmen. Die Stimme hinter diesen Anrufen spricht drei Sprachen und folgt einem natürlichen, ruhigen Text, der die Opfer durch die Bestätigung der Inhaberschaft und das Vorlesen eines Passworts führt – und das alles für etwa zehn Cent pro Anruf.
Was tun, wenn ich einen solchen Anruf oder eine solche Nachricht erhalte? Legen Sie auf oder ignorieren Sie die Nachricht. Geben Sie niemals einen Passcode, ein Passwort oder einen Bestätigungscode an jemanden weiter, der Sie zuerst kontaktiert. Leiten Sie verdächtige Nachrichten an reportphishing@apple.com weiter und wenden Sie sich bei Unklarheiten direkt über die offiziellen Kanäle an Apple.
Dringt diese Betrugsmasche tatsächlich in die Hardware des Telefons ein? Nein. Hier wird keine technische Sicherheitslücke ausgenutzt. Der gesamte Ablauf basiert darauf, dass Sie Ihre Zugangsdaten preisgeben. Verweigern Sie diese eine Aufforderung, hat der Betrug keine Grundlage mehr.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Ich bin gesegnet, …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.