Autorin : Katie Boquetti | Redaktion : Craig Taylor
Ich habe das Glück, mit Hunderten von Managed Service Providern und Tausenden von Sicherheitsexperten in Kontakt zu stehen. Die meisten von ihnen kennen meine Leidenschaft für Sicherheit und versorgen mich regelmäßig mit aktuellen Bedrohungsinformationen . Letzte Woche schickte mir mein guter Freund Armando einen Artikel über „ OAuth Consent Phishing “. Ehrlich gesagt, dachte ich zuerst: Moment mal… was? Bei näherer Recherche bestätigte sich jedoch, dass es sich tatsächlich um eine zunehmende Hackerattacke handelt. Tatsächlich ist das Problem mittlerweile so gravierend, dass das FBI am 1. September 2026 eine Warnung veröffentlichte . Hacker nutzen Social Engineering und Phishing-E-Mails, um uns dazu zu bringen, gefälschten Apps Zugriffsrechte auf unser E-Mail-Konto oder unsere Microsoft-/Google-Verzeichnisse zu erteilen. Mit genügend über OAuth erteilten Berechtigungen kann der Hacker E-Mails von unserem Konto versenden oder sensible Daten stehlen, die sich oft in unseren Posteingängen befinden.
Ich dankte Armando für den Themenvorschlag und vereinbarte, dass CyberHoot das Thema im nächsten Blogbeitrag behandeln würde, um das Bewusstsein dafür zu schärfen. Sobald man weiß, womit man es zu tun hat, ist man viel besser gerüstet, nicht Opfer dieser Variante von Social Engineering und Phishing zu werden. Aber wissen alle Ihre Teammitglieder, alle Ihre Mitarbeiter oder Ihre Familienmitglieder von dieser Angriffsmethode? Sie ist heimtückischer, als wir denken. Sensibilisieren Sie andere und teilen Sie diesen Artikel mit allen, die davon wissen sollten!
— Craig
Sie haben jahrelang gelernt, Ihr Passwort zu schützen. Sie prüfen Links vor dem Anklicken, achten auf gefälschte Anmeldeseiten und haben die Multi-Faktor-Authentifizierung (MFA) aktiviert. Diese Gewohnheiten verhindern einen Großteil der Angriffe – ein großes Lob an Sie! OAuth-Consent-Phishing geht jedoch anders vor. Der Angreifer fragt nie nach Ihrem Passwort, sondern bittet stattdessen um Ihre Zustimmung. Diese Anfrage erscheint auf einer echten Anmeldeseite von Microsoft oder Google.
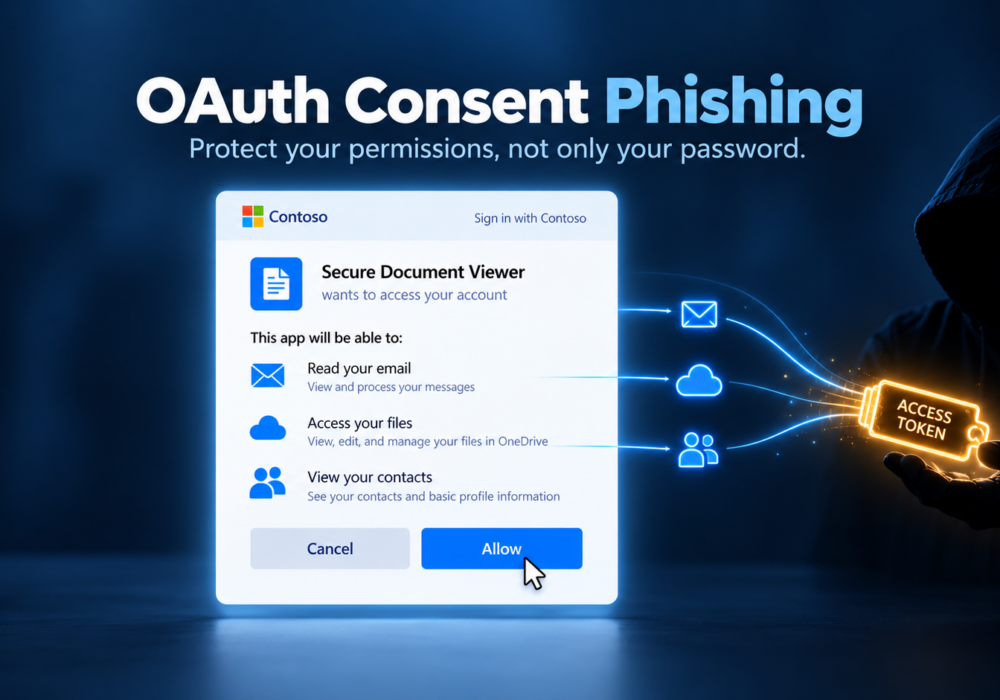
OAuth ist das System hinter den häufig angezeigten Meldungen wie „Dieser App Zugriff auf Ihr Konto erlauben“. Wenn ein Terminplanungstool auf Ihren Kalender zugreifen oder eine App für elektronische Signaturen eine Datei in OneDrive öffnen möchte, verarbeitet OAuth die Anfrage. Sie melden sich an, prüfen die Berechtigungen und klicken auf „Akzeptieren“. Die App erhält dann einen digitalen Pass, ein sogenanntes Token, mit dem sie in Ihrem Namen innerhalb dieser Anwendungen agieren kann. Dies ist eine nützliche Funktion für den Alltag, und die meisten Apps, die sie verwenden, sind seriös.
Ein Angreifer registriert seine eigene App, gibt ihr einen vertrauenswürdigen Namen wie „Sicherer Dokumentenbetrachter“ oder „Office Update Helper“ und fügt ein unauffälliges Logo hinzu. Anschließend erhalten Sie einen Link per E-Mail, Teams oder Slack, oft mit einem Hinweis wie „Ihre freigegebene Datei läuft in einer Stunde ab“. Der Link öffnet die echte Anmeldeseite von Microsoft oder Google. Nach der Anmeldung werden Sie um Ihre Zustimmung gebeten und um Zugriff auf Ihre E-Mails, Dateien oder Kontakte gebeten. Sobald Sie auf „Akzeptieren“ klicken, erhält die App des Angreifers ein Token. Mit diesem Token kann der Angreifer Ihren Posteingang lesen, Ihre Dokumente durchsuchen und in Ihrem Namen E-Mails versenden – ohne jemals Ihr Passwort zu benötigen.
Die Zwei-Faktor-Authentifizierung (2FA) bestätigt Ihre Identität beim Anmelden. Bei einem Consent-Phishing-Angriff sind Sie tatsächlich die Person, die sich anmeldet, daher funktioniert die 2FA wie vorgesehen. Das Problem beginnt erst nach der Anmeldung, wenn Sie der App Zugriff gewähren. Da der Angreifer anstelle Ihres Passworts ein Token besitzt, bleibt sein Zugriff auch nach einer Passwortänderung bestehen, bis jemand die Berechtigungen der App widerruft. Lassen Sie die 2FA aktiviert, da sie viele andere Angriffe blockiert, und ergänzen Sie die unten aufgeführten einfachen Schutzmaßnahmen, um auch diesen Angriff abzuwehren.
Ein Zustimmungsbildschirm verrät Ihnen viel, wenn Sie ihm fünf Sekunden Zeit geben. Prüfen Sie zuerst den Namen des Herausgebers. Microsoft kennzeichnet Apps von bestätigten Unternehmen mit einem Verifizierungsabzeichen. Bei einer unerwarteten Anfrage eines nicht verifizierten Herausgebers sollten Sie misstrauisch werden. Vergleichen Sie anschließend die Berechtigungen mit dem Zweck der App. Ein PDF-Viewer hat keinen Grund, Ihr gesamtes Postfach zu lesen oder Nachrichten in Ihrem Namen zu versenden, und Ihr PDF-Viewer hat ohnehin keine Freunde, denen er E-Mails senden könnte. Achten Sie auf Anfragen, die den Zugriff auf Daten aufrechterhalten, für die Sie der App Zugriff gewährt haben. Dadurch kann die App auch offline funktionieren. Wenn die Nachricht um den Link herum Sie zur Eile drängt, nehmen Sie diese Dringlichkeit als Anlass, sich Zeit zu nehmen.
Bei Microsoft 365 öffnet ein Administrator das Microsoft Entra Admin Center und konfiguriert die Benutzerzustimmung so, dass Mitarbeiter nur Apps von verifizierten Herausgebern mit geringen Berechtigungen genehmigen. Aktivieren Sie gleichzeitig den Workflow für die Administratorzustimmung, damit Mitarbeiter eine App anfordern und diese von einem Prüfer genehmigt wird, anstatt dass der Genehmigungsprozess blockiert wird.
Google Workspace bietet ähnliche Einstellungen unter API-Steuerung, wo Administratoren festlegen, welche Drittanbieter-Apps sich mit Unternehmenskonten verbinden. Diese Einstellungen sind in den Standard-Admin-Konsolen verfügbar; es sind keine zusätzlichen Tools erforderlich.
Richten Sie sich vierteljährlich eine Kalendererinnerung ein, um die mit Ihren Firmenkonten verbundenen Apps zu überprüfen. Achten Sie auf Apps mit weitreichenden Berechtigungen, Apps, die nur von einer Person genutzt werden, oder Namen, die niemand im Team kennt, und entfernen Sie alle unbekannten Apps. Fügen Sie Ihrem nächsten Teamtraining einen Beispiel-Zustimmungsbildschirm hinzu, damit alle sehen, wie eine echte Anmeldung in Kombination mit einer verdächtigen Anfrage aussieht. Bedanken Sie sich bei jedem, der eine verdächtige Abfrage meldet, selbst wenn sich die App als harmlos herausstellt. Jede Meldung ist eine gute Entscheidung, die gefeiert werden sollte.
Selbst vorsichtigen Nutzern kann es passieren, dass sie bei einer verdächtigen App auf „Akzeptieren“ klicken. Ein schnelles Beheben des Problems ist daher ein Erfolg. Besuchen Sie myapps.microsoft.com oder den Bereich „Sicherheit“ Ihres Google-Kontos, suchen Sie die App und entziehen Sie ihr den Zugriff. Informieren Sie anschließend Ihren IT-Ansprechpartner oder Managed Service Provider. Dieser wird die Berechtigungen der App unternehmensweit widerrufen, Sie von aktiven Sitzungen abmelden und die Protokolle überprüfen, um festzustellen, auf welche Daten die App zugegriffen hat. Ein Zurücksetzen des Passworts allein lässt die App weiterhin verbunden, daher sollte der Zugriffswiderruf Ihr erster Schritt sein.
Nehmen Sie sich diese Woche einen kleinen Schritt vor. Öffnen Sie myapps.microsoft.com oder Ihr Google-Konto, sehen Sie sich die mit Ihrem Arbeitskonto verbundenen Apps an und entfernen Sie eine, die Sie nicht mehr verwenden. Wenn Sie ein Team leiten, nehmen Sie sich zehn Minuten Zeit, um die Einstellungen für die Nutzereinwilligung zu überprüfen, und teilen Sie diesen Artikel anschließend mit Ihren Kollegen, damit diese wissen, wie verdächtige Berechtigungsanfragen aussehen. Jede App, die Sie überprüfen, macht Ihr Unternehmen sicherer als gestern. Schützen Sie Ihre Zugangsdaten, schützen Sie Ihre Berechtigungen und machen Sie weiter. Lachen, lernen und Spaß haben!
Was ist OAuth-Consent-Phishing?
OAuth-Consent-Phishing ist ein Angriff, bei dem Kriminelle Sie dazu verleiten, ihrer App Zugriff auf Ihr Microsoft- oder Google-Konto zu gewähren. Der Angreifer umgeht Ihr Passwort vollständig und nutzt die von Ihnen erteilten Zugriffsrechte, um in Ihrem Namen E-Mails zu lesen, Dateien zu öffnen oder Nachrichten zu versenden.
Schützt mich die Zwei-Faktor-Authentifizierung vor Phishing durch Einwilligung?
Die Multi-Faktor-Authentifizierung (MFA) bestätigt Ihre Identität beim Anmelden, und bei diesem Angriff sind Sie es, der sich anmeldet. MFA bleibt wichtig, um andere Angriffe zu verhindern, während Einwilligungseinstellungen und eine kurze Überprüfung jeder Berechtigungsseite Sie vor diesem Angriff schützen.
Wird der Zugriff des Angreifers durch die Änderung meines Passworts unterbunden?
Durch das Zurücksetzen des Passworts bleibt der Zugriff des Angreifers bestehen, da die App anstelle Ihres Passworts ein Token verwendet. Entfernen Sie die App von Ihrem Konto oder bitten Sie Ihren Administrator, die Berechtigungen zu widerrufen.
Wie kann ich überprüfen, welche Apps Zugriff auf mein Konto haben?
Für ein Microsoft-Geschäftskonto besuchen Sie myapps.microsoft.com. Für Google öffnen Sie Ihr Google-Konto, wählen Sie „Sicherheit“ und überprüfen Sie die mit Ihrem Konto verbundenen Drittanbieter-Apps. Entfernen Sie alle Apps, die Sie nicht kennen oder nicht mehr verwenden.
Sind Apps von verifizierten Herausgebern immer sicher?
Die Verifizierung bestätigt, dass ein reales Unternehmen hinter der App steht, was das Risiko verringert. Vergleichen Sie dennoch die Berechtigungen mit den Funktionen der App und fragen Sie Ihren IT-Ansprechpartner, wenn eine verifizierte App deutlich mehr Zugriffsrechte anfordert als nötig.
Was sollte ein Kleinunternehmen als Erstes tun?
Aktivieren Sie die Einstellung „Eingeschränkte Nutzerzustimmung“ in Microsoft Entra oder die entsprechenden API-Steuerelemente in Google Workspace. Diese einfache Änderung verhindert, dass Mitarbeiter eigenständig nicht verifizierte Apps genehmigen, und verursacht keine zusätzlichen Kosten.
Microsoft Entra Blog: OAuth Consent Phishing erklärt und verhindert
FBI IC3-Warnung: Cyberkriminelle verschaffen sich durch Consent-Phishing Zugang zu Opferkonten (1. September 2026)
Hacker News: Der neue Phishing-Klick: Wie OAuth-Zustimmung die Multi-Faktor-Authentifizierung umgeht (Mai 2026)
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Ich bin gesegnet, …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ich erinnere mich an die Anfänge von...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Der Blogbeitrag dieser Woche enthält...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.

