Microsoft führt Token-Schutz ein: Praktische Anleitung für MSPs

21. August 2025 | Blog Microsoft führt Token-Schutz ein: Praktische Anleitung für MSPs

Teil 2 unserer Microsoft Entra-Sicherheitsserie

In Teil 1 haben wir untersucht, wie Microsofts Token-Schutz die Sitzungssicherheit erhöht, indem Token an das Gerät gebunden werden, auf dem sie ausgestellt wurden. Dadurch werden Token-Replay-Angriffe und BEC-Bedrohungen verhindert. In Teil 2 behandeln wir nun die praktischen Aspekte, die Managed Service Provider (MSPs) bei der Implementierung berücksichtigen müssen, bevor sie diese Funktion in Clientumgebungen aktivieren.

Die Sicherheitsvorteile liegen auf der Hand, doch die Implementierung von Token Protection kann insbesondere in hybriden, BYOD-lastigen oder Legacy-Umgebungen zu Reibungsverlusten führen. Dieser Leitfaden erläutert die wichtigsten Fallstricke, skizziert Strategien zur Risikominderung und stellt bewährte Rollout-Praktiken vor, die MSPs für einen reibungslosen Übergang befolgen sollten.

Token-Schutz im Defense-in-Depth-Modell

Wo Token-Schutz passt

  • Schicht: Identitäts- und Zugriffssicherheit
  • Hauptziel: Verhindern Sie Session Hijacking und Token-Replay nach der MFA

Warum es wichtig ist:
Die meisten Microsoft 365-Sicherheitsverletzungen sind auf Identitätsdiebstahl durch Phishing, Token-Diebstahl oder Business Email Compromise (BEC) zurückzuführen. Herkömmliche MFA kann einen Angreifer nicht stoppen, sobald er ein gültiges Sitzungstoken gestohlen hat. Token Protection schließt diese Lücke, indem es sicherstellt, dass Token nur auf dem Gerät funktionieren, von dem sie ausgegeben wurden.

Wichtig: Der Token-Schutz ist kein Phishing-Blocker, keine Sicherung von Anmeldeinformationen und verhindert keine seitliche Ausbreitung von Angriffen. Er dient der Eindämmung und Durchsetzung von Sicherheitsmaßnahmen und wird nach dem Login aktiviert, um den Missbrauch von Tokens zu verhindern.


Ergänzende Kontrollen für einen mehrschichtigen Ansatz

1. Härtung von Anmeldeinformationen und MFA (Front Door Security)

  • Verwenden Sie Phishing-resistente MFA (FIDO2-Sicherheitsschlüssel oder Passkeys) für privilegierte und risikoreiche Konten
  • Deaktivieren Sie Legacy-Protokolle (POP/IMAP/SMTP-Basisauthentifizierung)
  • Grundlegende Richtlinien für bedingten Zugriff: MFA erforderlich machen, konforme Geräte erzwingen, riskante Anmeldungen blockieren

➡ Der Tokenschutz folgt der MFA. Diese Kontrollmechanismen verringern von vornherein das Risiko eines Angriffs.


2. Geräte- und Endpunktsicherheit (Gerätevertrauensschicht)

  • Microsoft Intune: Erzwingen Sie Verschlüsselung, Patching, Defender und andere Compliance-Richtlinien
  • Defender für Endpunkt: Echtzeit-Geräterisiken in den bedingten Zugriff einbeziehen
  • Mobiles Anwendungsmanagement (MAM): Für Geräte ohne Token-Bindung (zB iOS/Android)

➡ Token-Schutz ist nur wirksam, wenn die Geräte vertrauenswürdig sind. Die Integrität der Endpunkte ist entscheidend.


3. Sitzungs- und Anwendungssicherheit (während der Nutzung)

  • Token-Schutz: Bindet Sitzungstoken an ein einzelnes Gerät
  • Von der App erzwungene Einschränkungen: Beschränken Sie den Webzugriff für nicht verwaltete Geräte
  • Kontinuierliche Zugriffsevaluierung (CAE): Sperrt Sitzungen sofort, wenn die Risikosignale ansteigen (z. B. neuer Standort, Geräterisiko)

➡ Diese Kontrollen sorgen dafür, dass Sitzungen nach der Anmeldung sicher bleiben, nicht nur während der Anmeldung.


4. Überwachung und Reaktion (Erkennung und Eindämmung von Verstößen)

  • Microsoft 365 Unified Audit Logs: Erkennen Sie fehlgeschlagene Token-Bindungen und verdächtige Anmeldungen
  • Microsoft Sentinel- oder XDR-Lösungen: Korrelieren Sie Sitzungsanomalien mit umfassenderen Bedrohungen
  • Playbooks für automatisierte Antworten: Sperren Sie kompromittierte Konten oder isolieren Sie riskante Endpunkte

➡ Auch mit Token-Bindung können Angreifer ihre Strategie ändern. Die Erkennung gewährleistet Sichtbarkeit und Reaktion.


5. Schutz vor Daten- und Insiderrisiken (letzte Zeile)

  • Purview DLP- und Insider-Risikorichtlinien: Überwachen Sie das Datenexfiltrationsverhalten
  • Informationsschutz (Vertraulichkeitsbezeichnungen): Daten auch bei Diebstahl verschlüsselt halten
  • Sichere Dateifreigabekontrollen: Vermeiden Sie „Download and Walk Away“-Taktiken

➡ Wenn Sitzungs- oder Identitätskontrollen versagen, begrenzt die datenzentrierte Sicherheit den Schaden.


MSP-Gesprächspunkt

Betrachten Sie Token Protection als die mittlere Leitplanke in einem umfassenderen Zero-Trust-Abwehrkonzept:

  • Anmeldeinformationen + MFA Eindringlinge an der Haustür stoppen
  • Token-Schutz verhindert den Diebstahl des Besucherausweises
  • Endpunkt-, Erkennungs- und Datenkontrollen Stoppen Sie laterale Bewegungen und Datendiebstahl

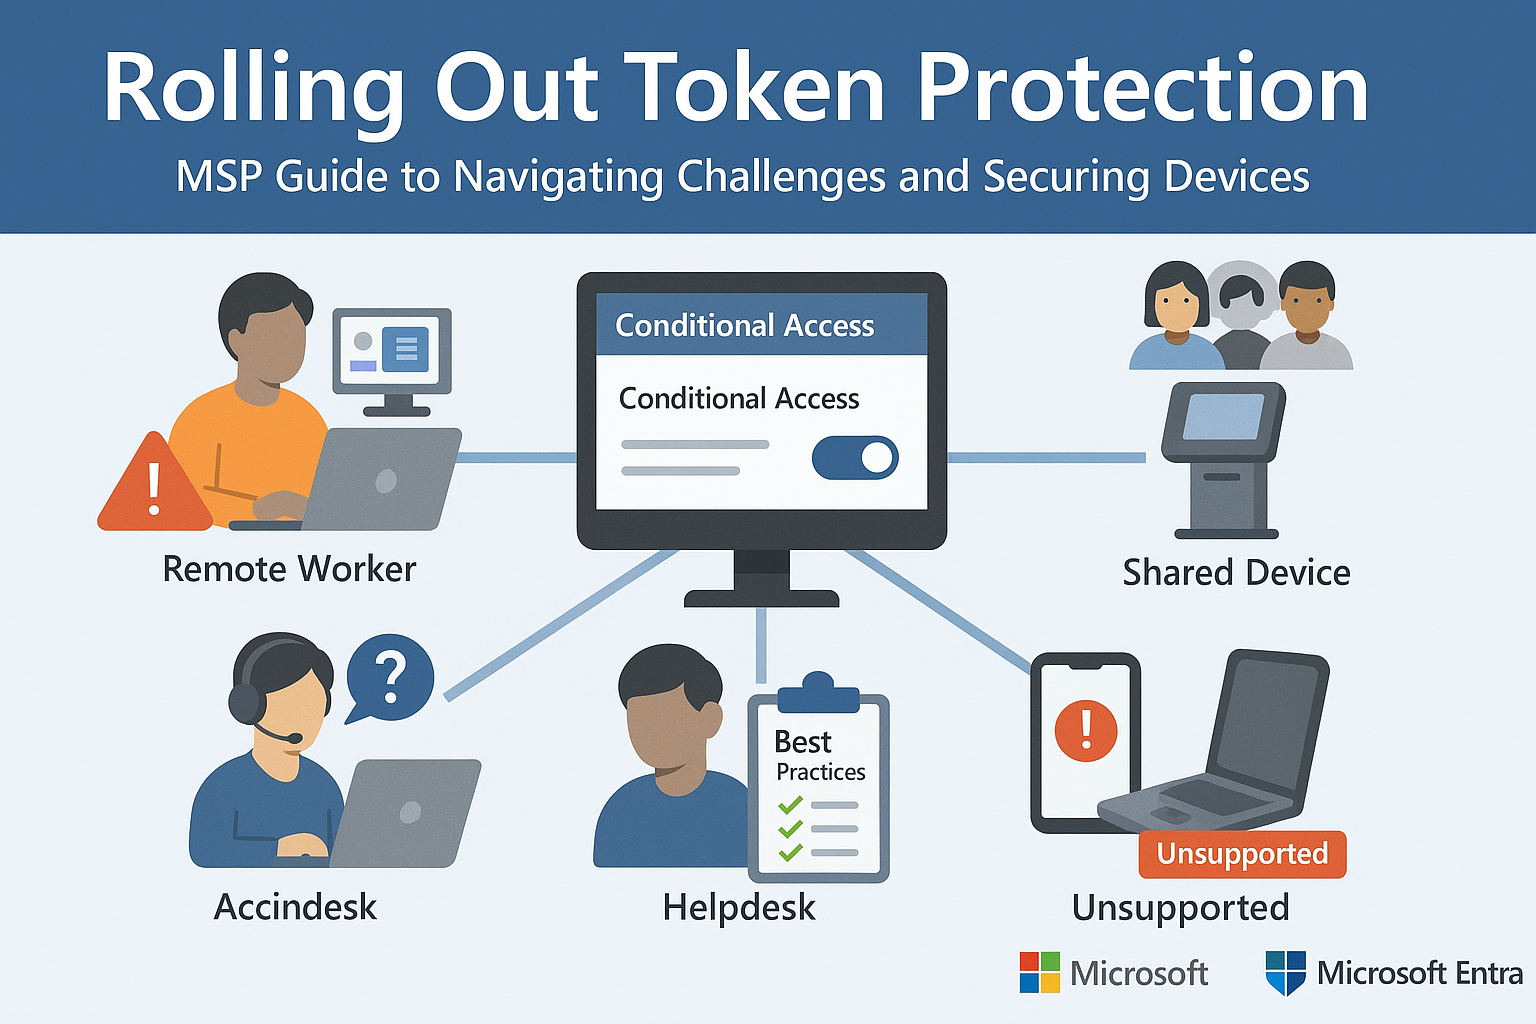
Sieben (7) häufige Herausforderungen beim Aktivieren des Token-Schutzes

1. Remote-Mitarbeiter auf BYOD- oder nicht verwalteten Geräten

Problem: Die Tokenbindung funktioniert nur auf Geräten, die bei Entra angebunden, hybrid angebunden oder registriert sind.

Auswirkungen: Persönliche oder nicht verwaltete Geräte, die nicht bei Entra oder Intune registriert sind, können nicht an das Token gebunden werden und verlieren den Zugriff auf Apps wie Outlook, SharePoint oder Teams.

Schadensbegrenzung:

  • Verwenden Sie Conditional Access-Filter, um BYOD-Benutzer ausschließen von der Durchsetzung zunächst
  • Informieren Sie Benutzer über die Registrierung ihrer Geräte bei Entra oder Intune.
  • Erwägen Sie, nicht verwalteten Benutzern ausschließlich den Webzugriff zu gewähren.

2. IT/Administratoren, die mehrere Geräte oder Jump-Hosts verwenden

Problem: Administratoren verwenden häufig mehrere VMs, RDP-Sitzungen oder Jump-Server, die keine Tokenbindung unterstützen.

Auswirkungen: Unterbricht Arbeitsabläufe wie den Zugriff auf Azure/M365-Portale von sekundären Systemen aus.

Schadensbegrenzung:

  • Beginnen mit Pilottests für Administratorgruppen
  • Überwachen Sie Anmeldeprotokolle für Token-Bindungsfehler
  • Fördern Sie die Verwendung unterstützter Authentifizierungsabläufe und Endpunkte

3. Gemeinsam genutzte Geräte (z. B. Kioske, Rezeptionen)

Problem: Token Protection setzt eine 1:1-Beziehung zwischen Gerät und Benutzer voraus.

Auswirkungen: Gemeinsame Anmeldungen oder häufiges Wechseln zwischen Benutzern können zu Sitzungskonflikten oder Anwendungsfehlern führen.

Schadensbegrenzung:

  • Gemeinsam genutzte Gerätegruppen ausschließen aus tokengebundenen Richtlinien
  • Entdecken Sie Alternativen wie Assigned Zugang or Windows-Profile pro Benutzer

4. Legacy-Apps und Clients von Drittanbietern

Problem: Apps, die keine moderne Authentifizierung (OAuth 2.0 + OpenID Connect) verwenden, können die Tokenbindung umgehen.

Auswirkungen: Es kann zu App-Abstürzen, fehlgeschlagenen Anmeldeversuchen oder unvorhersehbarem Verhalten kommen.

Schadensbegrenzung:

  • Bereitstellen von bedingtem Zugriff in Nur-Bericht-Modus
  • Verwenden Sie Protokolle, um Identifizieren von Legacy-Apps
  • Förderung der Migration nach moderne Authentifizierung

5. Nicht-Windows-Geräte (Mac, Linux, Mobilgeräte)

Problem: Tokenbindung wird derzeit nur von Windows 10+-Geräten unterstützt.

Auswirkungen: macOS, iOS, Android – selbst offizielle Microsoft-Apps wie Outlook Mobile erzwingen keine Tokenbindung.

Schadensbegrenzung:

  • Segmentrichtlinien nach Lernumgebung
  • Arbeiten jederzeit weiterbearbeiten können. Jede Präsentation und jeder KI-Avatar, den Sie von Grund auf neu erstellen oder hochladen, Gerätekonformität und App-basierte CA diese Endpunkte unterschiedlich zu schützen
  • Nicht unterstützte Betriebssysteme von Token-gebundenen Richtlinien ausschließen

6. VDI-Umgebungen (Citrix, Azure Virtual Desktop)

Problem: Virtuelle Desktops führen häufig zu Problemen bei der Token-/Gerätekopplung aufgrund von gepoolten Profilen und Sitzungsresets.

Auswirkungen: Häufige erneute Authentifizierung oder unterbrochene App-Sitzungen.

Schadensbegrenzung:

  • Testen der Tokenbindung in VDI-Szenarien vor der Erzwingung
  • Geht davon ausgenommen VDI-Endpunkte vollständig von dieser CA-Richtlinie

7. Verwirrung der Endbenutzer und Helpdesk-Belastung

Problem: Verbindungsfehler führen typischerweise zu vagen „Anmeldefehlern“, was die Benutzer frustriert und das Ticketaufkommen erhöht.

Schadensbegrenzung:

  • Danach interne Supportdokumente mit Beispielen für häufige Token-Bindungsfehler
  • Schulen Sie Helpdesk-Teams, um Probleme bei der Geräteregistrierung schnell zu erkennen und zu lösen
  • Senden Vorabkommunikation an Benutzer, bevor die Durchsetzung aktiviert wird

Bewährte Methoden für die Bereitstellung

Um eine erfolgreiche Einführung sicherzustellen, empfehlen Microsoft und erfahrene IT-Experten den folgenden schrittweisen Ansatz:

  1. Starten Sie im Nur-Bericht-Modus
    • Simulieren Sie die Auswirkungen von Richtlinien, ohne den Zugriff zu blockieren
    • Arbeiten jederzeit weiterbearbeiten können. Jede Präsentation und jeder KI-Avatar, den Sie von Grund auf neu erstellen oder hochladen, Anmeldeprotokolle zur Überwachung von Fehlern unter „Token-Bindungsstatus“
  2. Pilotprojekt mit interner IT oder kleinen Abteilungen
    • Sammeln Sie Feedback von Power-Usern und beheben Sie Probleme frühzeitig
  3. Analysieren Sie die App-Kompatibilität und den Gerätestatus
    • Verwenden Sie Werkzeuge wie Einblicke in die Politik und Azure AD-Protokolle
    • Identifizieren Sie Benutzer auf nicht konformen Betriebssystemen, Legacy-Clients oder gemeinsam genutzten Systemen
  4. Risikogruppen zunächst von der Durchsetzung ausnehmen
    • BYOD, gemeinsam genutzte PCs, VDI-Benutzer oder Führungskräfte, die auf mehrere Plattformen angewiesen sind
  5. Informieren Sie die Benutzer, bevor Sie Maßnahmen ergreifen
    • Erkläre das warum hinter der Politik
    • Stellen Sie Links zu Leitfäden zur Selbstregistrierung und Supportkanälen bereit

Abschließende Gedanken für MSPs

Der Tokenschutz ist ein wichtiger Schritt zur Verhinderung von Token-Replay-Angriffen und Business Email Compromise, aber er ist nicht „einrichten und vergessen“. Managed Service Provider (MSPs) müssen die Implementierung sorgfältig, kontextbezogen und unter Berücksichtigung der Kundenaufklärung durchführen.

Durch vorsichtiges Pilotieren, die Nutzung des reinen Berichtsmodus und die proaktive Kommunikation mit den Endbenutzern können MSPs diese Funktion so implementieren, dass der Schutz maximiert wird, ohne die Arbeitsabläufe zu beeinträchtigen.

Quellen und weiterführende Literatur:


Neueste Blogs

Bleiben Sie auf dem Laufenden mit den neuesten Sicherheitseinblicke

Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

CyberHoot-Warnung: KI-gestützte Cyberangriffe – Was Unternehmen wissen müssen

CyberHoot-Warnung: KI-gestützte Cyberangriffe – Was Unternehmen wissen müssen

Fazit: KI kann bekannte Cyberangriffe beschleunigen und leichter skalieren. Solide Sicherheitsgrundlagen bleiben jedoch unerlässlich.

Weiterlesen

Geschwindigkeitskontrollen vs. Rabatte für sicheres Fahren: Warum Belohnungen zu besseren Sicherheitsgewohnheiten führen

Geschwindigkeitskontrollen vs. Rabatte für sicheres Fahren: Warum Belohnungen zu besseren Sicherheitsgewohnheiten führen

Stellen Sie sich vor, Sie fahren auf der Autobahn, etwa 20 km/h über dem Tempolimit, wie der übrige Verkehr. Vor Ihnen bremsen Sie...

Weiterlesen

CyberHoot-Warnung: Microsoft Outlook ist ausgefallen. Ihre Urteilsfähigkeit nicht.

CyberHoot-Warnung: Microsoft Outlook ist ausgefallen. Ihre Urteilsfähigkeit nicht.

Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...

Weiterlesen