Google hat eine neue Cookie-Schutzmaßnahme entwickelt und veröffentlicht, die gestohlene Session-Cookies auf allen anderen Geräten für Websites, die diese Methode unterstützen, nutzlos macht. Hier erfahren Sie, was diese Maßnahme bewirkt, wem sie hilft und was Sie jetzt tun können.
Die kurze Version
Infostealer-Malware benötigt weder Ihr Passwort noch Ihre MFA-Codes. Alles, was sie braucht, ist die kleine Datei, die Ihr Browser nach dem Anmelden speichert – ein sogenannter Session-Cookie. Jahrelang reichte es aus, diese Datei zu stehlen, um sich online als Sie auszugeben und Benutzernamen, Passwörter und sogar die Multi-Faktor-Authentifizierung (MFA) zu umgehen. Chrome verknüpft diese Datei nun mit Ihrem spezifischen Gerät, sodass Session-Cookies nicht mehr funktionieren und Angriffe wie „Session-Diebstahl“ verhindert werden.
Wenn Sie sich auf einer Website anmelden, erhält Ihr Browser einen Session-Cookie, ein kleines Token, das Ihre Anmeldung bestätigt. Ab diesem Zeitpunkt vertraut der Server diesem Token, nicht mehr Ihrem Passwort. Dies machte das Surfen schnell und komfortabel, schuf aber auch eine gravierende Sicherheitslücke. Wer den Cookie besitzt, kontrolliert Ihre Sitzung – ohne Passwort und ohne Zwei-Faktor-Authentifizierung.
Malware-Familien wie LummaC2, die sich auf Infostealer spezialisiert haben, sammelten diese Token in den Jahren 2024 und 2025 unbemerkt und verkauften sie auf Online-Märkten. Da Cookies oft tagelang oder wochenlang gültig bleiben, hatten Angreifer ausreichend Zeit, sie zu nutzen, bevor es jemand bemerkte.
Es gibt keine zuverlässige Methode, das Exfiltrieren von Cookies allein durch Software auf irgendeinem Betriebssystem zu verhindern.
Google-Sicherheitsteam, April 2026
Googles Lösung heißt Device Bound Session Credentials (DBSC). Sie ist ab sofort für alle Windows-Nutzer mit Chrome 146 verfügbar, die Unterstützung für macOS folgt in Kürze. Das Prinzip ist einfach: Anstatt einem Cookie allein zu vertrauen, verknüpft Chrome die Sitzung mit dem physischen Gerät, auf dem Sie sich angemeldet haben. Selbst wenn ein Dieb den Cookie stiehlt, funktioniert er auf keinem anderen Gerät mehr.
Googles eigene Tests zeigten, dass DBSC während der Beta-Phase 94 % der Cookie-Diebstahlversuche blockierte. Die verbleibenden 6 % Erfolge erforderten Malware, die zuvor auf dem Rechner installiert worden war und den privaten Schlüssel nutzen konnte. Jede Sitzung verwendet zudem einen separaten Schlüssel pro Website, sodass Websites dieses System nicht verwenden können, um Sie über verschiedene Besuche hinweg zu verfolgen oder Ihre Aktivitäten miteinander zu verknüpfen.
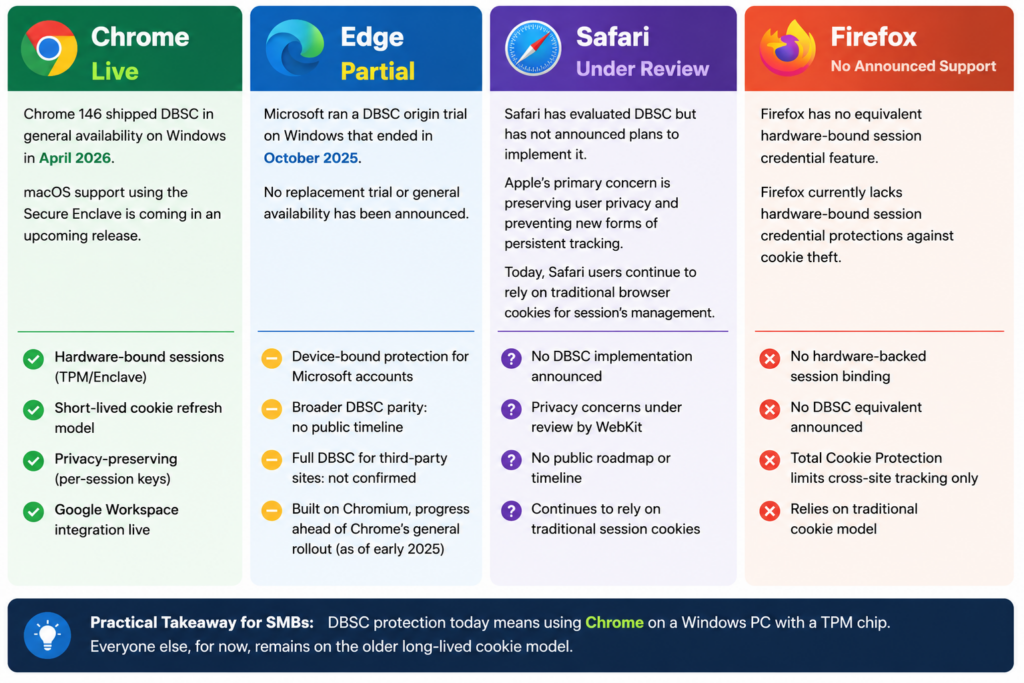
Chrome hat als Erster und umfassendster reagiert. Hier ein Vergleich des aktuellen Stands der wichtigsten Desktop-Browser in puncto Schutzmaßnahmen. Apple äußerte Bedenken hinsichtlich eines „Super-Cookies“, der sitzungsübergreifendes Tracking ermöglicht, das nicht gelöscht werden kann. Die W3C-Spezifikation begegnet diesem Problem, indem sie sicherstellt, dass Schlüssel zusammen mit Website-Daten gelöscht werden. Apple befindet sich weiterhin im Status „in Diskussion“, nicht mehr in Entwicklung.
Dieser Schutz ist real und wichtig. Er ist aber noch nicht das Ende der Geschichte. Hier sind vier Dinge, die Sie beachten sollten.
Bereits gestohlene Cookies
Die bereits online kursierenden 51.7 Millionen Anmeldeinformationspakete sind nicht betroffen. DBSC schützt nur neue Sitzungen, die nach seiner Aktivierung erstellt werden.
Ältere Hardware
Geräte ohne TPM oder Secure Enclave verhalten sich wie zuvor ungeschützt. Viele ältere Business-Computer verfügen nicht über diesen Chip; überprüfen Sie daher Ihr Gerät.
Führen Sie den PowerShell-Befehl aus: Get-Tpm
Auch Webseiten müssen aktualisiert werden.
DBSC erfordert, dass die Website die entsprechende Unterstützung implementiert. Google und Okta haben dies bereits umgesetzt. Die meisten anderen Apps und Plattformen arbeiten noch daran.
Andere Browser werden nicht abgedeckt.
Wer Firefox, Safari oder Edge ohne vollständige DBSC-Unterstützung nutzt oder einen mobilen Browser für den Arbeitszugriff verwendet, genießt diesen Schutz derzeit nicht.
Sie müssen kein Sicherheitsexperte sein, um davon zu profitieren. Chrome erledigt die komplexen Aufgaben auf unterstützter Hardware automatisch. Ihre Aufgabe ist es, sicherzustellen, dass es seine Funktion einwandfrei erfüllt.
Öffnen Sie auf Ihrem Mobilgerät Chrome und gehen Sie zu Einstellungen, dann zu Hilfe und anschließend zu Über Google Chrome. Falls Sie nicht Version 146 oder höher verwenden, aktualisieren Sie jetzt. Unter Windows 11 verfügt Ihr Gerät mit hoher Wahrscheinlichkeit über den benötigten TPM-Chip. Bei älteren Geräten oder Windows 10 überprüfen Sie bitte die Spezifikationen des Herstellers.
Für Geschäftsinhaber und IT-Leiter: Ergänzen Sie Ihr nächstes Team-Meeting um Folgendes: Stellen Sie sicher, dass Ihre Mitarbeiter Chrome Version 146 oder höher verwenden, bitten Sie Ihren IT-Ansprechpartner, die Aktivierung von TPM auf Windows-Geräten zu überprüfen, und achten Sie auf Ankündigungen Ihrer wichtigsten Geschäftsanwendungen zur DBSC-Unterstützung. Die Entwicklung schreitet rasant voran.
Kurz gesagt: Aktualisieren Sie Chrome, prüfen Sie Ihre Hardware auf einen TPM-Chip und freuen Sie sich darüber, dass viele Websites schon bald verhindern werden, dass gestohlene Session-Cookies funktionieren und somit Angriffe auf Session-Cookie-Diebstahl gestoppt werden. Die Cookie-Monster haben dann keine Chance mehr!
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
Weiterlesen
Die meisten Phishing-Tests täuschen Ihre Mitarbeiter. Dieser hier begrüßt Sie zuerst! HootPhish sagt gleich zu Beginn: Das ist...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.

