Die EvilProxy-Malware umgeht MFA, um das E-Mail-Konto des Opfers zu übernehmen.
Update vom 29. August 2024: Dieser Reddit-Thread enthält wertvolle Anweisungen , wie Sie diese Angriffe in Ihren O365-Umgebungen verhindern können, ohne dass eine E2-Lizenz oder höher erforderlich ist.
Eine Microsoft-Lizenz der Stufe E2 und höher ermöglicht die Aktivierung des bedingten Zugriffs mit der Option „ Tokenschutz für Anmeldesitzungen erforderlich “. Dadurch werden Replay-Angriffe auf Authentifizierungstoken verhindert. Warum ist dieser Schutz nicht in allen Lizenzstufen standardmäßig enthalten?
Wie kann man sich vor Post Authentication Token-Angriffen in O365 ohne E2- oder höhere Lizenzierung schützen?
Laut Reddit-Benutzer LookingatCrows können Sie Ihre Richtlinien für bedingten Zugriff in Office 365 so konfigurieren, dass die Wiederverwendung gestohlener Authentifizierungstoken verhindert wird. Gehen Sie dazu folgendermaßen vor:
1. Kompatibles Gerät erforderlich
Kompatible Geräte müssen bestimmte in Intune festgelegte Anforderungen erfüllen. Nur Geräten in Intune können Konformitätsrichtlinien zugewiesen werden. Darauf bezieht sich die Einstellung für bedingten Zugriff.
2. Für den Benutzer nicht zulässige Plattformen blockieren
Verbinden Sie Ihre Geräte (a) hybrid, (b) mit Entra oder (c) über Integrationen von einem anderen MDM. Blockieren Sie außerdem die persönliche Registrierung von Geräten. Dies ermöglicht die Anmeldung auf einer Plattform von Milliarden von Geräten auf nur die unternehmenseigenen Geräte.
3. Beschränken Sie die Standorte der Organisation, sofern möglich.
Dabei handelt es sich um den Geolokalisierungsschutz, der Benutzer daran hindern würde, sich aus Ländern oder Orten, die nicht dazu berechtigt sind, remote anzumelden.
Update vom 7. Februar 2024 – Hacker betten bösartige Evil-Proxy-Links in harmlos aussehende „Abmelden“-Links ein.
CyberHoot entdeckte kürzlich bösartige Abmeldelinks, die Sitzungscookies für E-Mail- und Bankkonten eines Benutzers stahlen. Der Hacker stahl die E-Mail-Sitzung und ein Banksitzungs-Token, was den Angriff zum Scheitern brachte. Nachdem er die E-Mail-Adresse des Bankkontos aktualisiert und das Anmeldekennwort geändert hatte, rief die Betrugsbekämpfungsabteilung innerhalb weniger Minuten an und erkundigte sich nach der Aktivität. Von dort aus wurde der Vorfall innerhalb von 30 Minuten gelöst.
Gelernte Lektionen aus dem Vorfall:
Seien Sie bei E-Mails, die Sie erhalten, NIEMALS unvorsichtig. Es kann sich um eine allgemeine Mitteilung, eine Wohltätigkeitsorganisation oder eine Werbung für einen Fitnessclub handeln. Es muss nicht dringend oder emotional sein. Bevor Sie auf „Abmelden“ klicken, wenden Sie alle Phishing-Schulungen an, die Sie von HootPhish (oder andere). Beginnen Sie mit der Suche nach Tippfehler-Squatted Domains.
Stellen Sie sicher, dass die Multi-Faktor-Authentifizierung für alle Ihre Konten und alle Aktivitäten, einschließlich Kennwortzurücksetzungen, aktiviert ist.
Reichen Sie Ihre Steuern frühzeitig einBei diesem Vorfall hatte der Hacker Zugriff auf die Sozialversicherungsnummer, das Geburtsdatum und die Adresse des Benutzers. Alles, was er für Identitätsdiebstahl oder die Einreichung von Steuererklärungen für eine hohe, saftige Rückerstattung an den Ort seiner Wahl benötigt.
10. August 2023 – Microsoft hat eine große Anzahl übernommener Konten gemeldet, obwohl MFA aktiviert war; der Übeltäter ist evilproxy.
CyberHoot vCISOs verzeichneten in den letzten 24 Stunden zwei (2) Kompromittierungen von M365-Konten. Wir haben untersucht, wie es zu solchen Angriffen auf Konten mit aktivierter Multi-Faktor-Authentifizierung (MFA) kommen kann. Folgendes haben wir herausgefunden: Bleeping Computer berichtete gestern über einen Vorfall, bei dem unbekannte Hacker, vermutlich aus Griechenland, mit der Hacker-Malware „EvilProxy“ mehr als 120,000 Microsoft 365-E-Mail-Konten angriffen.
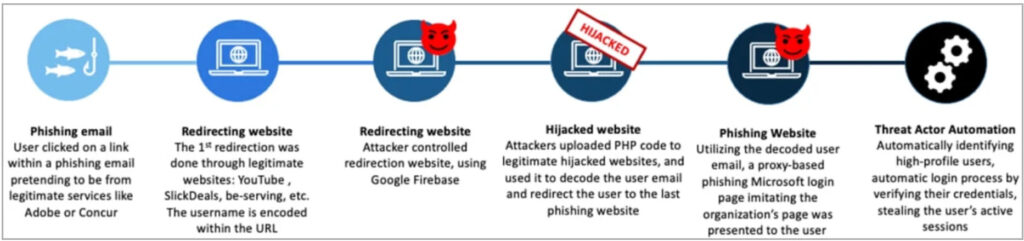
Übersicht über die Funktionsweise von Evil Proxy:
Der Grund dafür, dass dies so gut funktioniert, liegt darin, dass die Sitzungen des Opfers beim Anmelden bei seinem 365-Konto scheinbar einwandfrei funktionieren. Der gestohlene Sitzungsschlüssel des Hackers ermöglicht es ihm, die MFA zu umgehen und so ein neues MFA-Token einzurichten, Weiterleitungsregeln zu ändern und alles andere zu tun, was er möchte, da ihm bereits Zugriff auf das O365-E-Mail-Konto des gehackten Benutzers gewährt wurde. Warnung: Wenn Sie sich keine Sorgen machen, nur weil Sie kein O365-Kontobenutzer sind, denken Sie noch einmal darüber nach. EvilProxy verfügt über Client-Versionen, die auch E-Mail-Konten von Apple, Google, Twitter, GitHub, GoDaddy und PyPI angreifen.
Was passiert, nachdem die Hacker eingedrungen sind?
Sobald ein Microsoft 365-Konto kompromittiert ist, fügen die Bedrohungsakteure ihre eigene Multi-Faktor-Authentifizierungsmethode hinzu (über die Authenticator-App mit Benachrichtigung und Code), um Beständigkeit zu gewährleisten.
Sie können auch E-Mail-Regeln hinzufügen, um ihre Präsenz und die von ihnen ausgehende Kommunikation zu verbergen. Oftmals durchsuchen sie alle E-Mail-Adressen, mit denen kommuniziert wurde, und starten eine ähnliche Phishing-Kampagne, um das Vertrauen der Kontakte des kompromittierten E-Mail-Kontoinhabers auszunutzen.Diese E-Mail kam vom CFO des Unternehmens. Ich vertraue dieser Person, klicke auf ihr Adobe-Dokument oder ihren PDF-Anhang und authentifiziere mich, um es anzuzeigen."
So verbessern Sie den Schutz vor EvilProxy in Ihren E-Mail-Systemen:
Implementieren Sie über Ihre Microsoft-Lizenz bedingten Zugriff auf Ihre E-Mail, um die Anmeldung auf bestimmte Geräte und geografische Standorte zu beschränken. Falls in Ihrer Lizenz verfügbar, aktivieren Sie „Unmögliches Reisen" Einschränkungen.
Verwenden Sie, falls verfügbar, Microsoft InTune, um nicht vertrauenswürdigen Geräten den Zugriff zu verweigern (konfigurieren Sie eine solche Richtlinie in Ihrer eigenen spezifischen Lösung zur Verwaltung mobiler Geräte).
Aktivieren und nutzen Sie kennwortlose Authentifizierungsmethoden wie Windows „Hello“ for Business (beachten Sie jedoch, dass Ihr Unternehmen über Geräte zur biometrischen Identifizierung (Gesichts-, Fingerabdruck- oder Iriserkennung) verfügen muss).
Erwägen Sie die Verwendung eines Hardware-Tokens für die MFA-Methode (FIDO2-Sicherheitsschlüssel). Beachten Sie, dass hierfür auch biometrische Endbenutzergeräte erforderlich sind.
Weitere zu berücksichtigende Maßnahmen:
Schulen Sie Ihre Mitarbeiter darin, Phishing-Angriffe zu erkennen und zu löschen.
Testen Sie Ihre Mitarbeiter mit innovativen Phishing-Simulationen wie dem HootPhish-Angebot von CyberHoot. Es handelt sich um eine positive, lehrreiche, aufgabenbasierte Phishing-Simulation und einen entsprechenden Test. Die Simulation führt zu deutlich besseren Cyber-Kompetenzen bei Mitarbeitern, die Phishing-Angriffe selbstständig, sicher und effizient erkennen können.
Was tun Sie nach einem Angriff?
Setzen Sie das Passwort des Opfers zurück und widerrufen Sie alle angemeldeten Sitzungen. Bitte beachten Sie: Microsoft 365 kann die Sitzungstoken nicht widerrufen. Daher kann ein Hacker zwischen einer Stunde und einem Tag im Konto aktiv bleiben..
Widerrufen Sie alle unerwarteten Änderungen an MFA-Konfigurationen des Kontos.
Suchen und entfernen Sie alle unerwarteten „Regeln“ zur Posteingangsmanipulation.
Externe Weiterleitungsregeln deaktivieren (Hinweis: Dies kann auf Domänenebene für alle Benutzerkonten erfolgen und kann für die Zukunft eine gute Entscheidung sein. Holen Sie unbedingt die entsprechenden Genehmigungen ein, bevor Sie die Weiterleitung deaktivieren.)
Ungewöhnliche Aktivitäten von ungewöhnlichen IP-Adressen oder Standorten in den E-Mail-Überwachungsprotokollen kompromittierter Konten.
Führen Sie einen Malware-Scan auf dem betreffenden Gerät durch. Obwohl diese Ereignisse normalerweise nicht mit Malware in Verbindung gebracht werden, können sie sich auf andere Angriffswege ausweiten, einschließlich der Einlagerung von Malware.
Bleiben Sie auf dem Laufenden mit den neuesten Sicherheitseinblicke
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.