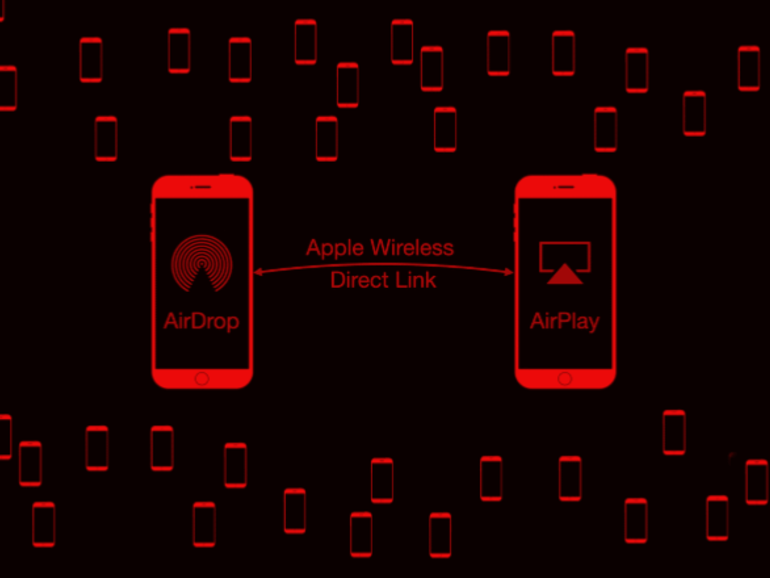
Ian Beer, Cybersicherheitsforscher (und White-Hat-Hacker) von Googles Project Zero, veröffentlichte im Dezember 2020 einen Artikel, in dem er beschreibt, wie Hacker in iPhones in der Nähe eindringen und persönliche Daten stehlen können. Die Sicherheitslücke nutzt eine Schwachstelle in Apples drahtlosem Verbindungsprotokoll Apple Wireless Direct Link (AWDL), erfordert keine Interaktion des Opfers und ermöglicht die vollständige Kontrolle über ein ungepatchtes iPhone. Fairerweise muss Apple gestehen, dass diese Sicherheitslücke in iOS 13.1.1x und Mac OS 10.15.3x behoben wurde.
AWDL steht für „Apple Wireless Direct Link“ und ist ein Netzwerkprotokoll, das Apple-Geräte – iPhones, iPads, Macs und Apple Watches – für den direkten Datenaustausch zwischen verschiedenen Peer-to-Peer-Netzwerken (Peer-to-Peer) nutzt. Wenn Sie ein Apple-Gerät besitzen, verbinden Sie sich wahrscheinlich mehrmals täglich mit solchen Peer-to-Peer-Netzwerken, ohne es zu merken. AWDL wird beispielsweise für AirDrop (Dateiübertragung), AirPlay (Musikübertragung), Sidecar (Videoübertragung) oder sogar beim Annehmen von Anrufen über Ihre Apple Watch verwendet. Selbst wenn Sie diese Funktionen nicht nutzen, andere in Ihrer Nähe aber schon, kann sich Ihr Gerät unbemerkt mit einem AWDL-Netzwerk verbunden haben. Ein Google-Forscher ging auf Nummer sicher und entdeckte eine weitere Schwachstelle im AWDL-Protokoll. Dadurch konnte er AWDL auf jedem iPhone in weniger als zwei Minuten aktivieren und das Gerät anschließend vollständig ausnutzen.
Beers Artikel schließt mit einem kurzen Video (unten), das ihn beim Stehlen eines Fotos von seinem Handy mithilfe eines im Nebenraum aufgestellten Hacking-Kits zeigt:
WLAN ermöglicht die Verbindung zu einem Netzwerk. Zuhause schließt man einen WLAN-Router an das Modem an, wodurch das WLAN-Netzwerk erstellt wird. Der Router sendet einen Netzwerknamen und akzeptiert Verbindungen über einen bestimmten Kanal. Diese passwortgeschützten WLAN-Netzwerke verfügen über Verschlüsselung und weitere Sicherheitsmaßnahmen zum Schutz der Nutzer. Apples AWDL erfordert jedoch nicht , dass sich die Nutzer im selben passwortgeschützten Netzwerk befinden, um eine Peer-to-Peer-Verbindung herzustellen. AWDL besitzt keine integrierte Verschlüsselung und weist Mängel in anderen grundlegenden Sicherheitsfunktionen auf, wodurch diese Sicherheitslücke ausgenutzt werden kann.
Beer merkte an, dass mit geeigneter Technik und Hardware nach Aktivierung von AWDL ein vollständiger Exploit innerhalb weniger Sekunden ausgeführt werden kann. Er vermutet, dass es bessere Methoden gibt, AWDL ohne Brute-Force-Angriff zu aktivieren . Wichtig ist, dass diese Schwachstelle wurmartig weiterverbreitet werden kann; ein kompromittiertes Gerät kann dann selbst dazu verwendet werden, andere Geräte anzugreifen, mit denen es in Kontakt kommt.
Beer meldete diese Sicherheitslücke bereits vor Monaten an Apple, und sie wurde bereits behoben. Wenn Sie Ihr iPhone im Jahr 2020 aktualisiert haben, sind Sie vor diesem Hack geschützt. Smartphone-Nutzer sollten jedoch stets die folgenden Schritte beachten, um das Risiko, Opfer eines solchen Angriffs zu werden, zu minimieren:
Quellen:
Zusätzliche Lektüre:
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.

