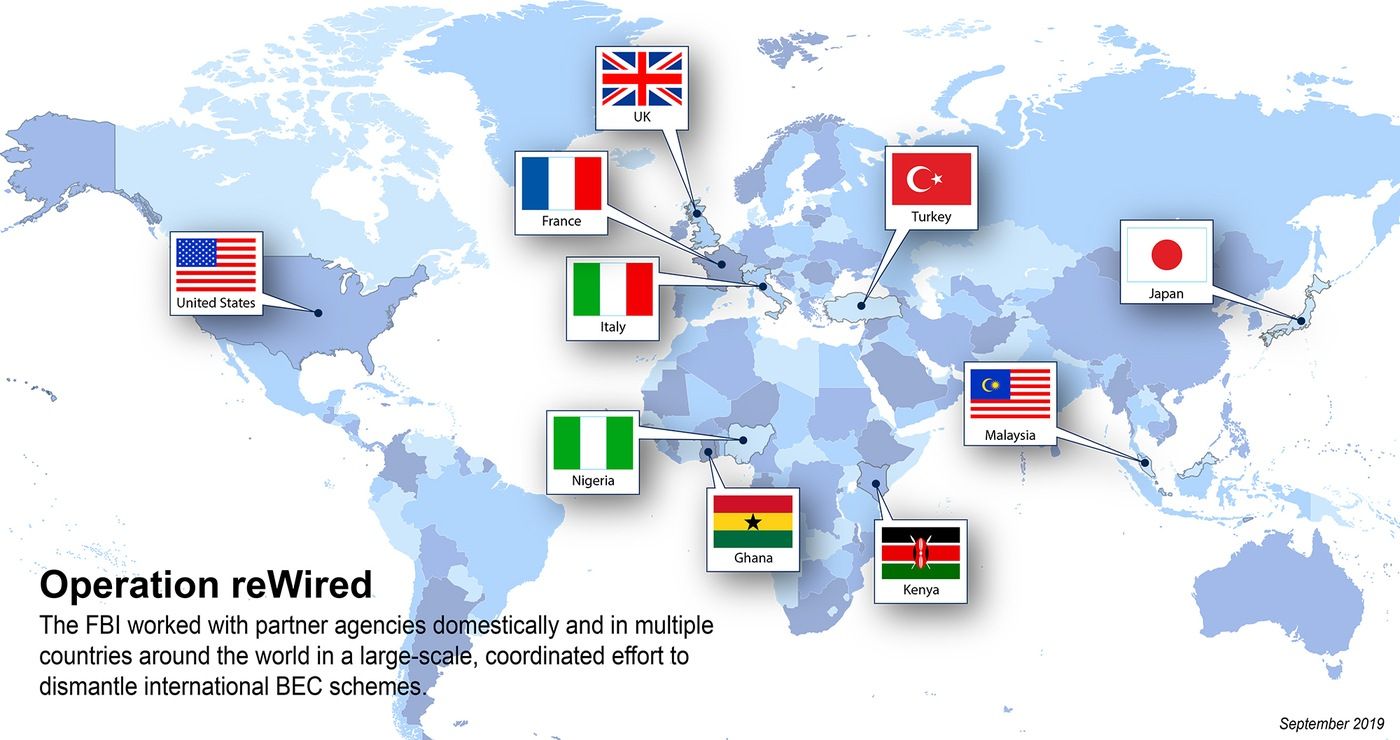
Ein Punkt für die Guten! Das FBI-Projekt „ Operation ReWired“ zerschlug ein Netzwerk von Hackern, die mithilfe von Business Email Compromise ( BEC)-Angriffen Betrug begingen. Dies führte zur Verhaftung von 281 mutmaßlichen Hackern wegen Überweisungsbetrugs (3.7 Millionen US-Dollar konnten zurückerlangt werden). Zusätzlich sollen diese Hacker 250,000 Fälle von Identitätsdiebstahl und 10,000 Fälle von Steuerbetrug begangen haben. Im Rahmen der Operation wurden über 118 Millionen US-Dollar an betrügerischen Überweisungen beschlagnahmt, die nun zurückgezahlt werden können! Der September 2019 war ein großartiger Monat für die Cybersicherheit!
Bei einem Business Email Compromise (BEC) wird in ein E-Mail-Konto, meist von einer Person aus dem Finanzbereich, eingebrochen. Dies geschieht häufig durch Phishing-Angriffe, die zum Diebstahl von Zugangsdaten führen, wie im kürzlich erschienenen Artikel von CyberHoot mit dem Titel „ Domino-Angriff“ beschrieben . Zugangsdaten werden gestohlen, wenn ein Opfer auf einen Link in einer betrügerischen Phishing-E-Mail klickt oder eine gefälschte Rechnung öffnet. Dadurch gelangt das Opfer auf eine schädliche Website, die zur Eingabe von E-Mail-Adresse und Passwort auffordert. Diese E-Mails stammen oft von jemandem, den Ihr Finanzchef bereits kennt, die Absenderadresse ist also korrekt und erwartet. Das E-Mail-Konto der anderen Person aus dem Finanzbereich wurde wahrscheinlich von Hackern kompromittiert, die es nun auf Ihren Finanzchef abgesehen haben.
Dieser Angriff führt dazu, dass ein Hacker in das E-Mail-Konto des Finanzvorstands eindringt, dessen E-Mails zu Finanztransaktionen liest und normale Überweisungen umleitet, indem er betrügerische Überweisungsanweisungen in die E-Mail-Konversationen einfügt. Der Erfolg dieses Betrugs beruht ausschließlich darauf, dass beide Parteien diese Änderungen der Überweisungsanweisungen niemals außerhalb der E-Mail authentifizieren. Dies führt dazu, dass Geld auf Hackerkonten überwiesen wird, die meist nicht zurückverfolgt werden können. Diese betrügerisch überwiesenen Gelder werden selten wiederhergestellt.
Die Operation ReWire wurde durch die gemeinsame Arbeit von Strafverfolgungsbehörden aus zehn Ländern ermöglicht. Gemeinsam deckten sie ein komplexes Netzwerk aus Hackern, Phishing-Angriffen, Geldwäschern und Geldwäscheaktivitäten auf. Diese Operation beweist, dass internationale Zusammenarbeit der Strafverfolgungsbehörden möglich ist. Sie sendet zudem eine klare Botschaft an Hacker: Sie werden gefasst. Cyber AI hat Fälle von BEC-Betrug in kleinerem Umfang beobachtet, die durch Social Engineering und Phishing-Angriffe verursacht wurden und nie aufgeklärt (oder gemeldet) werden. Der Grund dafür ist, dass die Schadenssummen zu gering waren, um das FBI oder die internen Strafverfolgungsbehörden einzuschalten. Kleine und mittlere Unternehmen (KMU) weltweit stehen an vorderster Front im Kampf gegen BEC-Betrug! Die Lage verschärft sich von Jahr zu Jahr; allein im Jahr 2018 haben sich die finanziellen Verluste verdoppelt .
Diese enormen Verluste haben das FBI veranlasst, BEC-Betrug zu einer Priorität seiner Behörde zu machen. Im Juni 2018 nahm das FBI bei einer ähnlichen Aktion gegen BEC-Betrug 74 Personen fest und beschlagnahmte 2.4 Millionen US-Dollar. Diese Aktionen und Festnahmen machen Hackern deutlich: Sie können und werden erwischt.
Die Sicherheitsabteilung von Verizon veröffentlicht jährlich einen Bericht über Datenschutzverletzungen ( Data Breach Incident Report , DBIR), der die Trends bei Cyberangriffen zusammenfasst und aufzeigt, wer gehackt wird und wie die Angriffe erfolgen. BEC (Business Enforcement Crime) steht dabei weit oben auf der Liste. Besonders wichtig ist, dass KMU 15-mal häufiger erfolgreich angegriffen werden als kleinere und größere Unternehmen mit weniger als 10 oder mehr als 100 Mitarbeitern. Dadurch sind KMU dem größten Risiko gezielter BEC-Angriffe ausgesetzt. Doch keine Sorge, wenn Sie ein Kleinunternehmer sind! Es gibt einfache Maßnahmen, die Sie in Ihrem Unternehmen ergreifen können, um sich zu schützen.
Selbst nach der Zerschlagung dieses kriminellen Netzwerks durch das FBI ist dies angesichts der geschätzten Verluste von 26 Milliarden US-Dollar über drei Jahre nur ein Tropfen auf den heißen Stein . Das FBI empfiehlt weiterhin, ein Sensibilisierungs- und Schulungsprogramm zum Schutz Ihres Unternehmens einzuführen. Daher müssen Sie sich auf solche Angriffe vorbereiten. Glücklicherweise sind die Vorbereitungen bei Business Email Compromise (BEC) relativ unkompliziert. Die wichtigste Maßnahme ist die Überprüfung und Dokumentation Ihres Überweisungsprozesses. CyberAl empfiehlt, alle Änderungen der Überweisungsdaten außerhalb von E-Mails, vorzugsweise telefonisch, zu bestätigen. Stellen Sie sicher, dass alle Beteiligten korrekte Überweisungsdaten haben. Rufen Sie nicht die in einer betrügerischen E-Mail angegebene Telefonnummer an, um neue Überweisungsdaten zu bestätigen. Diese Nummer ist höchstwahrscheinlich ebenfalls gefälscht. Suchen Sie stattdessen eine bekannte, gültige Telefonnummer und kontaktieren Sie diese, um die Daten zu verifizieren.
Durch diese Aktion wurden 281 potenziell böswillige Akteure verhaftet und betrügerische Überweisungen im Wert von über 118 Millionen US-Dollar sichergestellt. Noch wichtiger ist: Operation ReWire beweist, dass internationale Strafverfolgungsbehörden zusammenarbeiten können. Sie beweist, dass sich Hacker nicht hinter Computerbildschirmen in den dunklen Ecken des Internets verstecken können. Dies ist ein wichtiger Erfolg. Wir freuen uns über diesen Erfolg, überprüfen aber auch unsere Geschäftsprozesse, um uns vor BEC- und Überweisungsbetrug zu schützen.
Schulen Sie Ihre Mitarbeiter im Umgang mit Business Email Compromise und erhalten Sie mit einer kostenlosen 30-tägigen Testversion von CyberHoot Zugriff auf Dokumente zum Thema Geldtransfer.
Werden Sie aufmerksamer, um sicherer zu werden.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.