Sicherheitsforscher in Deutschland haben eine Pressemitteilung zu ihren Forschungsergebnissen veröffentlicht, die auf der Usenix 2021 vorgestellt werden sollen. Sie präsentierten Ergebnisse, die belegen, dass „Apple AirDrop mehr als nur Dateien überträgt“. Sie erklärten: „Wir haben erhebliche Datenschutzlücken in Apples Dateiaustauschdienst entdeckt.“ Dieser Artikel fasst diese Lücken zusammen, damit Sie entscheiden können, ob sie gravierend genug sind, um die Nutzung einzustellen. Wir von CyberHoot sind der Ansicht, dass die folgenden Schutzmaßnahmen es uns ermöglichen, AirDrop weiterhin zu nutzen.
Für alle, die kein iPhone oder keinen Mac besitzen: AirDrop ist eine latenzarme, verschlüsselte und schnelle WLAN-Peer-to-Peer-Verbindung, die Apple-Nutzer zum Teilen von Dateien und Fotos verwenden. Dieses Tool heißt AWDL (Apple Wireless Direct Link) . AWDL wird hauptsächlich über AirDrop genutzt, aber auch beim Streamen von Musik auf Apple TV via AirPlay oder bei der Verwendung des iPads als zweiten Bildschirm mit „ Sidecar “.
Das Problem liegt laut den Forschern im „ Nur Kontakte“ -Modus von AirDrop. In diesem Modus legt man fest, dass AirDrop keine Verbindungen von beliebigen Nutzern, sondern nur von Nutzern aus der eigenen Kontaktliste akzeptiert. Die verfügbaren AirDrop-Einstellungen sind in der folgenden Abbildung dargestellt:
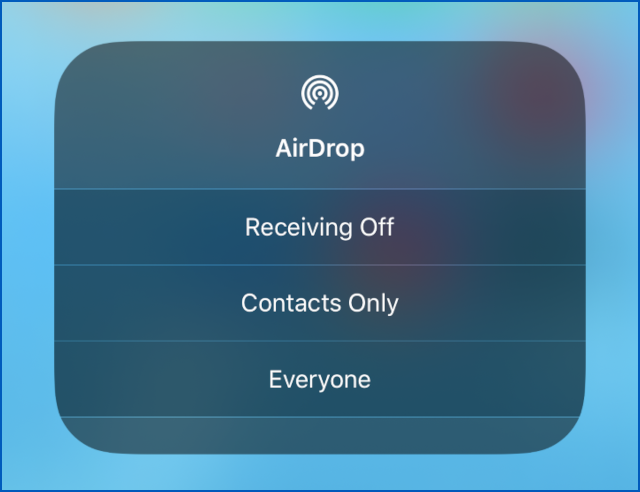
Nur zur Info: Wenn Sie AirDrop auf „Jeder“ einstellen , bedeutet das nicht, dass jeder ohne Ihr Wissen auf Ihr Telefon zugreifen kann. Sie erhalten eine Benachrichtigung, in der Sie um Erlaubnis zum Herunterladen der Dateien gebeten werden. Diese Benachrichtigung können Absender nicht umgehen. Ein Nachteil dieser Einstellung ist, dass die Benachrichtigung beim Senden einer Datei eine kleine Miniaturansicht der Datei anzeigt. So können Sie sicherstellen, dass es sich nicht nur um einen vertrauenswürdigen Absender handelt, sondern auch um Inhalte, die Sie auf Ihrem Gerät haben möchten.
Das bedeutet, dass Sie leicht Opfer eines „Bluejackings“ werden können . So nennt man es, wenn Ihnen jemand ungefragt ein Bild schickt , das Sie ansehen müssen, um zu entscheiden, ob Sie es sehen wollen.
Vor diesem Hintergrund scheint „ Nur Kontakte“ die bessere Wahl zu sein. Die Forscher aus Darmstadt stellten jedoch fest, dass sich die beiden Enden einer AirDrop-Verbindung darüber einigen, ob sie einander als Kontakt betrachten, indem sie Netzwerkpakete austauschen, die die Vertraulichkeit der Kontaktdaten nicht ausreichend schützen. Apple hat schlichtweg vergessen, die kryptografischen Hashes, die zur gegenseitigen Identifizierung verwendet werden, mit einem Salt zu versehen. Dies führt zu einer Sicherheitslücke im Reverse Engineering, die es ermöglicht, Telefonnummern und E-Mail-Adressen eines Zieltelefons zu ermitteln.
Die Forscher behaupten, dass der Kontakt identifiers, die auf Telefonnummern und E-Mail-Adressen basieren, werden als SHA-256 ausgetauscht kryptografische Hashes um die Originaldaten zu schützen. Jedes Ende konvertiert seine eigenen Kontaktdaten in Hashes und vergleicht diese mit den vom anderen Partner gesendeten Daten, anstatt die ursprünglichen Telefonnummern und E-Mail-Adressen auszutauschen und zu vergleichen. Das bedeutet, dass die Partner ihre Rohkontaktdaten nicht im Voraus preisgeben müssen, um zu sehen, welche Kontakte sie gemeinsam haben.
Leider handelt es sich bei den ausgetauschten Hashes lediglich um einfache Hashes ohne Passwort-Salting . Das bedeutet: Verfügen Hacker über eine vorab berechnete Liste aller möglichen Hashes für alle möglichen Telefonnummern, könnten sie diese in ihrer Hash-Liste nachschlagen und die Verschlüsselung durch reine Brute-Force- Attacken knacken.
Hacker können Ihre Geräte nicht leicht über Ihre AWDL ausnutzen, aber das bedeutet nicht, dass es nicht passieren kann. CyberHoot empfiehlt die folgenden Maßnahmen, um die Wahrscheinlichkeit eines Opfers zu verringern:
Es ist nicht erforderlich, ständig für andere AirDrop-Benutzer erkennbar zu sein.
Wenn Sie sich an einem privaten Ort mit einem Absender befinden, dem Sie vertrauen, ist das wahrscheinlich in Ordnung. Wenn Sie sich jedoch in einem belebten Café oder Einkaufszentrum befinden, denken Sie daran, dass der Modus „Jeder“ Sie für alle anderen um Sie herum zugänglich macht.
In überfüllten Bereichen wie Stadion oder Einkaufszentrum kann es leicht passieren, dass man sich per AirDrop mit dem falschen Telefon verbindet. Widerstehen Sie der Versuchung, sich blind zu verbinden, wenn Sie an einem dieser Orte einem alten Freund begegnen und ein paar Bilder teilen möchten. Überprüfen Sie den Namen und gehen Sie vorsichtig vor.
Gehen Sie zu Einstellungen > Allgemein > Softwareupdate.
Bei früheren Exploits war Bluetooth erforderlich, um einen echten Zero-Click-Angriff zu ermöglichen. Schalten Sie Bluetooth aus, wenn Sie es nicht verwenden.
Es ist nie eine schlechte Idee, zusätzliche Fehler- und Bugprüfungen durchzuführen.
Oftmals unterliegen Nutzer dem Irrglauben, Apple-Produkte seien sicher, virenfrei und würden niemals ausgenutzt. Es ist jedoch wichtig zu wissen, dass alle Geräte Sicherheitslücken aufweisen können und den oben genannten Rat zu befolgen, indem man Geräte ausschaltet, wenn sie nicht verwendet werden. Lesen Sie den Artikel „ Malware in Macs “ von CyberHoot, um mehr über die Sicherheitslücken von Macs zu erfahren.
Quellen:
NakedSecurity – Sophos Artikel
Weitere Leseempfehlungen:
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
Weiterlesen
Die meisten Phishing-Tests täuschen Ihre Mitarbeiter. Dieser hier begrüßt Sie zuerst! HootPhish sagt gleich zu Beginn: Das ist...
Weiterlesen
Schweregrad: KRITISCH (CVSS 9.2) | Ausgestellt: 22. Oktober 2026. Am 21. Oktober wurden zwei kritische Sicherheitslücken in PHP entdeckt…
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.