Denne vejledningsartikel forklarer, hvordan man konfigurerer Tilladelseslister-regler for at tillade phishing-tests at nå slutbrugere, der bruger BitDefender.
Advarsel : CyberHoot understøtter falske e-mail-angreb-phishing for kunder. Husk venligst, at denne tilgang bruger negativ forstærkning til at reducere klikrater hos medarbejdere. For at få succes, bør du altid kombinere positiv forstærkning , uddannelsesmæssige og realistiske HootPhish- phishing-simuleringer for at opnå den bedste effekt på slutbrugerne.
1.) Rul ned til og klik på Politikker i venstre side.
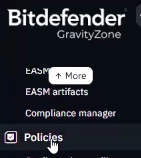
2.) Vælg den politik, du ønsker at ændre, eller du kan oprette en ny politik og f.eks. kalde den "CyberHoot".
3.) Vælg Netværksbeskyttelse > Generelt
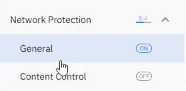
4.) Rul ned, indtil du ser Undtagelser
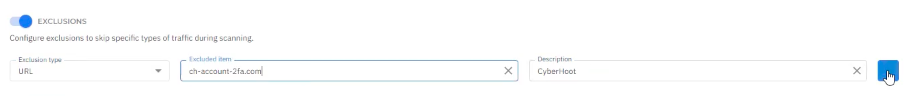
5.) Sådan tillader du domænenavne:
Type Udelukkelsestype som "URL", indtast domænenavnet under Ekskluderet vare, og tilføj eventuelt en Beskrivelse (for eksempel "CyberHoot") for hurtigt at kunne identificere formålet med det pågældende domæne.
6.) Sådan tillader du IP-adresser:
Type Udelukkelsestype som "IP/maske", skal du indtaste IP-adressen under Ekskluderet vare, og tilføj eventuelt en Beskrivelse (for eksempel "CyberHoot") for hurtigt at kunne identificere formålet med det pågældende domæne.
For en liste over CyberHoots DNS-domænenavne og IP-adresse, besøg dette linkhttps://cyberhoot.com/howto/cyberhoots-email-ip-addresses-and-hostnames/
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Hvad sker der Torsdag den 12. november 2026, omkring klokken 11 Eastern Time, stoppede Microsoft Outlook med at virke...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: “Magt har en tendens til at korrumpere,...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: I årevis har vi trænet...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.