Forskere ledte efter en falsk fotoopskalering og fandt noget mærkeligt: et ransomware- kit, som en AI-model var med til at designe, uden at nogen lærte det hvordan. Ingen dygtig koder satte sig ned og skrev dette angreb linje for linje. I stedet stykkede en AI-chatbot det meste sammen fra en enkelt bred anmodning, og i sidste ende fungerede en del af det præcis som tiltænkt af den, der spurgte.
Denne historie passer ind i et større mønster, som samfundet står over for og holder sikkerhedsprofessionelle vågne om natten. AI-værktøjer ændrer, hvordan cyberangreb ser ud, hvor skadelige de er, og hvem der kan udvikle dem. Folk uden kodningsbaggrund skriver nu en anmodning i en chatbot og går derfra med fungerende malware! Det heldige er, at levering og udførelse forbliver den samme for disse angreb som før. Dine velinformerede cybersikkerhedsvaner er fortsat det bedste forsvar mod disse nye AI-trusler, som vi alle står over for.
Det ondsindede hjemmesideværktøj hed InfernoGrabber. På overfladen udgav det sig for at være en Discord-avatar-opskaleringsprogram, et lille værktøj, som folk ofte installerer uden megen tanke. Under det venligt udseende ikon gemmer sig et program, der er bygget til at stjæle Discord-logins, kreditkortnumre, kryptogendannelsesfraser, tastetryk og webcam-optagelser. I mellemtiden fandt Check Point Research denne prøve, mens de gennemgik filer, der var knyttet til AI-modellen DeepSeek, og i processen markerede de langt over tusind lignende ondsindede filer i samme batch. CyberHoot inkluderede en træningsvideo fra 2026 om lignende angrebsvektorer – ondsindede browserudvidelser. Disse er nye AI-drevne trusler, som vi alle skal være opmærksomme på.
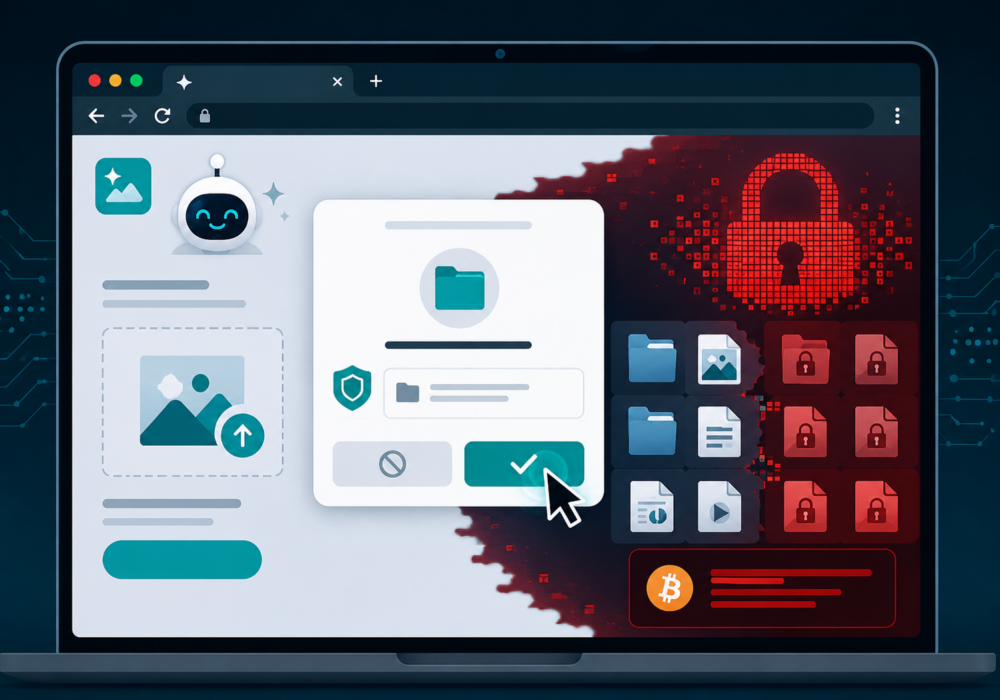
Her er den del, der er værd at forstå. Dybt inde i malwaren lå en ny teknik: fillåsningsransomware, der kørte direkte i en browser, uden behov for download og installation! Vi har nu vores første dokumenterede eksempel på et angreb, som de fleste sikkerhedseksperter indtil nu anså for umuligt at udføre.
Tricket bruger en rigtig browserfunktion kaldet File System Access API. Normalt bruger legitime værktøjer som billedredigeringsprogrammer og dokumentapps denne funktion til at bede om tilladelse til at åbne en mappe på din enhed. Her byggede angriberne dog en falsk AI-billedopskalering omkring den samme funktion. Først vælger en person et foto, vælger en mappe til det færdige resultat og godkender en tilladelsesprompt, der føles rutinemæssig i øjeblikket. Når den er godkendt, læser siden derefter filerne i den pågældende mappe, kopierer dem ud, låser originalerne og viser til sidst en løsesumsnota, der kræver betaling i Bitcoin.
Check Point testede teknikken på Windows, macOS, Linux og Android, plus Microsoft Edge, og den virkede i alle tilfælde undtagen ét. Specifikt tilbyder Apples Safari ikke den samme mappeadgangsfunktion, så iPhone-brugere er uden for denne særlige risiko.
Android indebærer en ekstra risiko her. For eksempel tillader nyere versioner af Chrome til Android, at websteder anmoder om adgang til kamerarullemapper som DCIM, hvor telefoner gemmer fotos, skærmbilleder og scannede dokumenter. Som et resultat bliver en mappe fuld af personlige fotos og bankskærmbilleder til et attraktivt mål i det øjeblik, et websted får skriveadgang til den.
Den foruroligende del er ikke selve malwaren. Der cirkulerer trods alt allerede masser af informationstyveri-sæt online. Den foruroligende del er snarere, hvordan denne blev bygget. Ifølge Check Points forskere forbandt AI-modellen en fiktiv ransomware-idé med en reel browserfunktion i sig selv, startende fra én bred prompt. Bemærkelsesværdigt var der ikke behov for manuel kodning og ingen browserekspertise fra den menneskelige side. Implikationen her er betydelig: barren er blevet sænket for alle, der er nysgerrige nok til at prøve at skrive ransomware. Én advarsel er værd at nævne her. Denne malware blev skabt på DeepSeek AI-frontiermodellen. CyberHoot mener, at USA-baserede frontiermodeller har kritiske rækværk for at forhindre dette i at være muligt, selv med målrettede prompts.
Du behøver ikke en sikkerhedsgrad for at være på forkant med dette. Små vaner, som at holde pauser, før du giver adgang til mapper, og at holde sikkerhedskopier opdaterede, stopper de fleste angreb som dette, før de starter. Vælg én vane fra denne liste, og brug den i praksis i dag. Fremskridt slår perfektion hver gang, og at læse dette sætter dig allerede et skridt foran, hvor du var i går.
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Hvad sker der Torsdag den 12. november 2026, omkring klokken 11 Eastern Time, stoppede Microsoft Outlook med at virke...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: “Magt har en tendens til at korrumpere,...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: I årevis har vi trænet...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.