Microsoft udruller tokenbeskyttelse: Praktisk vejledning til MSP'er

21. august 2025 | Blog Microsoft udruller tokenbeskyttelse: Praktisk vejledning til MSP'er

Del 2 af vores Microsoft Entra Security-serie

I del 1 undersøgte vi, hvordan Microsofts Token Protection forbedrer sessionssikkerheden ved at binde tokens til den enhed, hvor de blev udstedt, hvilket forhindrer token-replayangreb og BEC-trusler. I del 2 dækker vi de overvejelser i forbindelse med udrulning i den virkelige verden, som MSP'er skal overveje, før de aktiverer denne funktion på tværs af klientmiljøer.

Selvom sikkerhedsfordelene er klare, kan implementering af Token Protection, især i hybride, BYOD-tunge eller ældre miljøer, skabe friktion. Denne vejledning forklarer de vigtigste faldgruber, skitserer afhjælpningsstrategier og deler dokumenterede udrulningspraksisser, som MSP'er bør følge for en problemfri overgang.

Tokenbeskyttelse i dybdeforsvarsmodellen

Hvor tokenbeskyttelse passer ind

  • Lag: Identitets- og adgangssikkerhed
  • Primært mål: Forhindr sessionskapning og tokenafspilning efter MFA er vedtaget

Hvorfor det drejer sig om:
De fleste Microsoft 365-brud stammer fra identitetskompromittering via phishing, tokentyveri eller kompromitteret virksomhedsmail (BEC). Traditionel MFA kan ikke stoppe en angriber, når de har stjålet et gyldigt sessionstoken. Token Protection lukker dette hul ved at sikre, at tokens kun fungerer på den enhed, de blev udstedt fra.

Vigtigt: Token Protection er ikke en phishing-blokering, beskyttelse af legitimationsoplysninger eller lateral bevægelsesstopper. Det er et inddæmnings- og håndhævelsesværktøj , der aktiveres efter login for at stoppe misbrug af tokens.


Supplerende kontroller til en lagdelt tilgang

1. Hærdning af legitimationsoplysninger og MFA (sikkerhed ved hoveddøren)

  • Brug phishing-resistent MFA (FIDO2-sikkerhedsnøgler eller adgangsnøgler) til privilegerede konti og konti med høj risiko
  • Deaktiver ældre protokoller (POP/IMAP/SMTP basisgodkendelse)
  • Grundlæggende politikker for betinget adgang: Kræv MFA, håndhæv kompatible enheder, bloker risikable logins

➡ Tokenbeskyttelse følger MFA. Disse kontroller reducerer risikoen for kompromittering i første omgang.


2. Enheds- og slutpunktssikkerhed (enhedssikkerhedslaget)

  • Microsoft Intune: Håndhæv kryptering, patching, Defender og andre compliance-politikker
  • Forsvarer for slutpunkt: Indfør enhedsrisiko i realtid i betinget adgang
  • Administration af mobilapplikationer (MAM): For enheder uden tokenbinding (f.eks. iOS/Android)

➡ Tokenbeskyttelse er kun effektiv, hvis enhederne er troværdige. Slutpunktstilstand er afgørende.


3. Sessions- og applikationssikkerhed (under brug)

  • Tokenbeskyttelse: Binder sessionstokens til en enkelt enhed
  • App-håndhævede begrænsninger: Begræns ikke-administrerede enheder til kun webadgang
  • Kontinuerlig adgangsevaluering (CAE): Tilbagekalder øjeblikkeligt sessioner, når risikosignalerne stiger (f.eks. ny placering, enhedsrisiko)

➡ Disse kontroller holder sessioner sikre efter login, ikke kun under login.


4. Overvågning og reaktion (opdage + inddæmme brud)

  • Microsoft 365 Unified Audit Logs: Registrer mislykkede tokenbindinger og mistænkelige logins
  • Microsoft Sentinel- eller XDR-løsninger: Korrelér sessionsanomalier med bredere trusler
  • Automatiserede svarplaner: Lås kompromitterede konti eller isoler risikable slutpunkter

➡ Selv med tokenbinding kan angribere ændre sig. Detektion sikrer synlighed og respons.


5. Beskyttelse mod data- og insiderrisici (sidste linje)

  • Purview DLP- og insiderrisikopolitikker: Overvåg dataeksfiltreringsadfærd
  • Informationsbeskyttelse (følsomhedsmærkater): Hold data krypteret, selv hvis de bliver stjålet
  • Sikker fildelingskontrol: Undgå "download og gå væk"-taktikker

➡ Hvis sessions- eller identitetskontroller fejler, begrænser datacentreret sikkerhed skaden.


MSP-samtaleemne

Tænk på Token Protection som det midterste rækværk i et bredere zero-trust-forsvar:

  • Legitimationer + MFA stop ubudne gæster ved hoveddøren
  • Tokenbeskyttelse forhindrer dem i at stjæle besøgskortet
  • Slutpunkt, detektion og datakontroller Stop lateral bevægelse og datatyveri

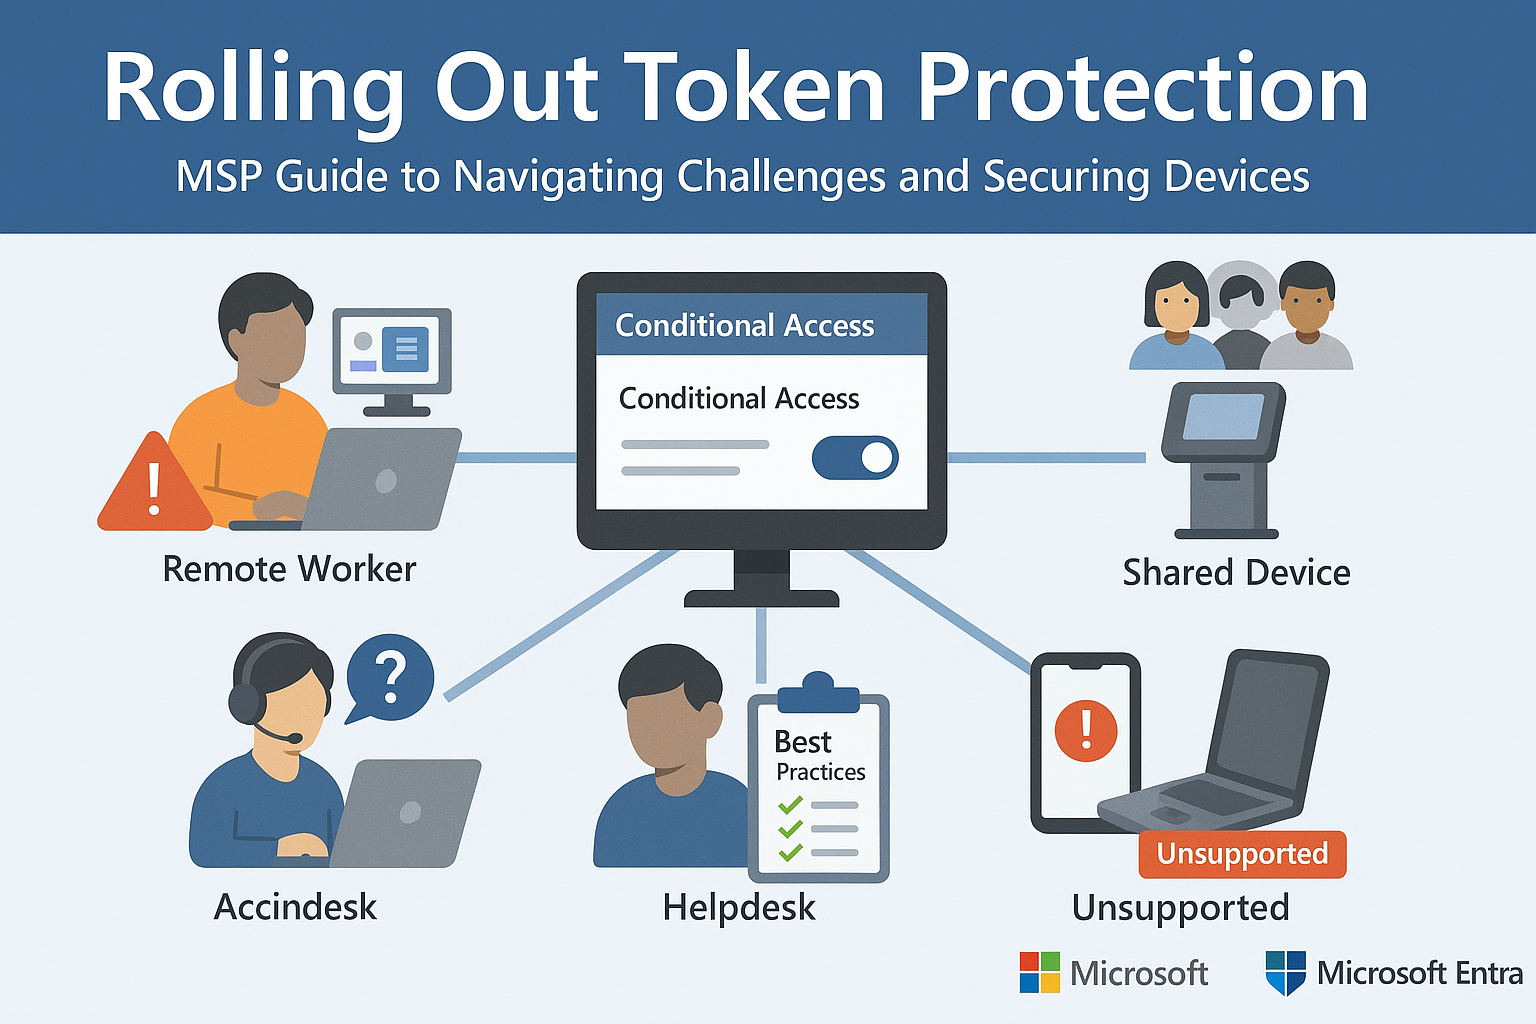
Syv (7) almindelige udfordringer ved aktivering af tokenbeskyttelse

1. Fjernarbejdere på BYOD eller ikke-administrerede enheder

Problem: Token-binding fungerer kun på enheder, der er Entra-joined, hybrid-joined eller registrerede.

Effekt: Personlige eller ikke-administrerede enheder, der ikke er tilmeldt Entra eller Intune, vil ikke kunne binde tokens og miste adgang til apps som Outlook, SharePoint eller Teams.

Begrænsning:

  • Brug filtre til betinget adgang til ekskluder BYOD-brugere fra håndhævelse i første omgang
  • Undervis brugerne i at tilmelde deres enheder i Entra eller Intune
  • Overvej at tillade webadgang kun for ikke-administrerede brugere

2. IT/administratorer, der bruger flere enheder eller jump-hosts

Problem: Administratorer bruger ofte flere VM'er, RDP-sessioner eller jump boxes, der ikke understøtter tokenbinding.

Effekt: Afbryder arbejdsgange som f.eks. adgang til Azure/M365-portaler fra sekundære systemer.

Begrænsning:

  • Begynd med Pilottest på administratorgrupper
  • Overvåg loginlogfiler for fejl i tokenbinding
  • Opfordr til brug af understøttede godkendelsesflows og slutpunkter

3. Delte enheder (f.eks. kiosker, receptioner)

Problem: Token Protection forventer et 1:1-forhold mellem enhed og bruger.

Effekt: Delte logins eller hurtigt brugerskift forårsager sessionskonflikter eller appfejl.

Begrænsning:

  • Udeluk delte enhedsgrupper fra token-bundne politikker
  • Udforsk alternativer som f.eks. tildelt Access or Windows-profiler pr. bruger

4. Ældre apps og tredjepartsklienter

Problem: Apps, der ikke bruger moderne godkendelse (OAuth 2.0 + OpenID Connect), kan omgå tokenbinding.

Effekt: Brugere kan opleve app-nedbrud, mislykkede logins eller uforudsigelig adfærd.

Begrænsning:

  • Implementer betinget adgang i rapport-kun-tilstand
  • Brug logfiler til at Identificér ældre apps
  • Fremme migration til moderne godkendelse

5. Ikke-Windows-enheder (Mac, Linux, mobil)

Problem: Tokenbinding understøtter i dag kun Windows 10+ enheder.

Effekt: macOS, iOS, Android – selv officielle Microsoft-apps som Outlook Mobile – håndhæver ikke tokenbinding.

Begrænsning:

  • Segmentér politikker efter perron
  • Brug enhedens overholdelse og app-baseret CA at beskytte disse slutpunkter forskelligt
  • Udeluk ikke-understøttede operativsystemer fra token-bundne politikker

6. VDI-miljøer (Citrix, Azure Virtual Desktop)

Problem: Virtuelle skriveborde afbryder ofte token/enhedsparring på grund af poolede profiler og nulstillinger af sessioner.

Effekt: Hyppig gengodkendelse eller ødelagte appsessioner.

Begrænsning:

  • Test tokenbinding i VDI-scenarier før håndhævelse
  • Overvej eksklusive VDI-slutpunkter udelukkende fra denne CA-politik

7. Forvirring hos slutbrugere og belastning på helpdesk

Problem: Bindingsfejl resulterer typisk i vage "loginfejl", der frustrerer brugerne og øger antallet af tickets.

Begrænsning:

  • Forbered interne supportdokumenter med eksempler på almindelige tokenbindingsfejl
  • Træn helpdesk-teams til hurtigt at identificere og løse problemer med tilmelding af enheder
  • Send forhåndskommunikation til brugere før håndhævelse aktiveres

Bedste praksis for implementering

For at sikre en vellykket udrulning anbefaler Microsoft og erfarne IT-professionelle følgende faseopdelte tilgang:

  1. Start i rapporttilstand
    • Simuler politikpåvirkning uden at blokere adgang
    • Brug Login-logfiler at overvåge fejl under "Token Binding Status"
  2. Pilotprojekt med intern IT eller små afdelinger
    • Indsaml feedback fra superbrugere og fejlfind problemer tidligt
  3. Analyser appkompatibilitet og enhedsstatus
    • Brug værktøjer som Politikindsigt og Azure AD-logfiler
    • Identificer brugere på ikke-kompatible operativsystemer, ældre klienter eller delte systemer
  4. Udelukk højrisikogrupper fra håndhævelse i første omgang
    • BYOD, delte pc'er, VDI-brugere eller ledere, der er afhængige af flere platforme
  5. Uddan brugerne før håndhævelse
    • Forklar hvorfor bag politikken
    • Angiv links til vejledninger og supportkanaler til selvtilmelding

Afsluttende tanker til MSP'er

Tokenbeskyttelse er et stærkt skridt fremad i forhold til at stoppe token-genafspilning og kompromittering af forretningsmail, men det er ikke "indstil og glem". MSP'er skal gribe implementeringen an med omhu, kontekst og klientuddannelse.

Ved at afprøve forsigtigt, udnytte rapporttilstanden og proaktivt kommunikere med slutbrugere kan MSP'er implementere denne funktion på en måde, der maksimerer beskyttelsen uden at afbryde arbejdsgange.

Kilder og yderligere læsning:


Nyeste Blogs

Hold dig skarp med det nyeste sikkerhedsindsigt

Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

CyberHoot-advarsel: AI-drevne cyberangreb — Hvad virksomheder har brug for at vide

CyberHoot-advarsel: AI-drevne cyberangreb — Hvad virksomheder har brug for at vide

Konklusionen: AI kan gøre velkendte cyberangreb hurtigere og nemmere at skalere. Stærke sikkerhedsgrundlag stadig...

Læs mere

Fartfælder vs. rabatter for sikre chauffører: Hvorfor belønninger skaber bedre sikkerhedsvaner

Fartfælder vs. rabatter for sikre chauffører: Hvorfor belønninger skaber bedre sikkerhedsvaner

Forestil dig selv på motorvejen, hvor du kører cirka 20 minutter over grænsen sammen med resten af ​​trafikken. Foran dig, brems...

Læs mere
CyberHoot-advarsel: Microsoft Outlook er nede. Din gode dømmekraft er ikke.

CyberHoot-advarsel: Microsoft Outlook er nede. Din gode dømmekraft er ikke.

Hvad sker der Torsdag den 12. november 2026, omkring klokken 11 Eastern Time, stoppede Microsoft Outlook med at virke...

Læs mere