Google har udviklet og udgivet en ny cookiebeskyttelsesforanstaltning, der gør stjålne sessionscookies ubrugelige på alle andre enheder for websteder, der er opdateret til at understøtte denne tilgang. Her er, hvad den gør, hvem den hjælper, og hvad du skal gøre lige nu.
Den korte version
Infostealer-malware behøver ikke din adgangskode eller dine MFA-koder. Alt, hvad den behøver, er den lille fil, som din browser gemmer, når du logger ind, kaldet en sessionscookie. I årevis var det nok at stjæle den fil alene til at udgive sig for at være dig online, og dermed omgå brugernavne, adgangskoder og endda multifaktorgodkendelse (MFA). Chrome knytter nu den fil til din specifikke enhed, så sessionscookies holder op med at virke overalt og forhindrer "sessionstyveri"-angreb.
Når du logger ind på et websted, modtager din browser en sessionscookie, et lille token, der beviser, at du allerede er logget ind. Fra det tidspunkt stoler serveren på tokenet, ikke på din adgangskode. Dette gjorde browsing hurtig og bekvem, men det skabte også en reel svaghed. Den, der opbevarer cookien, opbevarer din session, ingen adgangskode og ingen MFA nødvendig.
Malwarefamilier som LummaC2 brugte 2024 og 2025 på stille og roligt at høste disse tokens og sælge dem på onlinemarkeder. Fordi cookies ofte forbliver gyldige i dage eller uger, havde angriberne masser af tid til at bruge dem, før nogen bemærkede det.
Der er ingen pålidelig måde at forhindre cookie-eksfiltrering udelukkende ved hjælp af software på noget operativsystem.
Googles sikkerhedsteam, april 2026
Googles svar kaldes Device Bound Session Credentials eller DBSC. Det er nu tilgængeligt for alle på Chrome 146 til Windows, og macOS-understøttelse kommer snart. Ideen er enkel: I stedet for at stole på en cookie alene, binder Chrome sessionen til den fysiske enhed, hvor du loggede ind. Selv hvis en tyv stjæler cookien, stopper den med at virke på alle andre maskiner.
Googles egne test viste, at DBSC blokerede 94% af forsøg på cookietyveri under betaversionen. For de 6%, der lykkedes, krævede deres succes malware, der var indlejret på maskinen på forhånd. Hver session bruger også en separat nøgle pr. websted, så websteder kan ikke bruge dette system til at spore dig på tværs af forskellige besøg eller forbinde din aktivitet.
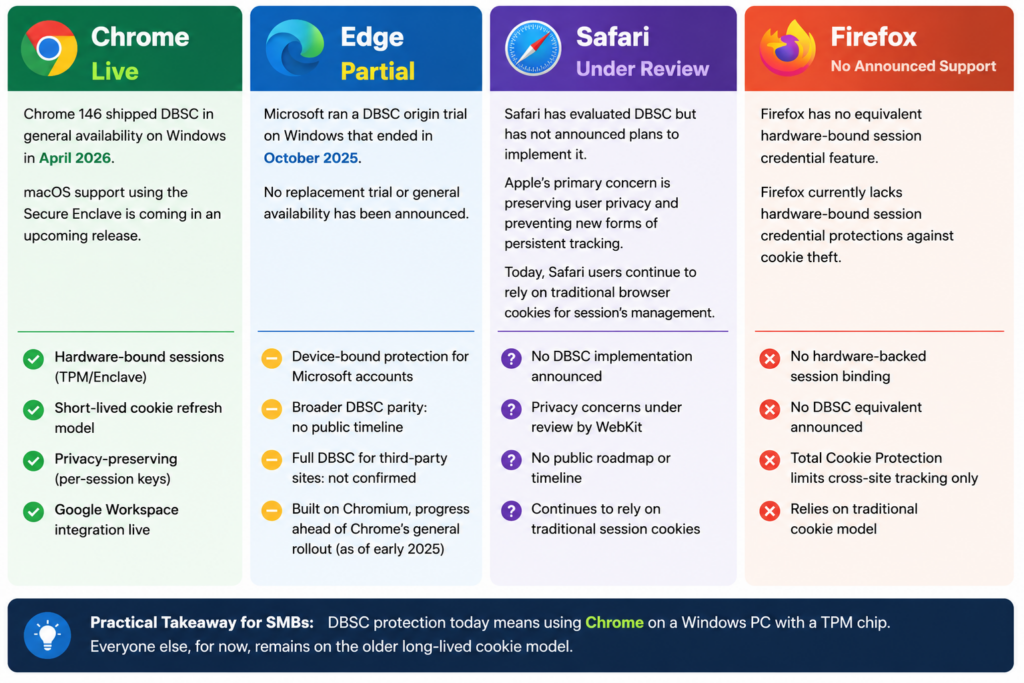
Chrome gik først og mest fuldstændigt. Her er en sammenligning af, hvor hver større desktopbrowser står i dag med hensyn til denne beskyttelse. Apple udtrykte bekymring over en "Super-Cookie", der muliggør sporing på tværs af sessioner, der ikke kan slettes. W3C-specifikationen adresserer dette ved at sikre, at nøgler ryddes sammen med webstedsdata. Apple er fortsat i positionen "under diskussion" snarere end "under udvikling".
Denne beskyttelse er reel, og den betyder noget. Det er heller ikke slutningen på historien. Her er fire ting, du skal huske på.
Allerede stjålne cookies
De 51.7 millioner legitimationspakker, der allerede findes online, påvirkes ikke. DBSC beskytter kun nye sessioner, der oprettes, efter den er aktiv.
Ældre hardware
Enheder uden TPM eller Secure Enclave vender tilbage til den gamle ubeskyttede funktion. Mange ældre erhvervscomputere har ikke denne chip, så tjek din.
Kør PowerShell-kommandoen: Get-Tpm
Hjemmesider skal også opdateres
DBSC kræver, at hjemmesiden tilføjer understøttelse fra sin side. Google og Okta har gjort dette. De fleste andre apps og platforme arbejder stadig på det.
Andre browsere er ikke dækket
Enhver, der bruger Firefox, Safari eller Edge uden fuld DBSC-understøttelse eller en mobilbrowser til arbejdsadgang, får ikke denne beskyttelse i dag.
Du behøver ikke at være sikkerhedsekspert for at drage fordel af dette. Chrome klarer det hårde arbejde automatisk på understøttet hardware. Dit job er at sørge for, at det kan udføre sit job.
På en personlig enhed skal du åbne Chrome og gå til Indstillinger, derefter Hjælp og derefter Om Google Chrome. Hvis du ikke bruger version 146 eller nyere, skal du opdatere nu. På Windows 11 har din enhed næsten helt sikkert den TPM-chip, der er nødvendig for at dette kan fungere. Hvis du bruger en ældre maskine eller Windows 10, skal du kontrollere producentens specifikationer for at bekræfte.
For virksomhedsejere og IT-ledere, tilføj dette til jeres næste teamcheck-in: Bekræft, at jeres medarbejdere bruger Chrome 146 eller nyere, bed jeres IT-medarbejder om at bekræfte, at TPM er aktiv på Windows-enheder, og hold øje med meddelelser fra jeres vigtigste virksomhedsapps om DBSC-support. Fremskridtene sker hurtigt.
Din konklusion på én linje: opdater Chrome, tjek din hardware for en TPM-chip, og vær sikker på, at mange websteder meget snart vil forhindre stjålne sessionscookies i at virke og dermed stoppe angreb med tyveri af sessionscookies. Cookiemonstrene vil være væk!
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: “Magt har en tendens til at korrumpere,...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: I årevis har vi trænet...
Læs mere
De fleste phishing-tests lyver for dine medarbejdere. Denne her siger goddag først! HootPhish fortæller folk med det samme: dette er...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.

