Forfatter : Katie Boquetti | Redaktion : Craig Taylor
En CAPTCHA bør teste, om du er et menneske. Den bør ikke give dig en audition til IT-afdelingen.
Hvis "bevis at du er et menneske" betyder at åbne PowerShell, er den eneste kommando, du behøver: luk fanen.
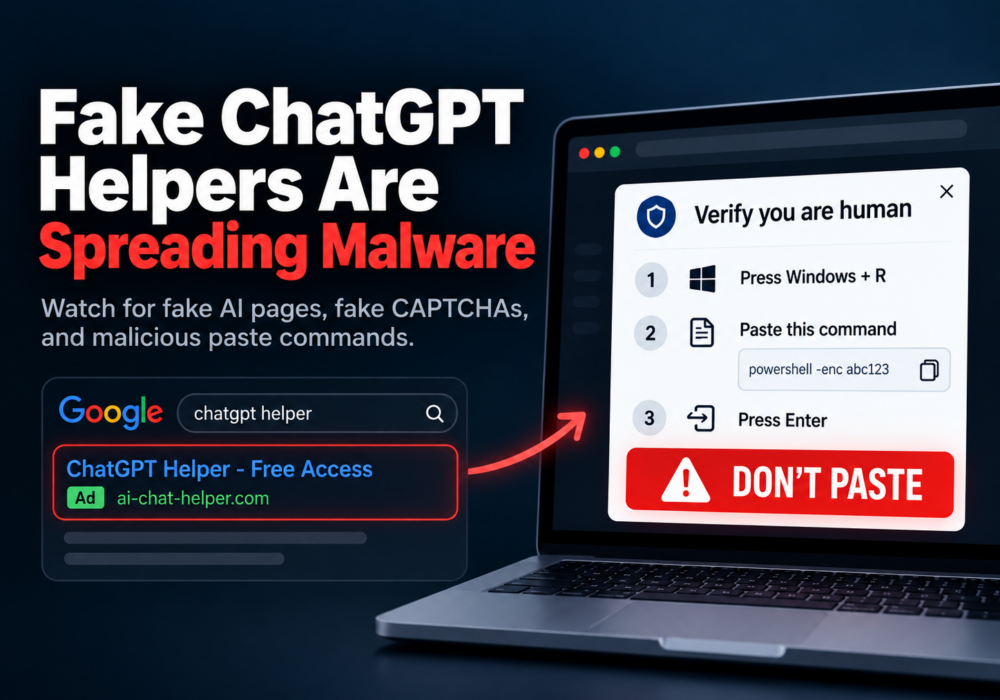
Kriminelle kalder deres instruktioner en løsning. Sikkerhedsforskere kalder tricket ClickFix . En falsk CAPTCHA eller fejlmeddelelse får dig til at køre en kommando, der leverer malware.
Kender du allerede dette trick? Hjælp med at beskytte den næste person, der ikke gør. Fortæl det til dit IT-team, og brug derefter den rigtige rapporteringskanal:
Markér også den falske GPT, den vildledende annonce og den hostede side via deres platformes værktøjer til rapportering af misbrug.
Rapportér den nøjagtige mistænkelige side eller payload-URL. Rapportér ikke et helt legitimt hostingdomæne.
Brug beviser, du allerede har. Kør ikke kommandoen, besøg ikke webstedet igen, og download ikke malware for at undersøge det. Har du allerede kørt den? Afbryd forbindelsen til netværket, og kontakt IT først.
Cybersikkerhed er en holdsport. En hurtig advarsel kan hjælpe forsvarere med at beskytte den næste travle person, der forsøger at afslutte arbejdet.
Til alle, der møder ClickFix for første gang, husk: kør aldrig en kommando for at bevise, at du er et menneske. At vælge cykler er irriterende. At give kriminelle din computer er langt værre.
— Craig
I slutningen af september 2026 undersøgte Huntress sponsorerede Google-resultater for søgninger som "chatgpt". Disse førte til angriberoprettede brugerdefinerede GPT'er med navnet "Plus 5.6" på chatgpt.com.
En falsk servicemeddelelse dirigerede besøgende til en "backup"-side fra Google Sites. Den falske Cloudflare CAPTCHA instruerede dem i at indsætte og køre en PowerShell-kommando. Denne kommando startede en fjernadgangs-trojanerinfektion.
Huntress rapporterede mindst 40 relaterede hændelser, der involverede det pågældende Google Sites-domæne. To af dem blev bekræftet at være blevet indført via en brugerdefineret GPT.
En fjernadgangstrojan, eller RAT, giver angribere kontrol over en inficeret computer. Denne RAT kan få adgang til kameraer og mikrofoner, søge i filer og installere yderligere malware.
Du behøver ikke at huske dens interne funktioner. At genkende en uventet anmodning om at køre kommandoer er en nyttig medarbejderfærdighed.
Følgende er fem vigtige lektioner for læserne, der har til formål at holde dig sikker online.
Brugerdefinerede GPT'er er personlige versioner af ChatGPT. De kan indeholde instruktioner, referencefiler og værktøjer uden at det kræves, at skaberen skriver kode.
Brugeroprettede GPT'er og Google Sites-sider kan ligge på velkendte domæner. En betroet vært fastslår ikke skaberens identitet eller intentioner.
Dit træk: Undersøg, hvad siden beder dig om at gøre. Vær forsigtig, når en formodet hjælper anmoder om legitimationsoplysninger, downloads eller kommandoer.
Et resultat mærket "Sponsoreret" er en betalt annonce. Kriminelle køber også annoncer.
Dit træk: skriv chatgpt.com selv, brug et betroet bogmærke, eller åbn den officielle app. Gør det samme for bank, løn og almindelige forretningsværktøjer.
Et bogmærke hjælper dig med at finde den ønskede tjeneste. Du skal stadig evaluere brugeroprettet indhold, når du ankommer.
En menneskelig verifikationskontrol bør aldrig kræve udførelse af kommandoer i Windows Kør, PowerShell eller Terminal.
Dit træk: Luk fanen og rapporter anmodningen. Følg ikke instruktionerne om at trykke på Windows + R, indsætte en kommando og køre den.
Legitim teknisk dokumentation indeholder nogle gange kommandoer. Uventede fejlfindingsinstruktioner skal stadig verificeres via din etablerede IT-supportkanal.
Kør aldrig en kommando for at bevise, at du er et menneske.
En overbelastet tjeneste og en øjeblikkelig genvej kan få en risikabel instruktion til at lyde nyttig. Hold pause, når genvejen sender dig et ukendt sted hen. Hold pause, når den opfordrer til øjeblikkelig handling, bekræfter sin autoritet til at fremtvinge handling eller søger stille implementering frem for at følge en proces "af hensyn til hensigtsmæssighed".
Dit træk: Genåbn selv den officielle tjeneste. Bekræft problemet via den officielle supportkanal, dit IT-team eller et betroet nummer, du ringer til.
Fejl sker for kloge, omhyggelige mennesker. Hurtig rapportering giver redningsfolk en bedre chance for at begrænse skaden.
Dit træk: Afbryd forbindelsen til Wi-Fi og tag eventuelle netværkskabler ud. Brug en anden enhed til at kontakte IT eller din administrerede tjenesteudbyder med det samme.
Del hjemmesiden, det omtrentlige tidspunkt og hvad du indsatte eller kørte. Kør ikke kommandoen igen, og forsøg ikke at udføre en anden løsning fra hjemmesiden.
Følg IT's instruktioner om gendannelse og eventuelle nødvendige ændringer af adgangskoder eller tilbagekaldelse af sessioner. Hold enheden frakoblet, indtil respondenterne rydder den.
Ledere: Tak den person, der rapporterer det, og giv dig selv bonuspoint, hvis du genkender dem offentligt. Gør det nemt at bede om hjælp. Frygt for forlegenhed bør aldrig forsinke en nyttig advarsel.
Disse vaner fungerer bedst sammen med teknisk beskyttelse. Bevidsthed giver folk en nyttig pause. Tekniske kontroller giver yderligere muligheder for at forhindre eller opdage et angreb.
Falske ChatGPT-hjælpere spreder malware. Du kan hjælpe dit team med at genkende fælden uden at blive malwareanalytiker.
Lær én vane i denne uge: kør aldrig en kommando for at bevise, at du er et menneske. Hyld de mennesker, der holder pause og rapporterer.
CyberHoots korte, positive lektioner og positiv forstærkende phishing-simuleringer hjælper teams med at øve sig i at træffe sikrere beslutninger. Start med én lektion, og del den med én kollega.
Grin, lær og hup op!
ClickFix er en social engineering-teknik, der bruger falske fejl eller verifikationsanmodninger til at narre folk til at køre ondsindede kommandoer. Kør aldrig en kommando for at bevise, at du er et menneske. Bekræft uventede fejlfindingsinstruktioner med dit IT-team.
En brugerdefineret GPT er en personlig version af ChatGPT med instruktioner, referencefiler eller værktøjer. Den kan oprettes uden kodning. Brugeroprettede GPT'er kan vises på chatgpt.com; at være hostet der betyder ikke, at OpenAI har forfattet eller godkendt deres instruktioner.
Skriv selv chatgpt.com, brug et betroet bogmærke, eller åbn den officielle app. Undgå at bruge sponsorerede resultater som din genvej. At du går til den officielle hjemmeside gør ikke alle brugeroprettede GPT'er troværdige.
Hvis du kørte den, eller er usikker på om den kørte, skal du afbryde forbindelsen til netværket. Kontakt IT eller din administrerede tjenesteudbyder med det samme fra en anden enhed. Del, hvor kommandoen kom fra, og hvornår det skete. Kør den ikke igen, og genopret forbindelsen, før IT har ryddet enheden.
At se en side eller kopiere tekst beviser ikke, at der er blevet installeret malware. Luk siden, og rapporter det. Fortæl IT-afdelingen, om du også har indsat i Kør eller en terminal, downloadet eller åbnet en fil eller indtastet loginoplysninger. Hvis du er i tvivl, så bed om hjælp.
Fortæl det til IT først. Google Safe Browsing har separate phishing- og malwareformularer. Microsoft SmartScreen accepterer rapporter om usikre websteder. Erfarne forsvarere kan indsende aktive, direkte malware-distributions-URL'er til URLhaus. Rapporter amerikansk cyberkriminalitet til FBI IC3. Brug linkene i begyndelsen af denne artikel.
Start med klar vejledning, pålidelige bogmærker, positiv træning og nem rapportering. Hold browser- og slutpunktsbeskyttelse aktiveret. Spørg IT, hvilke applikationskontroller og overvågning der passer til din virksomhed. Omkostningerne varierer; opmærksomhed og tekniske kontroller bør fungere sammen.
URLhaus-indsendelsespolitik ; Googles vejledning til rapportering af sikker browsing ; Microsofts vejledning til rapportering af usikre websteder ; FBI's klagecenter for internetkriminalitet.
Huntress: Angribere misbruger ChatGPT-brugerdefinerede GPT'er til at levere RAT via ClickFix — primær kampagneundersøgelse.
Hackernyhederne: Angribere misbruger ChatGPT's brugerdefinerede GPT'er til at levere RAT via ClickFix Lures — dækning af 30. september 2026.
Microsoft: Tænk før du klikker (reparerer) — teknik og tekniske forsvar.
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forestil dig selv på motorvejen, hvor du kører cirka 20 minutter over grænsen sammen med resten af trafikken. Foran dig, brems...
Læs mere
Hvad sker der Torsdag den 12. november 2026, omkring klokken 11 Eastern Time, stoppede Microsoft Outlook med at virke...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: “Magt har en tendens til at korrumpere,...
Læs mereGiv dine medarbejdere skarpere øjne med den positive tilgang, der slår traditionel phish-testning.