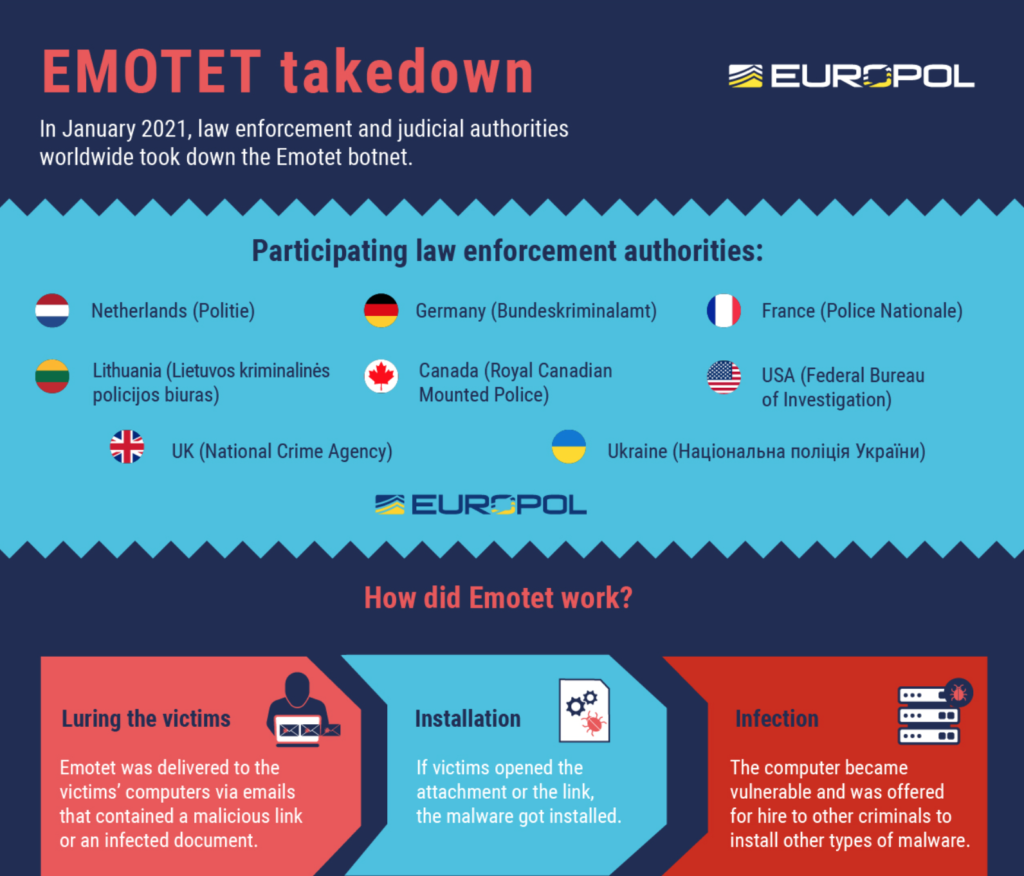
I januar 2021 afbrød retshåndhævende myndigheder og retsvæsenet over hele kloden et af de mest bemærkelsesværdige botnet i det seneste årti: Emotet . Efterforskere har taget kontrol over dets infrastruktur i en internationalt koordineret operation. For læsere, der ikke ved det, er Emotet malware, der drives af en russisk cyberkriminalitetsorganisation, der først blev opdaget i 2014.
Emotet- hackerne brugte en fuldt automatiseret e-mailleveringsproces, hvor de distribuerede malware til ofrenes computere via inficerede e-mailvedhæftninger, og phishing- angreb var deres primære angrebsmetode. En række effektive kampagner blev brugt til at narre intetanende brugere til at åbne disse inficerede vedhæftede filer. I den seneste tid præsenterede Emotet-phishingkampagner fakturaer, forsendelsesmeddelelser og information om COVID-19 til mål med alarmerende succesrater. Hver e-mail indeholdt et ondsindet Word-dokument, enten vedhæftet selve e-mailen eller downloadbart ved at klikke på et link i e-mailbeskeden. Når en bruger åbnede et af disse dokumenter, blev brugerne bedt om at "aktivere makroer", så ondsindet kode skjult i Word-filen kunne køre og installere malwaren på offerets enhed.
Det, der gjorde Emotet-malwarestammen så alarmerende, var, at malwaren blev udbudt til salg til andre hackere via Dark Web. Dette gjorde det muligt for flere kriminelle organisationer at bruge malwaren over hele kloden. Denne type angreb er et af de største cyberkriminalitetsangreb, der bruges i verden i dag. Emotet ransomware voksede hurtigt og kunne konkurrere med andre store ransomware-varianter, herunder TrickBot og Ryuk.
Systemet, der blev brugt af Emotet, involverede hundredvis af servere placeret over hele kloden, som alle havde forskellige funktioner til at administrere de inficerede ofres maskiner, sprede malware, betjene andre kriminelle grupper og gøre netværket mere modstandsdygtigt over for nedlukningsforsøg.
For kritisk at forstyrre Emotets infrastruktur slog retshåndhævende myndigheder fra hele verden sig sammen. USA, Canada, Storbritannien, Ukraine, Frankrig, Holland, Litauen og Tyskland deltog alle i Emotet-nedlukningen. Resultatet af deres indsats var, at retshåndhævende myndigheder og retslige myndigheder nu kontrollerer Emotets infrastruktur. Politiet, der nu har kontrol over Emotets kommando- og kontrolinfrastruktur, tester udstedelse af en massiv "afinstaller dig selv"-kommando til virussen (denne tilgang og dens resultater er endnu ikke bekræftet).
Det er uden tvivl gode nyheder, at disse lande er gået sammen om at nedkæmpe denne produktive cyberkriminalitetsoperation. Den dårlige nyhed er, at cyberkriminalitet altid har nye og kommende aktører ; når én operation lukkes ned, rykker andre uundgåeligt ind for at forsøge at udfylde det hul. Selvom de retshåndhævende myndigheder har taget kontrol over Emotets systemer, er der en chance for, at hackerne vil genopbygge deres infrastruktur og vende tilbage til deres gamle vaner, indtil de bliver arresteret og dømt.
Malware som Emotet er polymorf af natur, hvilket betyder, at malwaren ofte ændrer sin kode og strategi. Da mange antivirus- og antimalwareprogrammer scanner computeren for kendte malwaremønstre, kan en kodeændring forårsage vanskeligheder med at opdage den, så infektionen ikke opdages. Derfor er det vigtigt at have en stærk kombination af cybersikkerhedsværktøjer (antivirus/malware og operativsystemer), træning i cybersikkerhedsbevidsthed og politikstyring for at undgå at blive ofre for avancerede trusler som Emotet. Brugere bør altid omhyggeligt tjekke deres e-mails for at undgå at åbne beskeder eller vedhæftede filer fra ukendte afsendere. Hvis en besked virker for god til at være sand – er den det sandsynligvis! Ofte er den bedste forsvarslinje en menneskelig firewall , træn og styr dine medarbejdere for at stoppe truslerne, hvor de starter.
kilder:
Europol fjerner emotet – NakedSecurity/Sophos
Yderligere læsning:
Opbygning af en menneskelig firewall
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Jeg husker de tidlige dage med...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Denne uges blog har en...
Læs mere
Af og til kommer der et stykke malware med et trick, der er smart nok til at få sikkerhedsforskere til at stoppe op og...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.