Forfatter : Katie Boquetti | Redaktion : Craig Taylor
Vi har vidst et stykke tid her hos CyberHoot, at AI-baseret kodning (undertiden kaldet vibe-kodning) ville åbne flere døre for hacking, end vi ønskede. Denne Corp MDM-malware ser ud til at være blevet kodet ved hjælp af AI af angribere i betragtning af antallet af fejl, der blev fundet i det endelige produkt. Brugen af AI-kodningsværktøjer indebærer en af mange muligheder: hackerne blev hastet med lidt tid til testning, eller de var ikke tekniske nok til at teste ordentligt, eller måske var de nye inden for kodning generelt (muligvis vibe-kodning ). Selvom det er usikkert, hvad der førte til fejlene, er det klart, at angribernes specifikke mål er at målrette logistikvirksomheder for at stjæle tekstbeskeder (inklusive SMS MFA-koder), viderestille telefonopkald og kompromittere enheder. Disse stjålne data kan hjælpe angribere med at stjæle din last, dine penge og dit gode navn og rygte. Disse angribere hostede også falske login-websider, som ville give brugerne mulighed for at indtaste autentificeringskoder, hvilket førte til deres tyveri. Det er endnu en grund til, at jeg er så begejstret for en mere robust MFA-metode kaldet adgangskoder , da disse ikke ville være værdifulde på falske hjemmeside-login-sider.
Denne uges blogartikel indeholder enkle, klare budskaber, du kan dele med dit team: sideload aldrig apps, indfør robuste multifaktor-godkendelsesmetoder , og lær personalet, hvordan de hurtigt rapporterer potentielle angreb som dette, så alarmen kan slås ud, og detaljerne kan deles med alle medarbejdere.
— Craig
Logistikteams holder lastbiler, skibe og forsendelser i bevægelse efter stramme tidsplaner, og en ny Android-spywarekampagne forsøger at udnytte disse travle dage. Sikkerhedsforskere hos Have I Been Squatted fandt en ondsindet app kaldet Corp MDM , der foregiver at være virksomhedens enhedsstyringssoftware. Når den er installeret via sideloading , kopierer den nye tekstbeskeder og videresender telefonopkald til kriminelle. Den gode nyhed er, at et par enkle vaner stopper dette angreb, før det starter, og du behøver ikke et stort sikkerhedsbudget for at implementere dem.
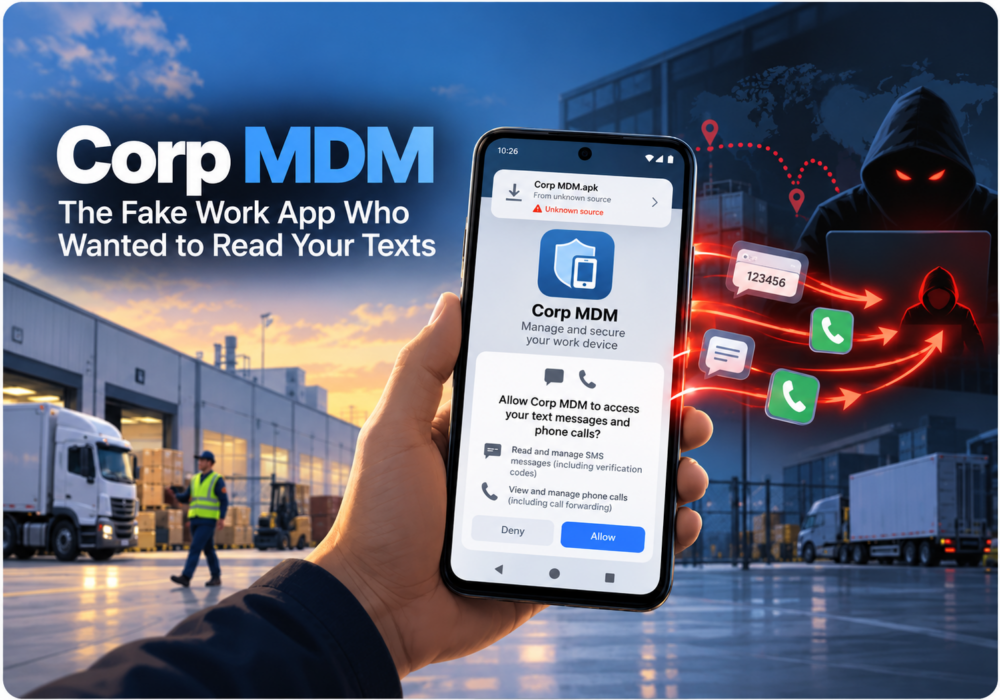
De kriminelle byggede falske Google Play-sider ved hjælp af navnene og brandingen fra to rigtige logistikvirksomheder, CEVA Logistics og TKW Logistics. Medarbejdere, der besøger disse sider, ser en app kaldet Corp MDM, der er opkaldt efter den enhedsstyringssoftware, som mange virksomheder beder deres medarbejdere om at installere på deres arbejdstelefoner. Da filen ikke kommer fra den rigtige Google Play Butik, skal offeret installere den manuelt, en proces kaldet sideloading (mange advarselssignaler her). Efter installationen beder appen om tilladelse til at læse tekstbeskeder, administrere telefonopkald og vise notifikationer. Derefter skjuler den sit ikon fra startskærmen og fortsætter med at køre i baggrunden. Tip : Rigtige virksomhedsapps ankommer via officielle appbutikker eller din IT-kontakt, så et link til en særlig downloadside er dit tegn til at holde pause og spørge, før du installerer noget.
Corp MDM tjekker ind hos angriberens server hvert 30. sekund og venter på ordrer. Appen sender alle nye indgående sms'er til den kriminelle, inklusive hvem der sendte dem, hvad de siger, og hvornår de ankom. Den aktiverer viderestilling af opkald, så alle indgående opkald ringer på angriberens telefon i stedet for din. Den sletter også sig selv på kommando for at fjerne beviser. En god nyhed er, at malwaren kun griber sms'er, der ankommer efter installationen, så dine ældre beskeder forbliver private. Forskere fandt også flere fejl i koden og mener, at malware-udvikleren sandsynligvis har brugt AI-værktøjer til at skrive den. Selv kriminelle leverer fejlbehæftet software. Deres klodsede kode fungerer stadig godt nok til at stjæle beskeder, så enhver app, der beder om at læse dine sms'er og administrere dine opkald, fortjener et ekstra kig, før du trykker på Tillad.
Mange banker, e-mailudbydere og virksomhedsapps sender stadig engangsadgangskoder via sms. Nulstilling af adgangskoder og kontogendannelseskoder ankommer ofte på samme måde. Når en kriminel læser disse beskeder, bliver en stjålet adgangskode til en fuldstændig overtagelse af kontoen. Viderestilling af opkald tilføjer endnu en mulighed, da nogle tjenester verificerer dig med et automatisk telefonopkald. Inden for logistik indeholder sms'er også forsendelses- og leveringsoplysninger, som hjælper kriminelle med at omdirigere fakturaer eller stjæle fragt. Tip: Sms-beskedkoder er bedre end at have et andet trin ved login, men at skifte til en autentificeringsapp eller brug af adgangsnøgle giver dig stærkere beskyttelse mod tricks som dette.
Den samme server bag Corp MDM er også vært for falske login-sider og Windows-malware rettet mod logistikbranchen. Forskere ser tegn på en armensk eller russisk forbindelse, selvom ingen har bekræftet, hvem der driver operationen. I slutningen af 2025 rapporterede Proofpoint, at kriminelle installerede fjernadgangsværktøjer hos transportvirksomheder for at stjæle gods. Tidligere i 2026 beskrev forskere en gruppe kaldet Diesel Vortex, som brugte en phishing-tjeneste kaldet MC Profit Always til at stjæle mere end 1,600 logins fra sektoren. Målet hver gang var penge gennem omdirigerede fakturaer, falske mæglere og stjålet fragt. Logistikbranchen tiltrækker kriminelle, fordi logistikarbejde flytter penge og varer, og at vide dette hjælper teams med at spotte tricks hurtigere.
Start med at træne dit team, hvor rigtige virksomhedsapps kommer fra. En besked på én linje som "Vi sender dig aldrig et link til at installere arbejdssoftware" sætter en klar regel, som alle husker. Dernæst skal du slå installationer fra ukendte kilder fra på Android-telefoner til arbejde, som de fleste telefoner viser under Sikkerhed eller Apps-indstillinger. Hvis du allerede bruger et værktøj til administration af mobile enheder, skal du kontrollere, om der er en indstilling til at blokere sideload-installationer for alle. Flyt derefter dine vigtigste konti, startende med e-mail og bank, fra sms-koder til adgangsnøgler (eller hvis adgangsnøgler ikke er tilgængelige, til en godkendelsesapp ) eller hardwaretoken. Spørg endelig din mobiludbyder, hvordan du bekræfter, at viderestilling af opkald er deaktiveret, og gennemgå apptilladelser en gang om måneden for alt, der læser sms'er eller administrerer opkald uden en klar grund.
Vælg én vane fra denne artikel, og prøv den i denne uge. Del reglen om kun officielle apps med dit team på dit næste møde, eller flyt din virksomheds adgang til e-mailkonti til (1) adgangsnøgler eller (2) godkendelsesapps. Små skridt tæller, og hvert mere sikkert valg i dag giver dig et forspring i forhold til i går. CyberHoots korte, brugervenlige træningsvideoer og phishing-simuleringer hjælper hele dit team med at opbygge disse vaner uden frygt eller skam. Grin, lær og vær med!
Q: Hvad er Corp MDM?
A: Corp MDM er Android-spyware forklædt som software til administration af firmaens enheder. Den kopierer nye tekstbeskeder og videresender telefonopkald til kriminelle.
Q: Hvem er angriberne målrettet?
A: Medarbejdere i logistik- og fragtvirksomheder. De falske downloadsider bruger navnene CEVA Logistics og TKW Logistics.
Q: Vises Corp MDM i den rigtige Google Play Butik?
A: Nej. Kriminelle hoster det på falske Google Play-sider, og ofrene skal installere det manuelt. Brug en rigtig MDM-løsning til at blokere sideloading-installationer for at stoppe dette angreb. Ingen MDM? Bed personalet om at trykke på Annuller ved enhver prompt om 'Installer ukendte apps'.
Q: Hvorfor vil kriminelle have mine sms'er?
A: Mange tjenester sender loginkoder, nulstilling af adgangskoder og gendannelseskoder via sms. Når disse beskeder læses, kan en kriminel overtage konti, der er beskyttet af disse koder.
Q: Hvordan tjekker jeg, om min telefon er inficeret?
A: Led efter en app, du ikke genkender, som har tilladelse til at læse sms'er og administrere opkald, en baggrundsnotifikation, du aldrig har konfigureret, eller opkald, der ikke længere når dig. BemærkDenne app skjuler sit ikon, så tjek Indstillinger > Apps. Hvis noget ser forkert ud, skal du fortælle det til din IT-kontakt, fjerne appen, slå viderestilling af opkald fra (hos de fleste udbydere kontrollerer opkald med *#21# viderestilling, og ##21# slår det fra, men spørg din udbyder for at være sikker), og skift adgangskoder til konti ved hjælp af sms-koder. Tidlig rapportering beskytter hele dit team, og der er ingen skam i at bede om hjælp.
Hackernyheder: Corp MDM-spyware går efter logistikfirmaer, stjæler nye SMS'er og omdirigerer opkald
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: “Magt har en tendens til at korrumpere,...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: I årevis har vi trænet...
Læs mere
De fleste phishing-tests lyver for dine medarbejdere. Denne her siger goddag først! HootPhish fortæller folk med det samme: dette er...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.