Odborníci na kybernetickou bezpečnost ze společnosti Guardicore zveřejnili zprávu o bezpečnostních problémech v rámci funkce „Autodiscover“ od společnosti Microsoft. Během 4 měsíců shromáždili na svých podvodných serverech Exchange přes 372 072 přihlašovacích údajů k doménám a přibližně 100 tisíc unikátních hesel registrací domén nejvyšší úrovně „autodiscover.com“, jako je autodiscover.com.br (Brazílie) nebo autodiscover.com.uk (Spojené království).
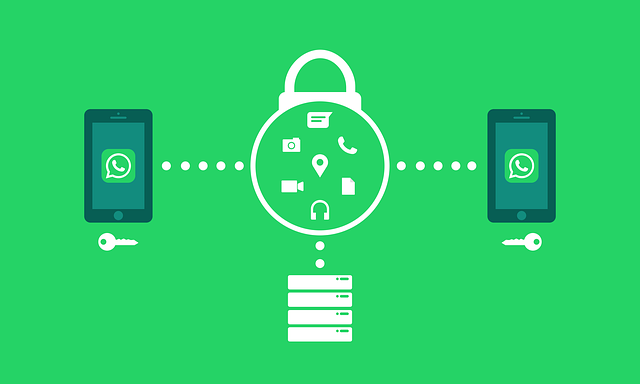
WhatsApp , mobilní aplikace vlastněná společností Facebook, umožňuje uživatelům posílat textové zprávy, uskutečňovat hlasové hovory a sdílet dokumenty s ostatními uživateli WhatsAppu. Údajně byl rozvod Jeffa Bezose v roce 2018 spojen s fotografiemi ukradenými kvůli bezpečnostní chybě aplikace WhatsApp v jeho mobilu, která hackerům umožnila ukrást fotografie Jeffa s jeho milenkou. WhatsApp pracuje na zlepšení své reputace v oblasti zabezpečení již od útoku na Bezose v roce 2018.
Na jaře a v létě roku 2021 se hackeři nenápadně dostali do proprietárního softwaru Organizace spojených národů (OSN) pro řízení projektů s názvem Umoja , získali přístup k síti a ukradli kritická data, která měla být použita v dalších útocích. „ Ukradená data ze sítě OSN by mohla být použita k útokům na agentury v rámci OSN a potenciálně se tak již stalo,“ uvedl Stéphane Dujarric, mluvčí generálního tajemníka OSN, a podrobněji popsal tuto zprávu.
T-Mobile, samozvaný lídr v oblasti 5G , je podle žebříčku CyberHoot jedním z nejhorších, co se týče narušení kybernetické bezpečnosti. T-Mobile za posledních sedm let zaznamenal nejméně 4 narušení bezpečnosti. V roce 2015 bylo ukradeno 15 milionů čísel sociálního zabezpečení a adres předplatitelů. V roce 2018 byly ohroženy osobní údaje 2 milionů předplatitelů . V roce 2019 odhalili osobní údaje 1 milionu předplatitelů. A konečně, v roce 2020 došlo k narušení bezpečnosti , které ohrozilo 200 000 předplatitelů. Nyní zjišťujeme, že bylo ukradeno vše, co kdy nashromáždili.
Kryptoměnové burzy, místa, kde můžete nakupovat a prodávat kryptoměny na internetu, byly v poslední době podrobeny aktivním a úspěšným útokům. V jednom případě byla čínská kryptoměnová burza s názvem Poly Networks okradena o kryptoměny v hodnotě přibližně 600 milionů dolarů . Naštěstí byl hacker dostatečně etický, aby většinu, ne-li nakonec všechny peníze, vrátil společnosti Poly Networks poté, co slíbila, že opraví zneužitou chybu. Několik týdnů po incidentu s Poly Networks byla japonská kryptoměnová platforma Liquid napadena hackery , kteří jim ukradli kryptoměny v hodnotě 100 milionů dolarů. Co se děje?
Tým pro výzkum zranitelností Edge společnosti Microsoft nedávno zveřejnil podrobnosti o nové funkci ve vývoji s názvem „Super Duper Secure Mode“ (SDSM). SDSM je navržen tak, aby zlepšil zabezpečení bez znatelné ztráty výkonu. Za tímto účelem SDSM eliminuje kompilátory Just-In-Time (JIT) v JavaScriptu , které byly navrženy pro zvýšení rychlosti načítání stránek a výkonu prohlížeče, ale jsou pozoruhodně snadno zneužitelné hackery.
BazarCaller je nový kyberzločinecký gang, který využívá Vishing k tomu, aby své oběti oklamal a vynutil jim informace nebo přístup k zařízení. Vishing je škodlivá praktika telefonování nebo zanechávání hlasových zpráv, které se vydávají za zprávy od renomovaných společností, aby jednotlivci poskytli své osobní nebo finanční informace. Vishing je podobný phishingu , ale probíhá telefonicky, nikoli e-mailem.
„S ohledem na všechny tyto nabídky musí být CyberHoot „průlomovou“ technologií v oboru a získává si velké množství poskytovatelů spravovaných služeb!“
Max Krider
Projektový manažer | Kreativní technologická řešení
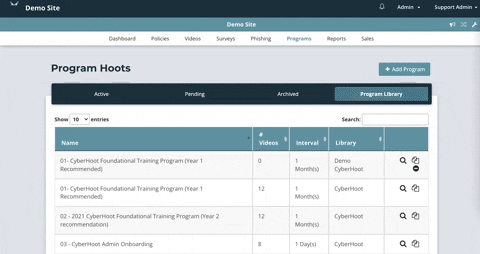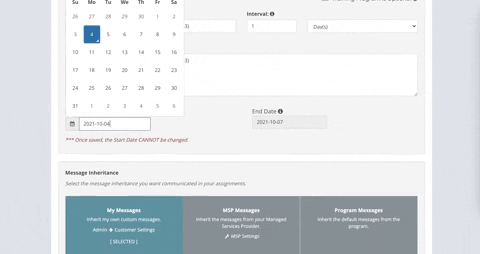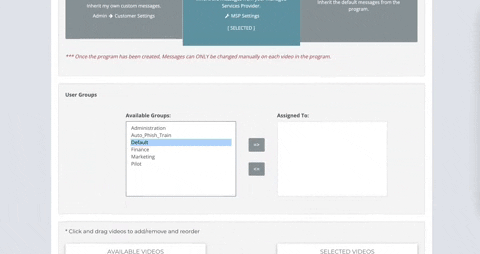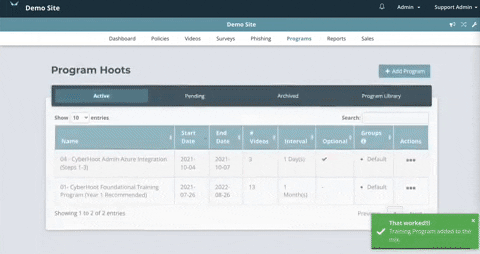
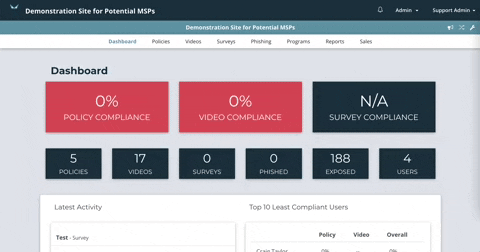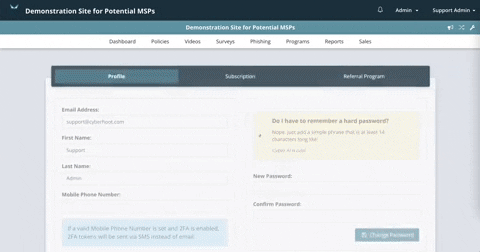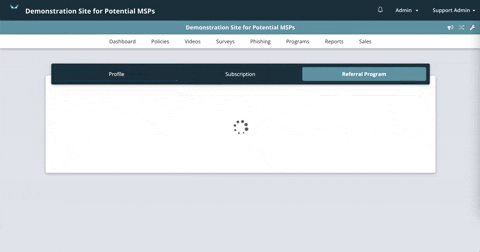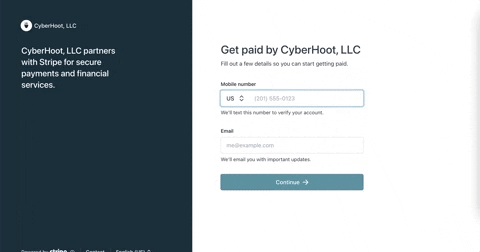
CyberHoot aktualizoval svůj programový modul tak, aby odrážel mnoho změn požadovaných administrátory CyberHootu. Dříve bylo vyžadováno, aby administrátoři program „aktivovali“ před přiřazením data a skupiny. Nyní to CyberHoot ještě zjednodušil, jednoduše přejděte na kartu Program a řiďte se videem vpravo jako návodem.
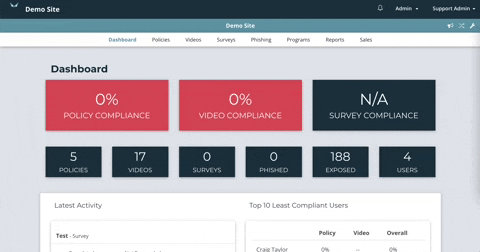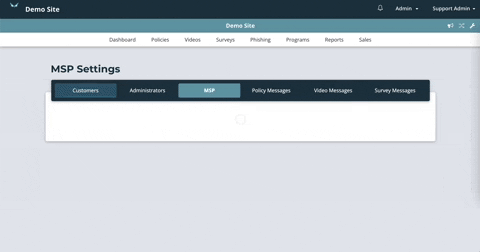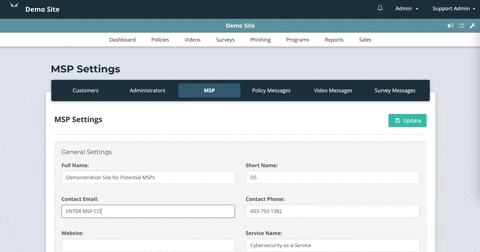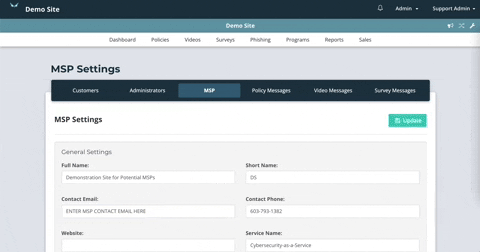
Společnost CyberHoot přidala funkci, která umožňuje poskytovatelům spravovaných služeb (MSP) reagovat jako kontaktní osoba na dotazy společnosti CyberHoot týkající se dodržování předpisů a přidělování uživatelů. V minulosti, když uživatel odpověděl na e-mail od společnosti CyberHoot, bez ohledu na povahu e-mailu, zaměstnanci společnosti CyberHoot dotaz obdrželi a odpověděli na něj. Nyní mohou poskytovatelé spravovaných služeb reagovat na dotazy svých uživatelů nastavením jejich kontaktní e-mailové adresy v prostředí svého prodejce. Chcete-li to provést, postupujte podle videa vpravo jako návodu.
CyberHoot ještě více usnadnil administrátorům nastavení doporučovacího programu, pokud tak ještě neučinili. Jednoduše postupujte podle pokynů ve videu vpravo a nastavte si platby.
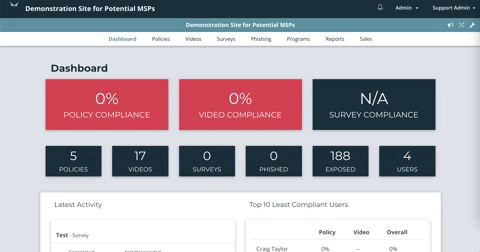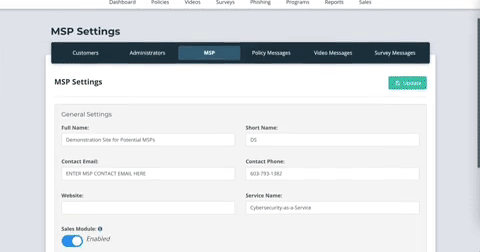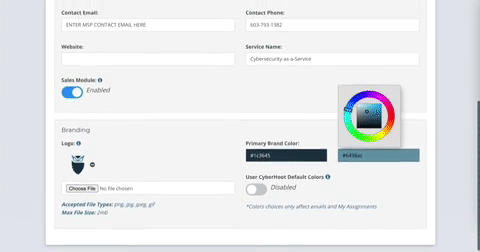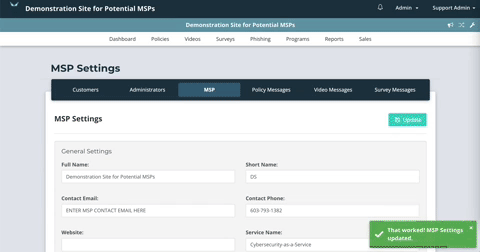
Prodejci CyberHootu nyní mohou svým uživatelům dále sdělovat, že CyberHoot funguje pouze pod ochranou jejich osobních údajů (white-label). Poskytovatelé spravovaných služeb (MSP)/prodejci nyní mohou používat své logo a firemní barvy ve veškeré komunikaci mezi CyberHootem a jeho uživateli, což zlepšuje vzhled a dojem z nástroje z pohledu uživatele. Tato nastavení lze upravit v sekci „MSP“ v části „Nastavení MSP“. Pro ilustraci si prohlédněte video vpravo.
Cyberhoot pomáhá svým dílem tím, že zadává a zveřejňuje 31 dní infografiky o kybernetické bezpečnosti – jednu pro každý den v měsíci – a rozdává je k použití vaší firmě, klientům a zaměstnancům. Ukažte svému odvětví, že využíváte kybernetickou bezpečnost k odlišení se od svých klientů.
Jednoduše se zamiřte na Žádost o infografiku od CyberHoot naleznete zde. a vyplňte formulář pro stažení grafiky.
CyberHoot také denně zveřejňuje cenné vlogové rozhovory se svým spolumajitelem Craigem Taylorem pro Mindwhirl , kde se každý den zabývají různými důležitými tématy kybernetické bezpečnosti. Sledujte CyberHoot.com/Vlog a buďte v obraze s rozhovory!
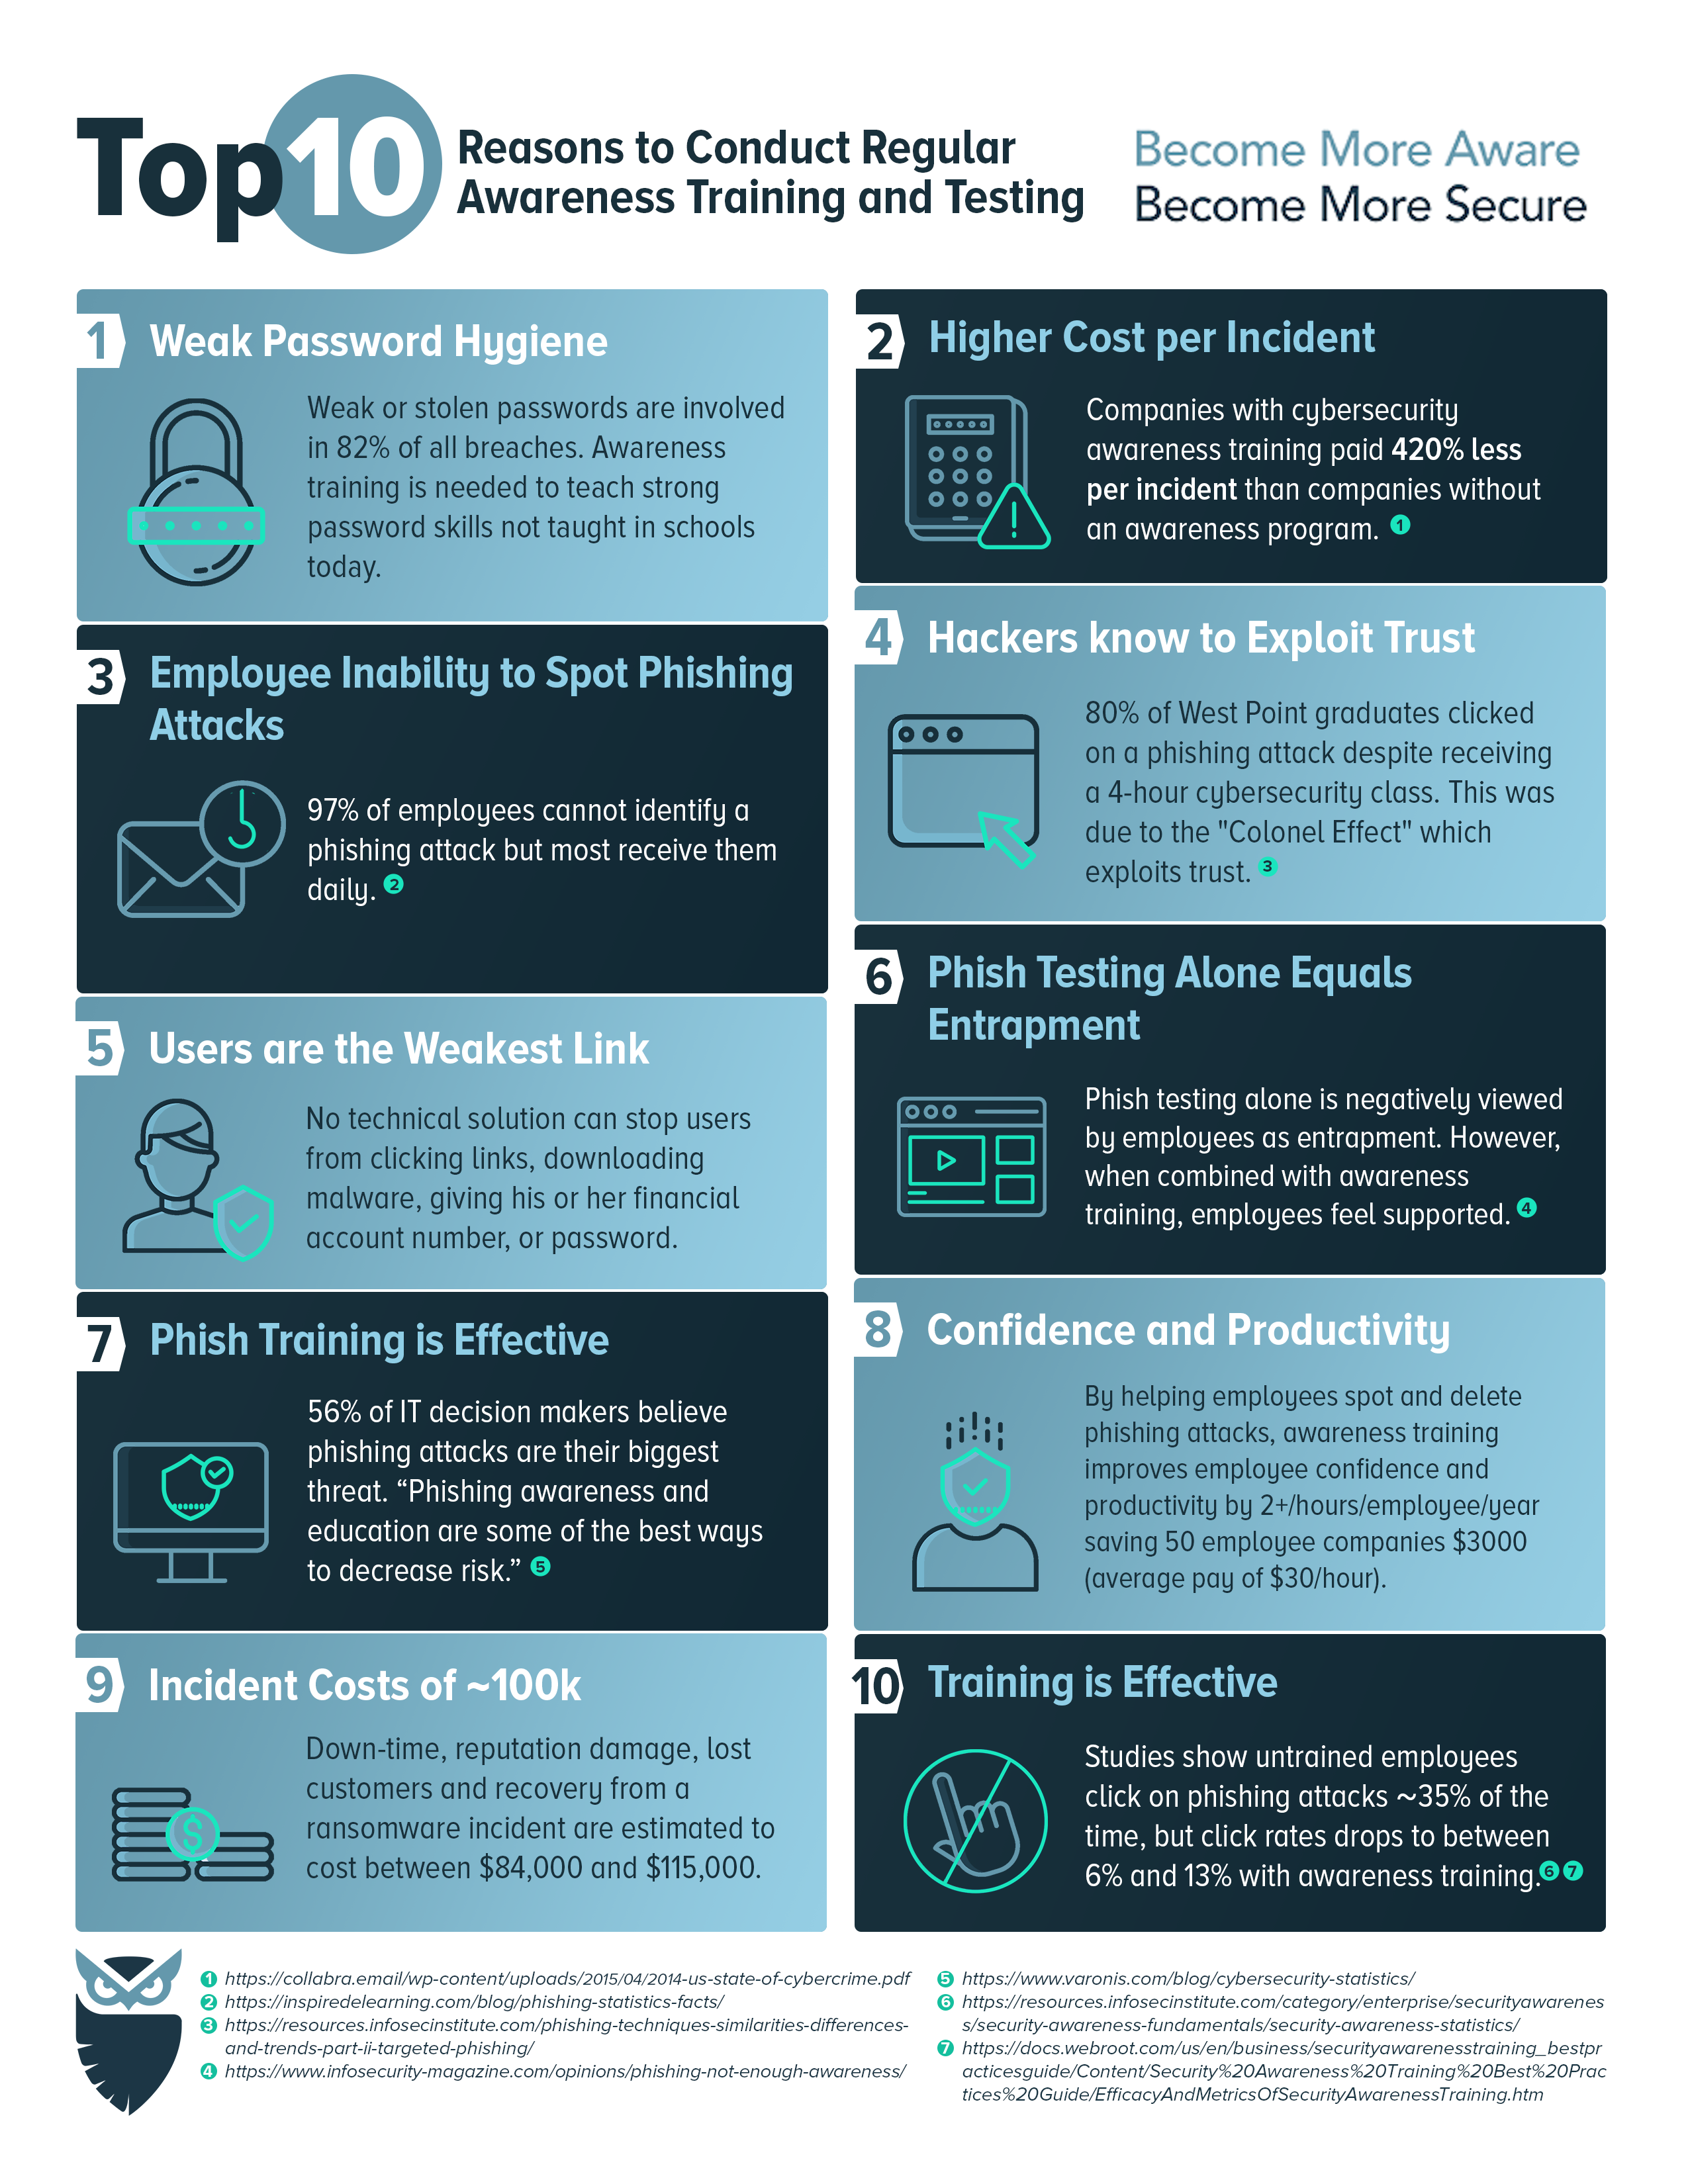
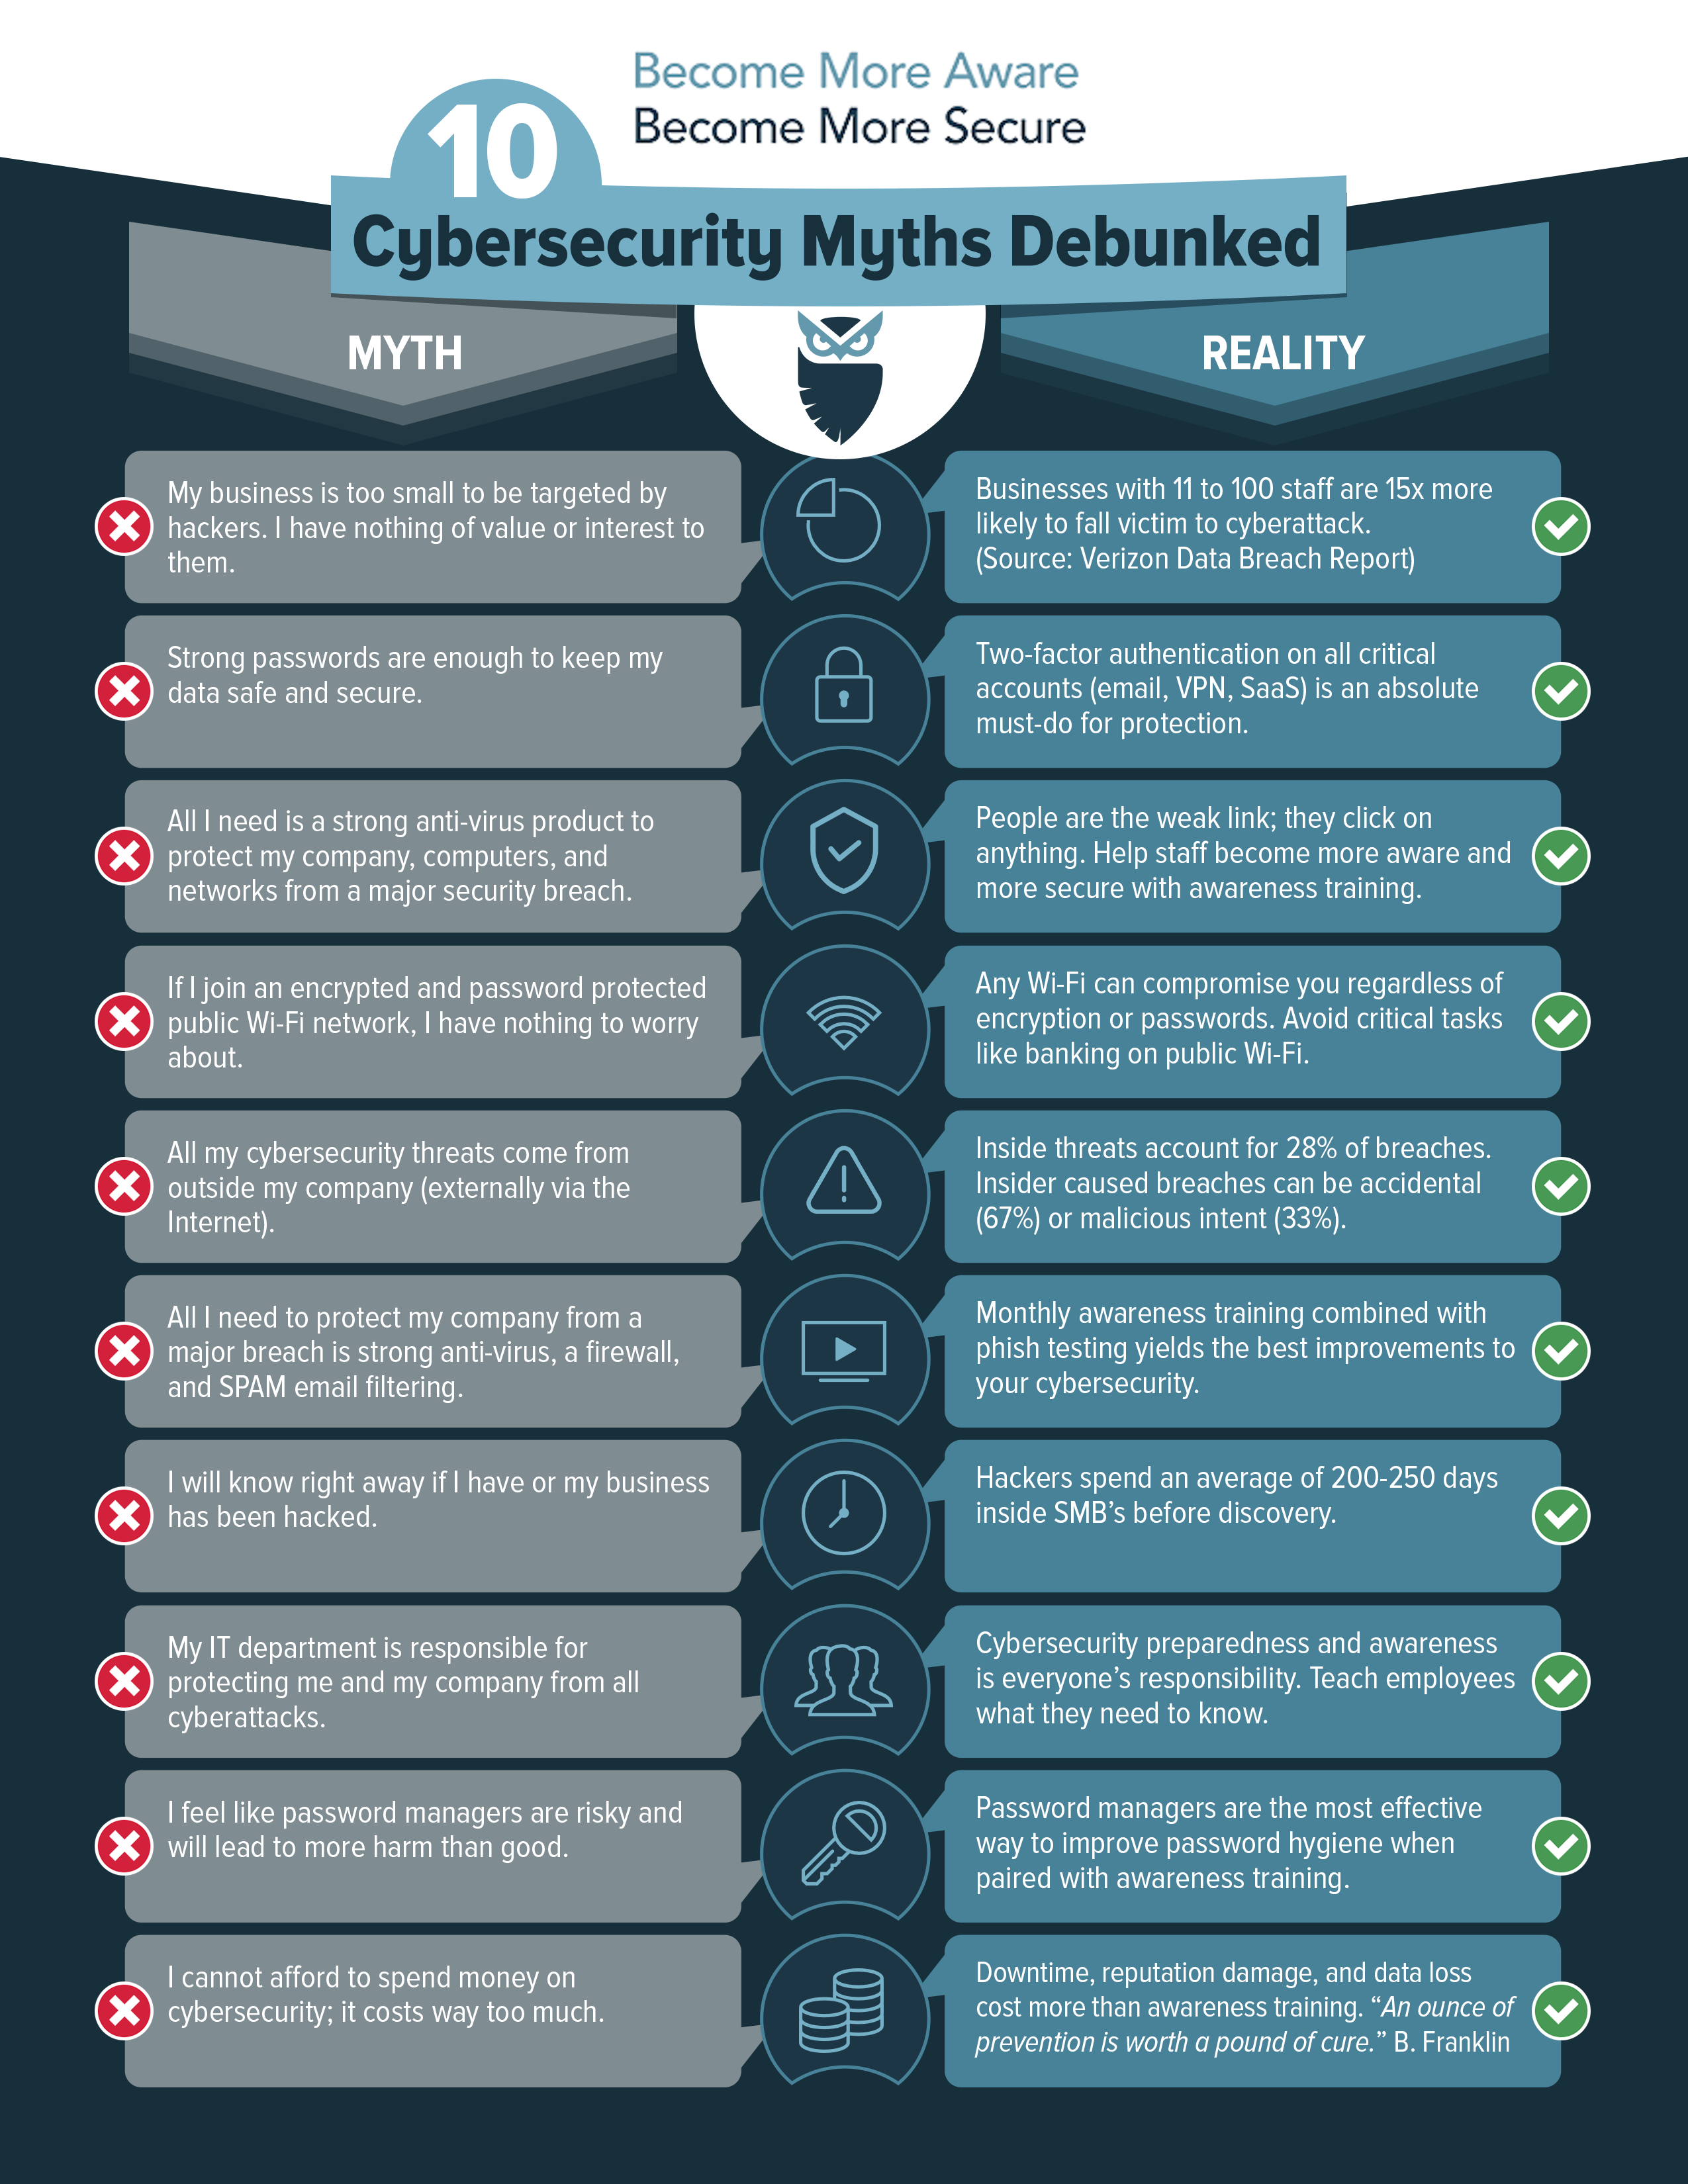
Níže uvádíme dvě další infografiky CyberHoot (nad rámec 31 dnů, na které odkazujeme výše), které jsou k dispozici pro vaše použití zdarma.
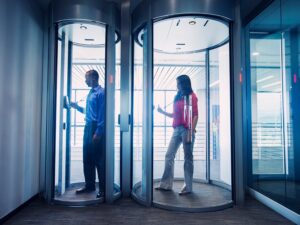
Past na muže je malá místnost se vstupními dveřmi na jedné stěně a výstupními dveřmi na protější stěně. Jedny dveře pasti na muže nelze odemknout a otevřít, dokud nejsou protější dveře zavřeny a zamčeny. Pasti na muže se často používají ve fyzickém zabezpečení k oddělení nezabezpečených prostor od zabezpečených a k zabránění neoprávněnému přístupu. Pasti na muže v dnešní době používají propojené dveře, takže když se jedny dveře odemknou, druhé se automaticky zamknou. Povolení k průchodu se ověřuje klíčenkou, RFID odznakem nebo biometrickým ověřením. Některé systémy mohou používat trojrozměrné optické zobrazování nebo termovizi, aby se zabránilo průchodu více než jedné osoby pastí na muže současně.
Prohlédněte si naši kompletní knihovnu s více než 400 termíny

CyberHoot nabízí přístup bez hesla. Žádná ztráta času hledáním webových stránek, resetováním hesel a zpožděným přihlašováním. Klikněte na odkaz v e-mailu a získejte okamžitý přístup ke školení!

Vše, co potřebujete k naučení se kybernetických bezpečnostních dovedností, včetně školení, připomenutí, zpráv o shodě s předpisy pro management a „Můj CyberHoot“, je vyřizováno prostřednictvím e-mailu.

CyberHoot automatizuje nedodržování předpisů prostřednictvím e-mailových oznámení manažerům. Stav dodržování předpisů pro zaměstnance je pro manažery aktivován, takže vždy víte, jak na tom jste.

Kybernetické „škály“ nejčastěji trvají 5 minut nebo méně. Díky tomu je zajištěno, že vaši zaměstnanci budou rychle proškoleni s nejefektivnějším řešením.

CyberHoot je otevřená platforma pro školení v oblasti kybernetické bezpečnosti. Jakékoli video nebo PDF lze použít k proškolení a řízení vašich zaměstnanců.

V průzkumu mezi 100 uživateli CyberHootu by 60 % respondentů bylo „zklamaných“ nebo „velmi zklamaných“, pokud by byl CyberHoot Training zastaven.
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Závažnost: KRITICKÁ (CVSS 9.2) | Vydáno: 22. října 2026 Dne 21. října byly v PHP odhaleny dvě kritické chyby...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Ještě předtím, než Claude Code natočil...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.