Autor : Katie Boquetti | Redakční ředitel : Craig Taylor
V CyberHootu už nějakou dobu víme, že kódování založené na umělé inteligenci (někdy nazývané vibe kódování) otevře hackerům více dveří, než jsme si přáli. Zdá se, že tento malware Corp MDM byl, vzhledem k počtu chyb nalezených ve finálním produktu, kódován útočníky pomocí umělé inteligence. Použití nástrojů pro kódování s využitím umělé inteligence naznačuje jednu z mnoha možností: hackeři byli spěcháni s malým časem na testování, nebo nebyli dostatečně technicky zdatní, aby provedli řádné testování, nebo byli možná v kódování obecně noví (možná vibe kódování ). I když to, co vedlo k chybám, není jisté, jasné je konkrétní cíl útočníků zaměřit se na logistické společnosti za účelem krádeže textových zpráv (včetně SMS MFA kódů), přesměrování telefonních hovorů a kompromitace zařízení. Tato ukradená data mohou útočníkům pomoci ukrást váš náklad, vaše peníze a vaše dobré jméno. Tito útočníci také hostovali falešné přihlašovací webové stránky, které uživatelům umožňovaly zadávat ověřovací kódy, což vedlo k jejich krádeži. To je další důvod, proč jsem tak okouzlen odolnější metodou MFA zvanou hesla , protože ty by na falešných přihlašovacích stránkách webových stránek neměly žádnou hodnotu.
Tento týdenní článek na blogu obsahuje jednoduchá a jasná sdělení, která můžete sdílet se svým týmem: nikdy nenačítávejte aplikace z externích zdrojů, zavádějte odolné metody vícefaktorového ověřování a naučte zaměstnance, jak rychle hlásit potenciální útoky, jako je tento, aby bylo možné spustit poplach a sdílet podrobnosti se všemi členy personálu.
— Craig
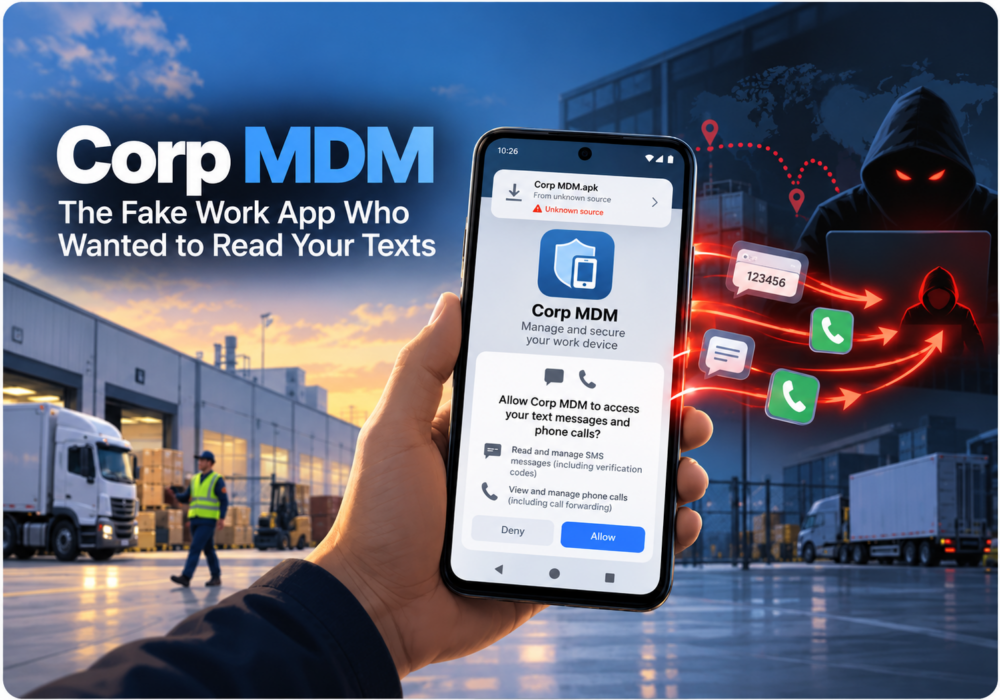
Logistické týmy zajišťují přepravu nákladních vozidel, lodí a zásilek podle napjatých harmonogramů a nová kampaň se špionážním softwarem pro Android se snaží využít těchto rušných dnů. Bezpečnostní výzkumníci ze společnosti Have I Been Squatted objevili škodlivou aplikaci s názvem Corp MDM , která se vydává za software pro správu firemních zařízení. Po instalaci prostřednictvím sideloadingu kopíruje nové textové zprávy a přesměrovává telefonní hovory zločincům. Dobrou zprávou je, že několik jednoduchých návyků zastaví tento útok dříve, než začne, a k jejich zavedení nepotřebujete velký rozpočet na zabezpečení.
Zločinci vytvořili falešné stránky Google Play s použitím názvů a brandingů dvou skutečných logistických společností, CEVA Logistics a TKW Logistics. Zaměstnanci, kteří tyto stránky navštíví, uvidí aplikaci s názvem Corp MDM, pojmenovanou tak, aby vypadala jako software pro správu zařízení, který mnoho společností žádá zaměstnance o instalaci do pracovních telefonů. Protože soubor nepochází ze skutečného Obchodu Google Play, musí jej oběť nainstalovat ručně, což je proces zvaný sideloading (zde je mnoho varovných signálů). Po instalaci aplikace požádá o povolení ke čtení textových zpráv, správě telefonních hovorů a zobrazování oznámení. Poté skryje svou ikonu z domovské obrazovky a běží na pozadí. Tip : Skutečné firemní aplikace přicházejí prostřednictvím oficiálních obchodů s aplikacemi nebo od vašeho IT kontaktu, takže odkaz na speciální stránku pro stahování je vaším signálem, abyste se před instalací čehokoli zastavili a zeptali se.
Corp MDM se každých 30 sekund připojuje k útočníkovu serveru a čeká na příkazy. Aplikace odesílá každou novou příchozí textovou zprávu zločinci, včetně toho, kdo ji odeslal, co obsahuje a kdy dorazila. Zapne přesměrování hovorů, takže všechny příchozí hovory zvoní na telefonu útočníka, nikoli na vašem. Také se na povel smaže, aby odstranila důkazy. Dobrou zprávou je, že malware uchovává pouze textové zprávy doručené po instalaci, takže vaše starší zprávy zůstávají soukromé. Výzkumníci také našli v kódu několik chyb a domnívají se, že autor malwaru pravděpodobně k jeho napsání použil nástroje umělé inteligence. Dokonce i zločinci dodávají chybový software. Jejich neohrabaný kód stále funguje dostatečně dobře na to, aby ukradl zprávy, takže jakákoli aplikace, která žádá o čtení vašich textových zpráv a správu vašich hovorů, si zaslouží druhý pohled, než klepnete na tlačítko Povolit.
Mnoho bank, poskytovatelů e-mailových služeb a firemních aplikací stále zasílá jednorázové přístupové kódy prostřednictvím SMS. Kódy pro resetování hesla a obnovení účtu často dorazí stejnou cestou. Když si zločinec tyto zprávy přečte, odcizené heslo se stane důvodem k úplnému převzetí kontroly nad účtem. Přesměrování hovorů přidává další možnost, protože některé služby vás ověřují automatickým telefonním hovorem. V logistice SMS také obsahují podrobnosti o odeslání a doručení, které pomáhají zločincům přesměrovat faktury nebo ukrást náklad. Tip: SMS kódy jsou lepší než absence druhého kroku při přihlášení, ale přechod na ověřovací aplikaci nebo použití přístupového klíče vám poskytuje silnější ochranu před takovými triky.
Stejný server za Corp MDM hostuje také falešné přihlašovací stránky a malware pro Windows zaměřený na logistický průmysl. Výzkumníci vidí známky arménského nebo ruského spojení, ačkoli nikdo nepotvrdil, kdo operaci vede. Koncem roku 2025 společnost Proofpoint informovala o tom, že zločinci instalovali nástroje pro vzdálený přístup u přepravních společností za účelem krádeže nákladu. Začátkem roku 2026 vědci popsali skupinu s názvem Diesel Vortex, která pomocí phishingové služby MC Profit Always ukradla z tohoto sektoru více než 1,600 přihlašovacích údajů. Cílem byly pokaždé peníze, a to prostřednictvím přesměrovaných faktur, falešných makléřů a kradeného nákladu. Logistický průmysl přitahuje zločince, protože logistická práce přepravuje peníze a zboží a znalost této skutečnosti pomáhá týmům dříve odhalit triky.
Začněte tím, že proškolíte svůj tým, odkud pocházejí skutečné firemní aplikace. Jednořádková zpráva typu „Nikdy vám nepošleme odkaz na instalaci pracovního softwaru“ stanoví jasné pravidlo, které si všichni pamatují. Dále vypněte instalace z neznámých zdrojů na pracovních telefonech s Androidem, které většina telefonů uvádí v nastavení Zabezpečení nebo Aplikace. Pokud již používáte nástroj pro správu mobilních zařízení, zkontrolujte nastavení, které blokuje instalace z jiných zdrojů pro všechny. Poté přesuňte své nejdůležitější účty, počínaje e-mailem a bankovnictvím, z kódů textových zpráv na přístupové klíče (nebo pokud přístupové klíče nejsou k dispozici, do ověřovací aplikace ) nebo hardwarový token. Nakonec se zeptejte svého mobilního operátora, jak ověřit, zda je přesměrování hovorů zakázáno, a jednou měsíčně zkontrolujte oprávnění aplikací, zda neobsahují cokoli, co by četlo textové zprávy nebo spravovalo hovory bez jasného důvodu.
Vyberte si jeden zvyk z tohoto článku a vyzkoušejte ho tento týden. Sdílejte pravidlo „pouze oficiální aplikace“ se svým týmem na vaší příští schůzce nebo přesuňte přístup k e-mailovému účtu vaší společnosti na (1) přístupové klíče nebo (2) ověřovací aplikace. Malé kroky se sčítají a každá bezpečnější volba dnes vás posune o krok napřed oproti včerejšku. Krátká a přátelská školicí videa a phishingové simulace od CyberHoot pomohou celému vašemu týmu vybudovat si tyto návyky bez obav a studu. Smějte se, učte se a snažte se!
Otázka: Co je to Corp MDM?
A: Corp MDM je spyware pro Android maskovaný jako software pro správu firemních zařízení. Kopíruje nové textové zprávy a přesměrovává telefonní hovory zločincům.
Otázka: Na koho útočníci cílí?
A: Zaměstnanci logistických a spedičních společností. Falešné stránky pro stahování používají názvy CEVA Logistics a TKW Logistics.
Otázka: Zobrazuje se Corp MDM ve skutečném Obchodě Google Play?
A: Ne. Zločinci jej hostují na falešných stránkách Google Play a oběti si jej musí nainstalovat ručně. Použijte skutečné MDM řešení k blokování instalací z jiných zdrojů, abyste tento útok zastavili. Nemáte MDM? Řekněte zaměstnancům, aby v libovolném zobrazení výzvy „Instalace neznámých aplikací“ klepli na Zrušit.
Otázka: Proč chtějí zločinci mé textové zprávy?
A: Mnoho služeb zasílá přihlašovací kódy, kódy pro resetování hesla a kódy pro obnovení hesla prostřednictvím textových zpráv. Přečtení těchto zpráv umožňuje zločinci převzít kontrolu nad účty chráněnými těmito kódy.
Otázka: Jak zjistím, zda je můj telefon infikovaný?
A: Hledejte aplikaci, kterou nepoznáváte a která má oprávnění ke čtení textových zpráv a správě hovorů, oznámení na pozadí, které jste nikdy nenastavili, nebo hovory, které vám nepřicházejí. Hodnocení: tato aplikace skryje svou ikonu, proto zkontrolujte Nastavení > Aplikace. Pokud se něco jeví špatně, informujte o tom svého IT oddělení, odstraňte aplikaci, vypněte přesměrování hovorů (u většiny operátorů se přesměrování hovorů ověřuje vytočením *#21# a ##21# ho vypne, ale zeptejte se svého operátora, abyste si byli jisti) a změňte hesla k účtům pomocí kódů z textových zpráv. Včasné nahlášení chrání celý váš tým a není ostuda požádat o pomoc.
Zprávy hackerů: Špionážní software Corp MDM útočí na logistické firmy, krade nové SMS a přesměrovává hovory
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Léta jsme trénovali...
Více informací
Většina phishingových testů vašim zaměstnancům lže. Tento vás nejdříve pozdraví! HootPhis lidem hned na začátku říká: toto je...
Více informací
Závažnost: KRITICKÁ (CVSS 9.2) | Vydáno: 22. října 2026 Dne 21. října byly v PHP odhaleny dvě kritické chyby...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.