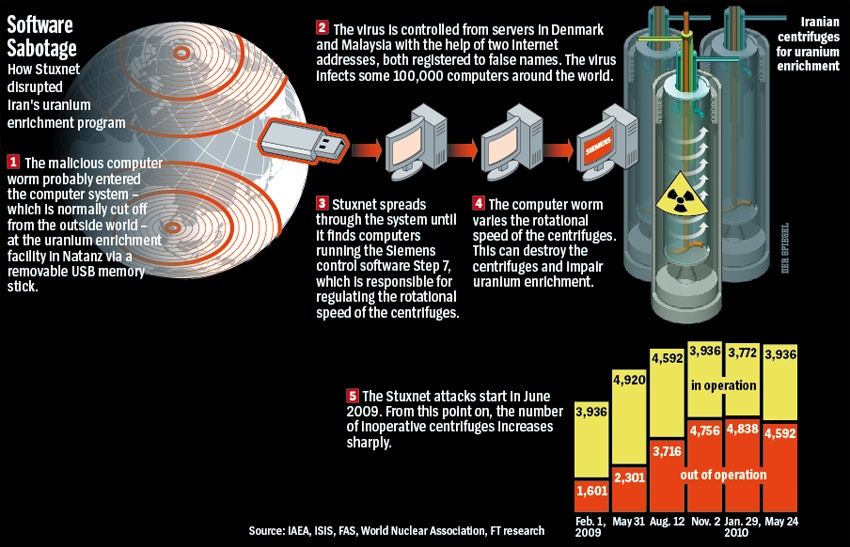
Stuxnet je počítačový červ odhalený v roce 2010, o kterém se mnoho lidí domnívá, že byl vyvíjen nejméně od roku 2005. Stuxnet cílil na systémy dohledu, řízení a sběru dat (SCADA) a mnoho odborníků se domnívá, že je to malware, který stojí za velkým množstvím škod způsobených jadernému programu v Íránu. Spojené státy a Izrael se otevřeně nepřiznaly, že by za kybernetickým útokem stály, ale malware je všeobecně považován za zbraň vytvořenou těmito dvěma zeměmi.
Malware Stuxnet cílil na systémy SCADA, které řídily specifické procesy v plynových odstředivkách, jež oddělují jaderný materiál. Stuxnet napadl téměř 25 % íránských jaderných odstředivek, infikoval přes 200 000 počítačů a způsobil fyzické opotřebení 1 000 strojů do bodu, kdy se staly nepoužitelnými.
Jakmile byl virus Stuxnet uvolněn a splnil svůj cíl zpozdit íránský jaderný program poškozením centrifug používaných k čištění surovin potřebných pro jadernou bombu, USA a Izrael dosáhly svého cíle a tím to skončilo... že?
Rozhodně ne! Problém s vypuštěním pravděpodobně nejsofistikovanějšího malwaru své doby do volné přírody, aby infikoval počítače státu, který je údajně čtvrtou nejlepší kybernetickou útočnou silou na světě, spočívá v tom, že mohou „ zpětně analyzovat “ vaši zbraň (Stuxnet). Írán pak může tento malware zneužít pro své vlastní účely.
Zpočátku informatičtí etici a forenzní vyšetřovatelé viru Stuxnet diskutovali o výhodách a nevýhodách používání takového „nástroje spravedlivé války“, který postihuje pouze centrifugy Siemens, jež Írán získal nelegálně, a o tom, zda respektuje dva válečné zákony – konkrétně zákon proporcionality a diskrétnosti. Následující etici však poznamenali, že zavedení tak pokročilého malwaru do světa a použití asymetrických útoků by měly být přehodnoceny. I když účel, kterému slouží, byl dočasný, znalosti obsažené v tomto malwaru jsou významné (byly zaměřeny na čtyři zranitelnosti typu zero-day) a potenciálně škodlivé pro zbytek světa, pokud se dostanou do nesprávných rukou. Jak vyjádřil forenzní výzkumník Ralph Langner, tato nová kybernetická zbraň „by mohla být považována za učebnicový příklad přístupu ‚spravedlivé války‘. Nikoho nezabila. To je dobrá věc. Obávám se však, že je to jen krátkodobý pohled. Z dlouhodobého hlediska to otevřelo Pandořinu skříňku.“
Související pojmy : Virus ILOVEYOU , Virus Melissa , Reverzní inženýrství
Další četba :
Tajná historie snahy o útok na Írán
Stuxnet a jeho skryté lekce o etice kybernetických zbraní
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Co se děje Ve čtvrtek 12. listopadu 2026, kolem 11:00 východního času, přestal fungovat Microsoft Outlook...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: „Moc má tendenci korumpovat,...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Léta jsme trénovali...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.

