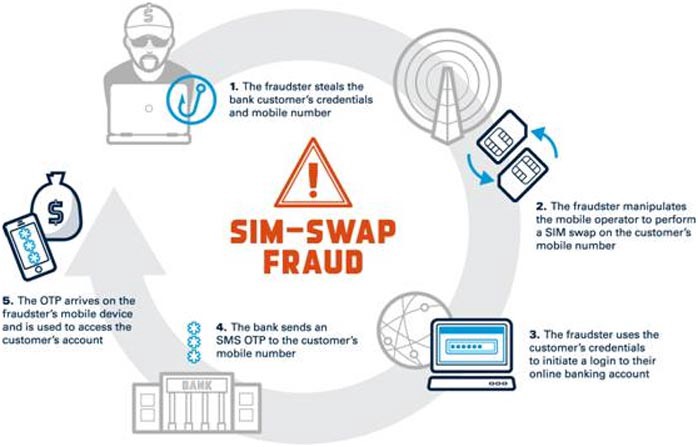
Výměna SIM karty je termín používaný, když hackeři ukradnou telefonní číslo oběti a přenesou nebo přepnou toto číslo na jinou SIM kartu v jiném mobilním telefonu, který má hacker k dispozici. Když hacker získá kontrolu nad telefonním číslem, může získat přístup k e-mailům, účtům na sociálních sítích a dokonce i k účtům kryptoměn, které jsou obvykle chráněny dvoufaktorovým ověřováním založeným na SMS.
Výměna SIM karet obvykle probíhá prostřednictvím sociálního inženýrství , což je manipulace lidí, kteří mají přístup k technologii SIM karet, aby si tuto SIM kartu vyměnili za své vlastní zařízení se zlými úmysly. Jindy hackeři jednoduše podplatí prodejního zástupce v obchodě mobilního operátora hotovostí, aby výměnu provedl.
Proto NIST vyřadil dvoufaktorovou SMS technologii ze seznamu preferovaných metod pro dosažení dvoufaktorové autentizace. Je prostě příliš snadno kompromitovatelná. Zbývají tedy fyzické tokeny ( například securID , Yubikey ) a softwarová řešení, jako je Google Authenticator , Microsoft Authenticator a další, jako preferované metody.
Související termín: Remote Desktop Protocol (RDP) , Sociální inženýrství
Související čtení: Blog CyberHoot: Hluboký pohled na výměnu SIM karet
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Co se děje Ve čtvrtek 12. listopadu 2026, kolem 11:00 východního času, přestal fungovat Microsoft Outlook...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: „Moc má tendenci korumpovat,...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Léta jsme trénovali...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.

