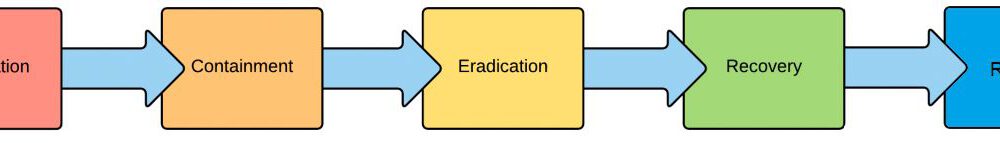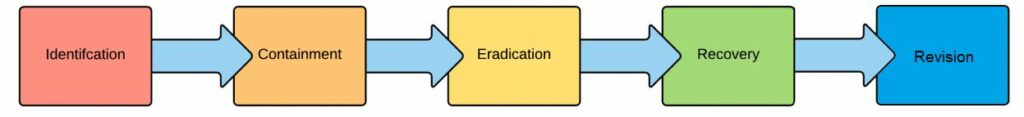
Obnova se v pohledu CyberHootu na řešení kybernetických bezpečnostních incidentů týká fáze čtyři (4). V této fázi pracovníci v oblasti řešení incidentů provádějí činnosti, jejichž cílem je obnovit základní služby a provoz v krátkodobém a střednědobém horizontu a plně obnovit všechny funkce v dlouhodobém horizontu.
Fáze 1 je identifikace probíhajícího incidentu prostřednictvím potvrzovacích aktivit.
Fáze 2 je Zadržení: omezení incidentu.
Fáze 3 je Eradikace: Odstranění infekce, malwaru nebo hackerů z vašeho prostředí.
Fáze 5 je revize: jakmile se po incidentu uklidní situace, měli byste se vždy vrátit a identifikovat příležitosti ke zlepšení. Jedná se o revize vašeho bezpečnostního programu.
Související pojmy: Reakce na incident , Identifikace, Zadržení, Eradikace, Revize
Zdroj: NIPP
CyberHoot nabízí i další zdroje, které můžete využít. Níže uvádíme odkazy na všechny naše zdroje, neváhejte se na ně kdykoli podívat:
Poznámka: Pokud se chcete přihlásit k odběru našeho newsletteru, klikněte na libovolný odkaz výše (kromě infografiky), zadejte svou e-mailovou adresu na pravé straně stránky a klikněte na tlačítko „ Zasílat newslettery“.
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Představte si, že jedete na dálnici a jedete s ostatními auty asi o 20 km/h nad limit. Před vámi brzdíte...
Více informací
Co se děje Ve čtvrtek 12. listopadu 2026, kolem 11:00 východního času, přestal fungovat Microsoft Outlook...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: „Moc má tendenci korumpovat,...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.