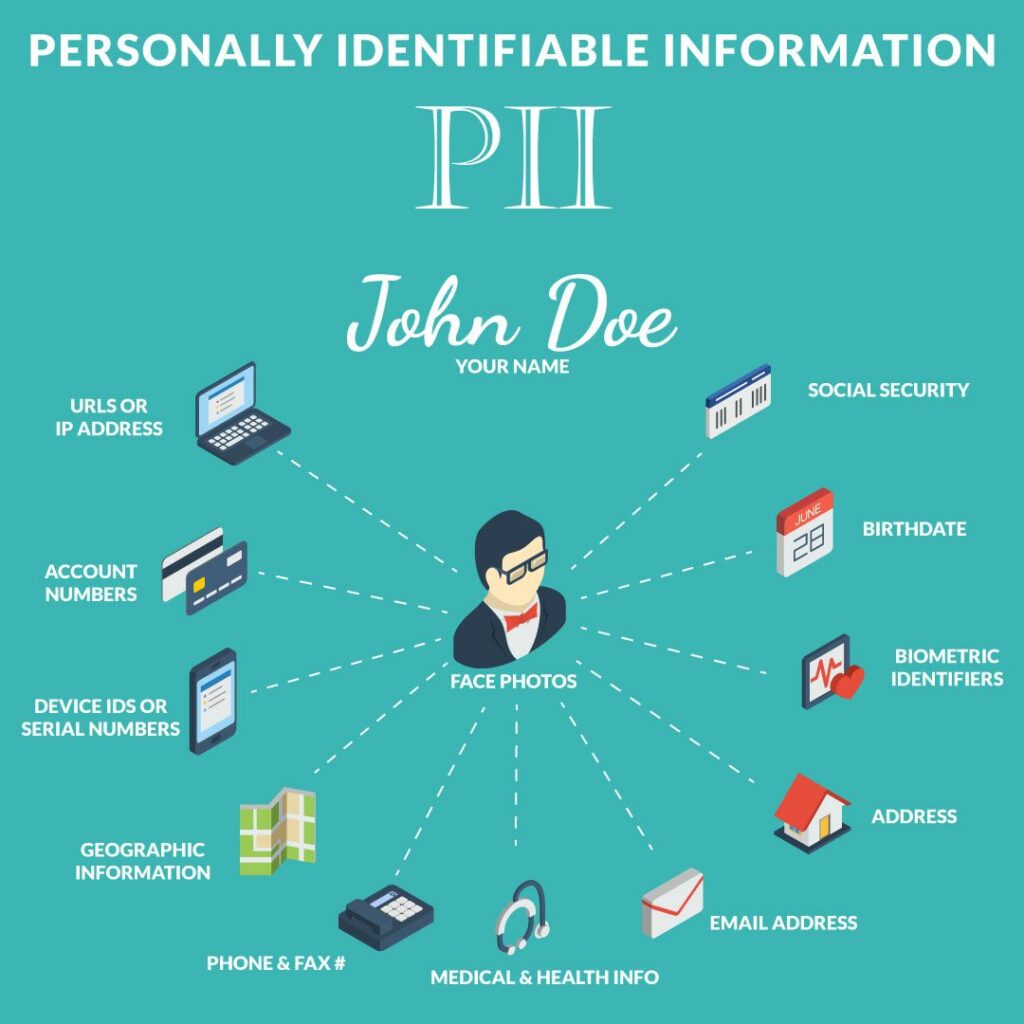
Osobní identifikační údaje neboli osobně identifikovatelné informace (PII) jsou informace, které umožňují přímo či nepřímo odvodit identitu jednotlivce. Příkladem PII je celé jméno osoby v kombinaci s číslem sociálního zabezpečení, číslem pasu nebo e-mailovou adresou. Osobně identifikovatelné informace se často nacházejí na veřejných webových stránkách a zahrnují vaše celé jméno v kombinaci s PSČ, rasou, pohlavím, adresou a datem narození.
Tip pro profesionály: CyberHoot doporučuje odpovídat na výzvové otázky, které webové stránky používají k obnovení přístupu k online účtu, pomocí vymyšlených odpovědí. Nezapomeňte si falešnou odpověď uložit do správce hesel. Pokud v otázkách a odpovědích týkajících se osobních údajů uvedeme pravdu, hackeři snadno najdou naše skutečné osobní údaje na různých veřejných webových stránkách a proniknou zpět do našich online účtů.
Různé země a státy USA přijaly řadu zákonů na ochranu osobních údajů, jako například Obecné nařízení o ochraně osobních údajů (GDPR) a Kalifornský zákon o ochraně spotřebitele (CCPA) , aby vytvořily směrnice pro společnosti, které shromažďují, ukládají, zpracovávají a prodávají osobní údaje svých klientů. Základní principy stanovené těmito zákony poskytují spotřebitelům omezení a práva při správě a kontrole přístupu k jejich vlastním citlivým informacím (PII). Většina těchto zákonů na ochranu osobních údajů umožňuje uživatelům klást následující otázky nebo vznést tyto požadavky vůči společnostem:
A mnoho dalších práv nad rámec těchto několika výše uvedených. Podrobnosti naleznete na stránkách CyberHoot o CCPA a GDPR .
Legislativa platí ve většině světa, takže by se firmy měly zaměřit na prozkoumání práv na ochranu osobních údajů ve své zemi (nebo státě). Jakmile pochopíte své zákonné povinnosti ve vaší zemi nebo státě, budete chtít rozvíjet všechny následující body:
Je velmi důležité mít plán, jak informovat všechny uživatele a příslušné agentury zapojené do narušení bezpečnosti dat. Čas na zjištění, jak informovat a jaké jsou platné zákony a požadavky vaší země, není během narušení, ale před ním. V USA existuje v jednotlivých státech směsice zákonů o ochraně osobních údajů. Neexistuje žádný platný federální zákon. Při přípravě procesu oznámení narušení bezpečnosti se ujistěte, že jste vyhledali externí poradce a odborníky, kteří vám pomohou dodržovat předpisy každého státu (nebo země), o kterém máte údaje.
Společnost CyberHoot doporučuje, abyste se seznámili se zákony, které se týkají vaší společnosti, a připravili si dokument o procesu oznamování porušení, který tyto zákony odráží. Nezapomeňte také tento proces každoročně testovat.
Společnosti, které shromažďují, zpracovávají a ukládají osobní údaje spotřebitelů, by na to měly upozornit v online zásadách ochrany osobních údajů. CyberHoot poskytuje šablonu, kterou mohou všichni předplatitelé našeho produktu přijmout. Ta popisuje zřízení e-mailové adresy pověřence pro ochranu osobních údajů pro dotazy spotřebitelů týkající se ochrany osobních údajů a proces ověřování pro ověření oprávněnosti žádosti.
Řekněme, že vaše společnost je hotel. Obdržíte e-mail s žádostí na adresu DPO@HotelName.com týkající se všech dnů vašeho pobytu v daném hotelu v uplynulém roce od společnosti John Doe. V e-mailu se uvádí, že se jedná o žádost dle GDPR a máte plné právo na odpověď. E-mail přišel z adresy JaneDoe@Emailprovider.com. Měli byste odpovědět? Ne. Společnost Jane Doe nemá podle GDPR, CCPA ani jiných právních předpisů žádné právo na informace společnosti John Doe. Váš proces ověřování musí probíhat prostřednictvím jedinečného identifikátoru, kterým je obvykle e-mailová adresa osoby, která žádost podává. Podle právních předpisů o ochraně osobních údajů jste povinni ověřit totožnost žadatele o soukromí před poskytnutím jakýchkoli osobních údajů.
OCHRANA MALÝCH A ŘÍZENÍ PRO MALÉ A ŘÍZENÉ PODNIKY NAD RÁMEC NAŘÍZENÍ O OCHRANĚ ÚDAJŮ
CyberHoot doporučuje následující osvědčené postupy pro ochranu jednotlivců a firem před online kybernetickými útoky a omezení škod způsobených těmito útoky:
Zdroj : Glosář NCSD, CNSSI 4009, zpráva GAO 08-356, citováno v NIST SP 800-63 Rev 1, Investopedia
CyberHoot nabízí i další zdroje, které můžete využít. Níže uvádíme odkazy na všechny naše zdroje, neváhejte se na ně kdykoli podívat:
Poznámka: Pokud se chcete přihlásit k odběru našeho newsletteru, klikněte na libovolný odkaz výše (kromě infografiky), zadejte svou e-mailovou adresu na pravé straně stránky a klikněte na tlačítko „ Zasílat newslettery“. Přihlaste se k odběru měsíčního newsletteru a pomozte tak CyberHootu s jeho posláním učinit svět „více informovaným a bezpečnějším!“.
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Co se děje Ve čtvrtek 12. listopadu 2026, kolem 11:00 východního času, přestal fungovat Microsoft Outlook...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: „Moc má tendenci korumpovat,...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Léta jsme trénovali...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.