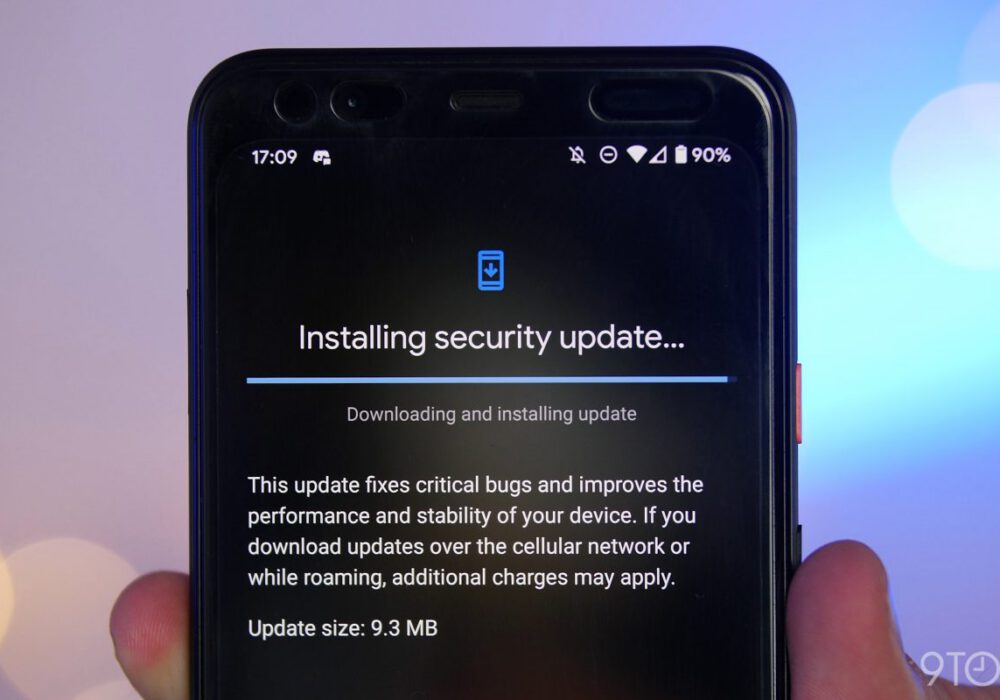
Oprava je softwarová komponenta instalovaná do zařízení, která upravuje soubory nebo nastavení zařízení. Opravy se obvykle vydávají za účelem opravy problému se zařízením nebo softwarovým řešením. Často se stává, že opravy vydávají dodavatelé, aby řešili kritickou bezpečnostní chybu nebo zranitelnost.
Nákup komerčního softwaru (COTS) pomáhá zajistit stabilní vývojový cyklus, který zahrnuje opravy pro software, který řídí vaši firmu. Mějte však na paměti, že veškerý software může dospět ke konci své životnosti a podpory , což znamená, že vývojář softwaru již nebude vydávat opravy k opravě problémů. V těchto situacích je nutné upgradovat na novější verzi hardwaru nebo softwaru, abyste i nadále dostávali opravy pro svou IT infrastrukturu.
Zdroj: NIST
Další informace: Co je to bezpečnostní záplata? Co je to správa zranitelností?
Související pojmy : Komerčně dostupný software (COTS) , Konec životního cyklu a konec podpory , Vývoj softwaru v rámci životního cyklu
Malé a střední podniky potřebují někoho, kdo bude zodpovědný za aktualizace softwaru na všech jejich zařízeních a používaných softwarových řešeních. Může se jednat o jejich vlastního zaměstnance nebo třetí stranu, například vašeho poskytovatele spravovaných služeb (MSP). (Model kybernetické vyspělosti (CMM) úrovně 2)
Zralé malé a střední podniky také potřebují proces, který vede k opakovatelnému postupu, který je třeba dodržovat při identifikaci kritického rizika nebo zranitelnosti, aby se snížily hrozby, které tato rizika představují pro vaši organizaci. Opakovatelný a dohodnutý proces reakce na zranitelnosti je součástí každého silného programu kybernetické bezpečnosti. (CMM úroveň 3)
Další úrovní vyspělosti v jakémkoli programu kybernetické bezpečnosti, která překračuje proces opravování zranitelností, je proces testování sítě na zranitelnosti a chybějící opravy, ohrožený hardware a nezabezpečené konfigurace. Toto se nazývá skenování zranitelností a je nejvýhodnější pro malé a střední podniky, které mají silné procesy pro opravování a správu zranitelností jako další krok na stupnici vyspělosti kybernetické bezpečnosti. (CMM úroveň 4)
Většina malých a středních podniků se nikdy nedostane nad úroveň 4 v modelu kybernetické vyspělosti (CMM), pokud jde o záplaty a správu zranitelností. Nicméně, jen abyste věděli, jedním ze způsobů, jak začít dosahovat úrovně 5 v CMM, je nasazení řešení pro řízení přístupu k síti (Network Access Control), které povoluje nebo zakazuje zařízením připojení k vaší síti na základě posouzení zařízení v reálném čase, aby se ověřily úrovně záplat, posílení zabezpečení zařízení a monitorovací agenti. Pro typickou malou a střední podnik to není dobrá investice.
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Ještě předtím, než Claude Code natočil...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: CAPTCHA by měla otestovat, zda...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.