Melissa virus

5. února 2020 | Cybrary Melissa virus


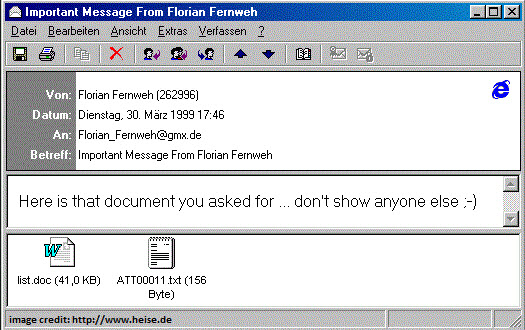
Virus Melissa je malware , který byl nasazen koncem března 1999. Programátor jménem David Lee Smith převzal účet America Online (AOL) a použil jej k umístění souboru do internetové diskusní skupiny. Tento příspěvek inzeroval bezplatné přihlašovací údaje na webové stránky s obsahem pro dospělé a soubor používal jako návnadu. Jakmile si uživatelé webových stránek stáhli a otevřeli soubor, byl do jejich počítače nainstalován virus. Virus se naboural do účtu Microsoft Outlook uživatele a odeslal e-maily se stejným škodlivým souborem prvním 50 kontaktům v seznamu kontaktů. Jednalo se o jeden z prvních velkých útoků, které upoutaly pozornost lidí, a jeden z prvních skutečných phishingových útoků. Tento útok byl předzvěstí naší online budoucnosti, protože dnes jsme nadále sužováni ještě sofistikovanějšími útoky sociálního inženýrství a phishingu.

Co to pro mě jako majitele malé a střední firmy znamená?

Virus Melissa stál firmy škody v řádu milionů dolarů. Jako majitel firmy se ujistěte, že program kybernetické bezpečnosti vaší společnosti zahrnuje následující ochrany:

  1. Proškolte své zaměstnance a mějte zavedený robustní program zvyšování povědomí o tom, jak rozpoznat a vyhnout se phishingovým útokům prostřednictvím e-mailů, sociálnímu inženýrství a mnoha dalším moderním metodám hackerských útoků.
  2. Říďte své zaměstnance minimálně zásadami pro nakládání s informacemi, přijatelné používání počítačů a hesla.
  3. Nechte si ve vaší společnosti provést posouzení rizik, abyste pochopili potenciální hrozby a zranitelnosti, kterým čelíte, a poté, co se rozhodnete pro rozpočet, vytvořte plán nápravy, který zahájí snižování rizik na přijatelnou úroveň.
  4. Testujte své zaměstnance na phishingové útoky alespoň jednou za čtvrtletí, nejlépe častěji.
  5. Zajistěte, abyste měli zavedená technická zabezpečení, která vás ochrání v případě selhání školení a řízení – vy i vaši zaměstnanci kliknete na hackerský útok. Antivirus, filtrování spamu, odstraňování Práva správce na plochy Windows a nasazení Password Manager To vše jsou silné výchozí aktivity pro společnosti s nízkou kybernetickou vyspělostí. S postupem času budete muset přidat další technická řešení pro zlepšení své ochrany.
  6. Konečně nás tento konkrétní virový útok naučil nedůvěřovat skriptům Microsoft VB. Pozdější viry zneužívaly makra v dokumentech MS Office. V důsledku toho nyní mnoho společností filtruje přílohy, které obsahují jak skripty VB, tak makra, aby eliminovaly rizika typu Melissa. Většina antivirových společností a produktů nyní chrání před těmito útoky.

Související pojmy: Práva správce, Phishing , Sociální inženýrství , Trojský kůň , Virus

Související čtení: E-mailový podvod s vydíráním: Nenechte se stát obětí

Zdroj: Článek FBI – 20. výročí Melissa Virus

Chcete-li se dozvědět více o 5 nejhorších virech všech dob, podívejte se na toto krátké video:

Děláte dost pro ochranu svého podnikání?

Zaregistrujte se u CyberHoot ještě dnes a spěte lépe s vědomím svého...

Zaměstnanci jsou vyškoleni v oblasti kybernetické bezpečnosti a jsou ve střehu!


Přihlaš se dnes!

Nejnovější Blogy

Zůstaňte v obraze s nejnovějšími informacemi bezpečnostní informace

Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Upozornění CyberHoot: Microsoft Outlook nefunguje. Váš zdravý úsudek ne.

Upozornění CyberHoot: Microsoft Outlook nefunguje. Váš zdravý úsudek ne.

Co se děje Ve čtvrtek 12. listopadu 2026, kolem 11:00 východního času, přestal fungovat Microsoft Outlook...

Více informací

Škodlivá rozšíření prohlížeče: Jak udržet váš prohlížeč čistý

Škodlivá rozšíření prohlížeče: Jak udržet váš prohlížeč čistý

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: „Moc má tendenci korumpovat,...

Více informací

Váš kalendář má nezvaného hosta

Váš kalendář má nezvaného hosta

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Léta jsme trénovali...

Více informací

