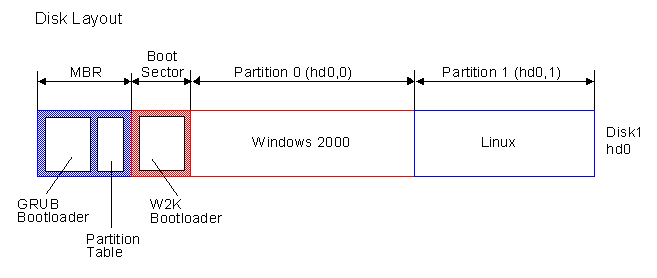
Hlavní spouštěcí záznam (MBR) je informace v prvním sektoru pevného disku , která identifikuje, jak a kde se nachází operační systém, aby jej bylo možné spustit (načíst) do hlavní paměti počítače neboli paměti RAM (Random Access Memory) . Hlavní spouštěcí záznam se také někdy nazývá „sektor oddílu“ nebo „tabulka hlavních oddílů“, protože obsahuje tabulku, která vyhledává každý oddíl, na který byl pevný disk naformátován. Kromě této tabulky obsahuje MBR také program, který čte záznam spouštěcího sektoru oddílu obsahujícího operační systém, který má být spuštěn do paměti RAM. Tento záznam dále obsahuje program, který načte zbytek operačního systému do paměti RAM.
Útočníci použili destruktivní malware typu wiper ke zničení hlavního spouštěcího záznamu (MBR) počítače, čímž jej znefunkčnili. Zničením MBR se zabrání tomu, aby počítač mohl načíst operační systém. Bez operačního systému neexistuje způsob, jak přepsat hlavní spouštěcí záznam (MBR) na místo, a počítač se tak stává zcela nepoužitelným a neobnovitelným.
Malware typu Wiper údajně používaly státy při státem sponzorovaných hackerských incidentech. Například v únoru 2022 byly ruské pokročilé perzistentní hrozby (APT) spojeny s útokem na 70 ukrajinských vládních webových stránek s použitím tohoto destruktivního malwaru. Tento malware byl použit k cílení na ukrajinskou vládu, neziskové organizace a IT organizace a zvýšil se počet útoků a špionáže proti vojenským cílům. Malé a střední podniky jsou však zřídka napadány těmito sofistikovanými malwarovými nástroji, které mohou zničit počítač. Existují však ochranná opatření, která by měla každá organizace dodržovat, aby se snížila pravděpodobnost, že se stane obětí malwaru typu Wiper nebo jiných útoků.
Další doporučení pro kybernetickou bezpečnost
Kromě toho vám a vaší firmě pomohou tato níže uvedená doporučení zůstat v bezpečí před různými hrozbami, kterým můžete denně čelit. Všechna níže uvedená doporučení můžete získat najmutím služeb vývoje programu vCISO od společnosti CyberHoot.
Všechna tato doporučení jsou součástí produktu CyberHoot nebo služeb vCISO od CyberHoot. S CyberHootem můžete řídit, školit, hodnotit a testovat své zaměstnance. Navštivte CyberHoot.com a zaregistrujte se k odběru našich služeb ještě dnes. Minimálně se můžete i nadále vzdělávat přihlášením k odběru našich měsíčních newsletterů o kybernetické bezpečnosti , abyste byli informováni o aktuálních aktualizacích v oblasti kybernetické bezpečnosti.
Zdroje:
Další čtení:
Stěrač použitý při útoku na íránskou národní mediální síť
Další informace od Intelu o malwaru WhisperGate, který zasáhl Ukrajinu
Související podmínky:
CyberHoot nabízí i další zdroje, které můžete využít. Níže uvádíme odkazy na všechny naše zdroje, neváhejte se na ně kdykoli podívat:
Poznámka: Pokud se chcete přihlásit k odběru našeho newsletteru, klikněte na libovolný odkaz výše (kromě infografiky), zadejte svou e-mailovou adresu na pravé straně stránky a klikněte na tlačítko „ Zasílat newslettery“.
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: „Moc má tendenci korumpovat,...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Léta jsme trénovali...
Více informací
Většina phishingových testů vašim zaměstnancům lže. Tento vás nejdříve pozdraví! HootPhis lidem hned na začátku říká: toto je...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.

