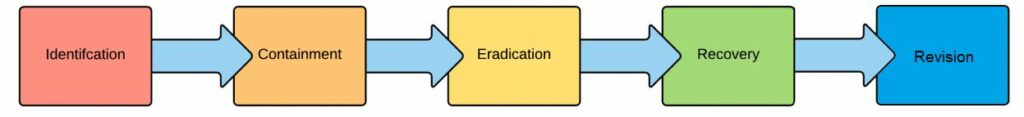
Řízení incidentů je řízení a koordinace činností spojených se skutečným nebo potenciálním výskytem události, která může mít nepříznivé důsledky pro informace nebo informační systémy.
Vaše firma musí dnes přijmout proaktivní opatření, aby nejprve snížila riziko napadení ransomwarem, phishingem nebo jinými kybernetickými útoky. Za druhé, ověřte, zda jsou zálohy a plány obnovy po havárii aktuální a funkční pro případ, že byste byli napadeni ransomwarem. CyberHoot doporučuje následující osvědčené postupy, jak se těmto útokům vyhnout, připravit se na ně a předcházet jim:
Začněte budovat svůj robustní plán kybernetické bezpečnosti s hloubkovou obranou u CyberHoot.
Související pojmy: Plán reakce na incidenty
Zdroj: Glosář NCSD, Glosář cílové architektury ISSG NCPS
CyberHoot nabízí i další zdroje, které můžete využít. Níže uvádíme odkazy na všechny naše zdroje, neváhejte se na ně kdykoli podívat:
Poznámka: Pokud se chcete přihlásit k odběru našeho newsletteru, klikněte na libovolný odkaz výše (kromě infografiky), zadejte svou e-mailovou adresu na pravé straně stránky a klikněte na tlačítko „ Zasílat newslettery“.
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Co se děje Ve čtvrtek 12. listopadu 2026, kolem 11:00 východního času, přestal fungovat Microsoft Outlook...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: „Moc má tendenci korumpovat,...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Léta jsme trénovali...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.