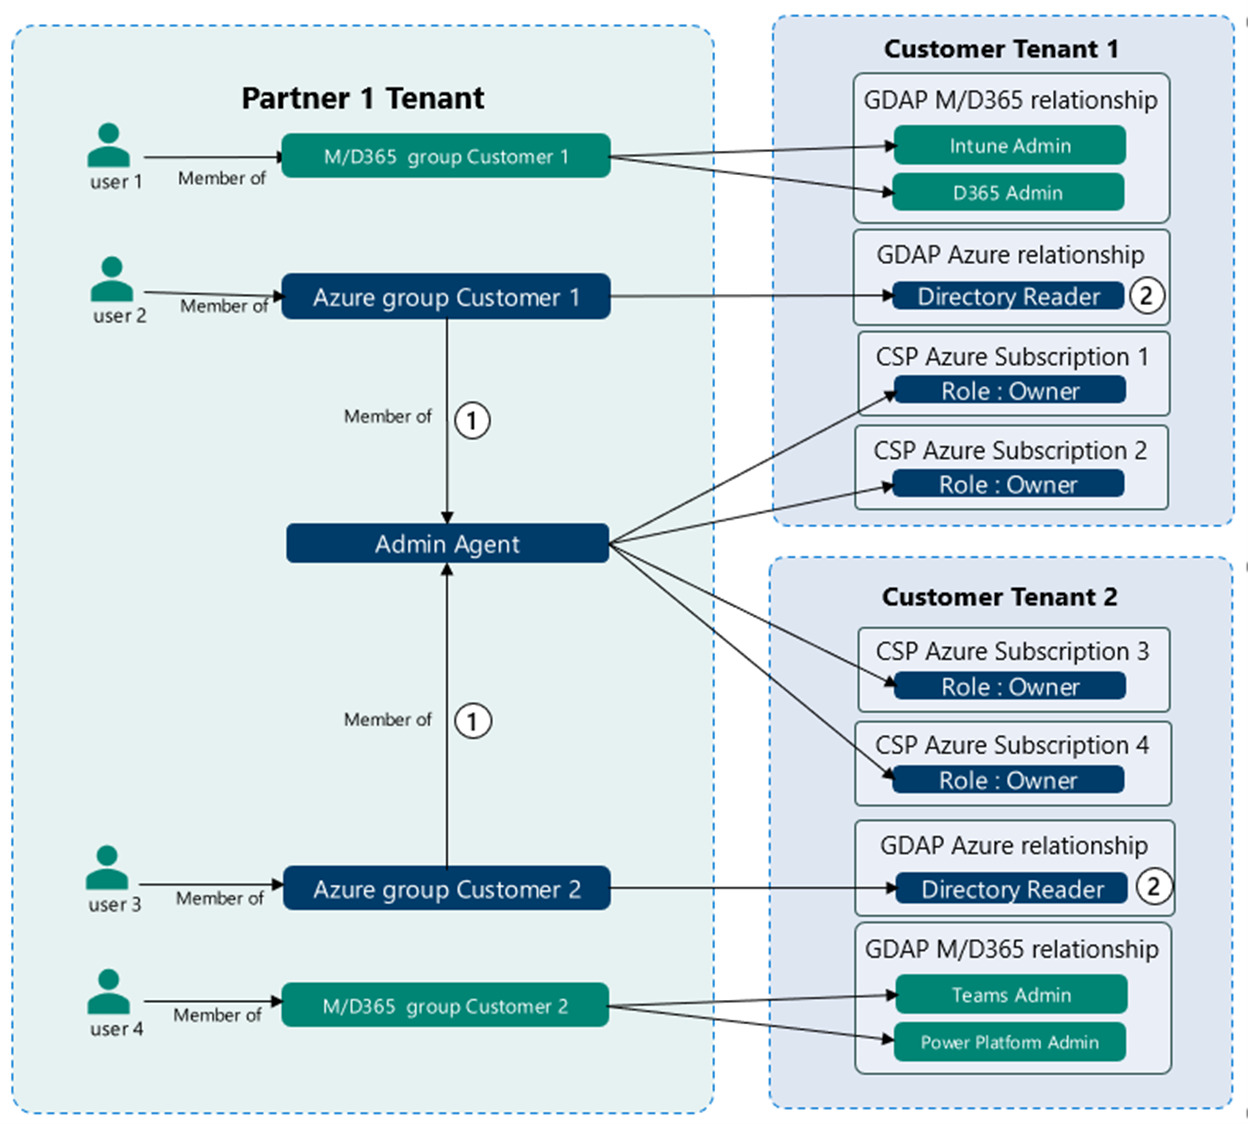
Microsoft Granular Delegated Admin Privileges (GDAP) je způsob, jakým se jednotlivcům nebo skupinám v rámci organizace prostřednictvím Microsoft Azure přiřazují specifická oprávnění správce. Tento přístup umožňuje přesnější kontrolu nad akcemi, které mohou provádět různí zaměstnanci. Snižuje riziko neúmyslných, neoprávněných nebo neidentifikovaných změn a zároveň snižuje rizika pro společnosti podporované poskytovateli spravovaných služeb (MSP).
GDAP umožňuje administrátorům přidělovat oprávnění pro konkrétní úkoly nebo oblasti, jako je správa uživatelských účtů, konfigurace síťových nastavení nebo přístup k citlivým datům. To administrátorům poskytuje legitimní potřebu specifických oprávnění pro přístup k nim, aniž by museli udělovat plná administrátorská oprávnění (klíče ke království). V prostředí malých a středních podniků a zejména v prostředích MSP je to důležité pro minimalizaci rizika úniků dat a dalších bezpečnostních incidentů způsobených laxní správou oprávnění.
Sdílené přihlašovací údaje představují kritické bezpečnostní riziko pro každou organizaci. Před zavedením GDAP mnoho firem sdílelo výchozí účet správce domény se všemi inženýry. To vedlo ke zbytečným rizikům z neidentifikovaných kritických změn, které nebylo možné vysledovat k jednomu administrátorovi. Vedlo to také k odhalení, když zaměstnanci odcházeli ze společnosti, protože změna hesel u těchto účtů se často přeskakovala.
U poskytovatelů spravovaných služeb (MSP) to bylo někdy horší. U poskytovatelů spravovaných služeb, kteří se zaměřovali na bezpečnost, měla každá společnost svůj vlastní výchozí účet správce domény. Přesto byla tato hesla někdy předvídatelná, pokud byla mezi společnostmi jedinečná. Ti nejhorší poskytovatelé spravovaných služeb mohli používat stejné heslo správce domény na všech klientských účtech. Jedno jednoduché narušení v jednom účtu se mohlo rozšířit do mnoha dalších účtů. Řešení tohoto problému v IT odvětví je již více než 2 desetiletí náročné a časově náročné.
GDAP zvyšuje jednoduchost, usnadňuje podporu a zvyšuje odpovědnost za správu informačních systémů, serverů a sítí. Měly by jej zavést všechny IT organizace.
Mít podrobný přehled o klíčových administrátorských oprávněních je obrovskou výhodou. Poskytnutí oprávnění k provádění specifických služeb technikům bez nutnosti sdělovat hlavní heslo pro ovládání všeho (účet Break Glass) výrazně zvyšuje bezpečnost.
GDAP může být stále špatně nastavený, proto se nezapomeňte zeptat svého poskytovatele spravovaných služeb (MSP), jaké jsou jeho postupy a zásady pro jeho zavedení. Spolupracujte na definování přijatelné míry rizika pro vaši organizaci. Budete velmi rádi, že jste práci udělali předem, protože výhody vydrží dlouho, velmi dlouho.
Zdroje:
Microsoft: Úvod do podrobných delegovaných administrátorských oprávnění (GDAP)
T-Minus365: Video na YouTube.
Další čtení:
Microsoft: Často kladené otázky k GDAP
CyberHoot nabízí i další zdroje, které můžete využít. Níže uvádíme odkazy na všechny naše zdroje, neváhejte se na ně kdykoli podívat:
Poznámka: Pokud se chcete přihlásit k odběru našeho newsletteru, klikněte na libovolný odkaz výše (kromě infografiky), zadejte svou e-mailovou adresu na pravé straně stránky a klikněte na tlačítko „ Zasílat newslettery“.
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: CAPTCHA by měla otestovat, zda...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Jsem požehnaná, že jsem mohla...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.